-
网络犯罪分子正在利用一个在2018年12月被发现和已修补的ThinkPHP漏洞传播Yowai(Mirai变种)和Hakai(Gafgyt变种)两种僵尸网络病毒。网络犯罪分子利用字典攻击破坏使用PHP框架创建网站的Web服务器,并获得这些路由器的控制,以实现分布式拒绝服务攻击(DDoS)。吐槽:Yowai还会清除竞争对手的后门程序。黑产的世界才是血腥和残酷的。
-
由于商店应用初始更新检查使用HTTP,攻击者在控制网络流量(例如,在网络上实施中间人攻击)的前提下,可以更改用于负载平衡的URL并修改对镜像的请求至用户所控制的域名。这将允许攻击者欺骗Galaxy Apps使用任意带有有效SSL证书的主机名,并模拟应用商店API来修改设备上的现有应用。(最重要的是)攻击者可以在三星设备上利用此漏洞实现远程代码执行。
 吐槽:MITM攻击真的随处可见。
- 2.19 主机的零信任安全实践google开放自己的零信任框架后,各大安全公司开始推崇“零信任”安全架构成为网络安全流行框架之一。吐槽:国内安全公司大多还是跟风为主。
-
话不多说,看图:
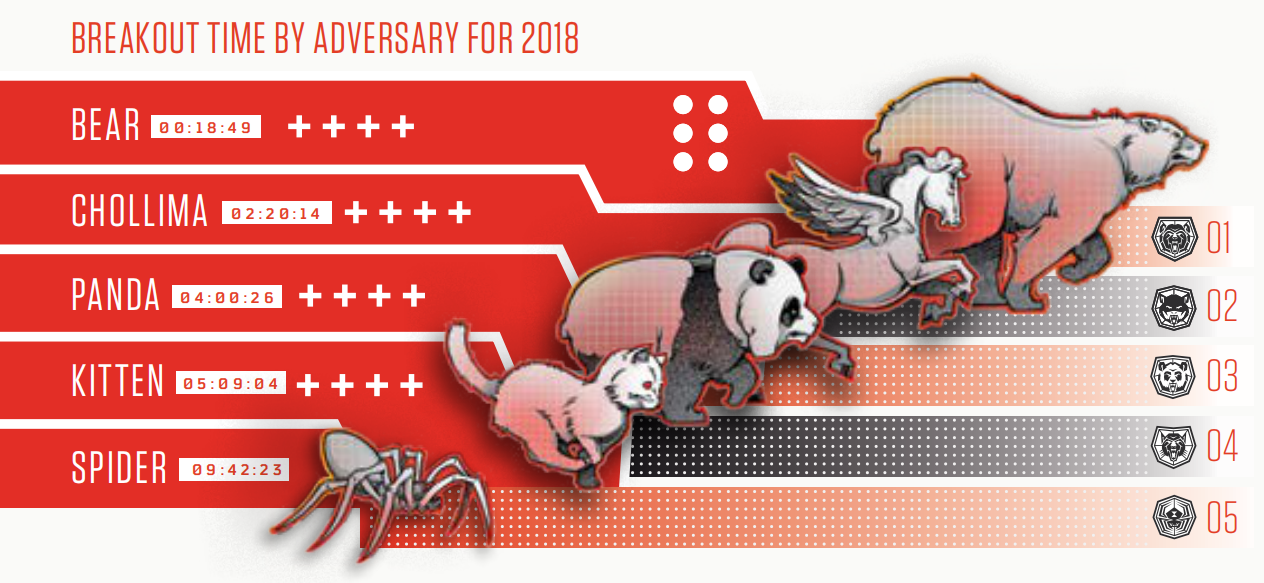 吐槽:毛熊之厉害,可见一斑。
-
印度国有天然气公司(Indane)面向经销商和渠道商的网站上,尽管只能通过有效的用户名和密码进行访问,但部分内容已经被谷歌搜索引擎编入索引。吐槽:据说爆料者担心受Indane报复~
-
木马模块只是接管了官方游戏的登录流程,从而达到偷偷盗取用户账号密码的目的。
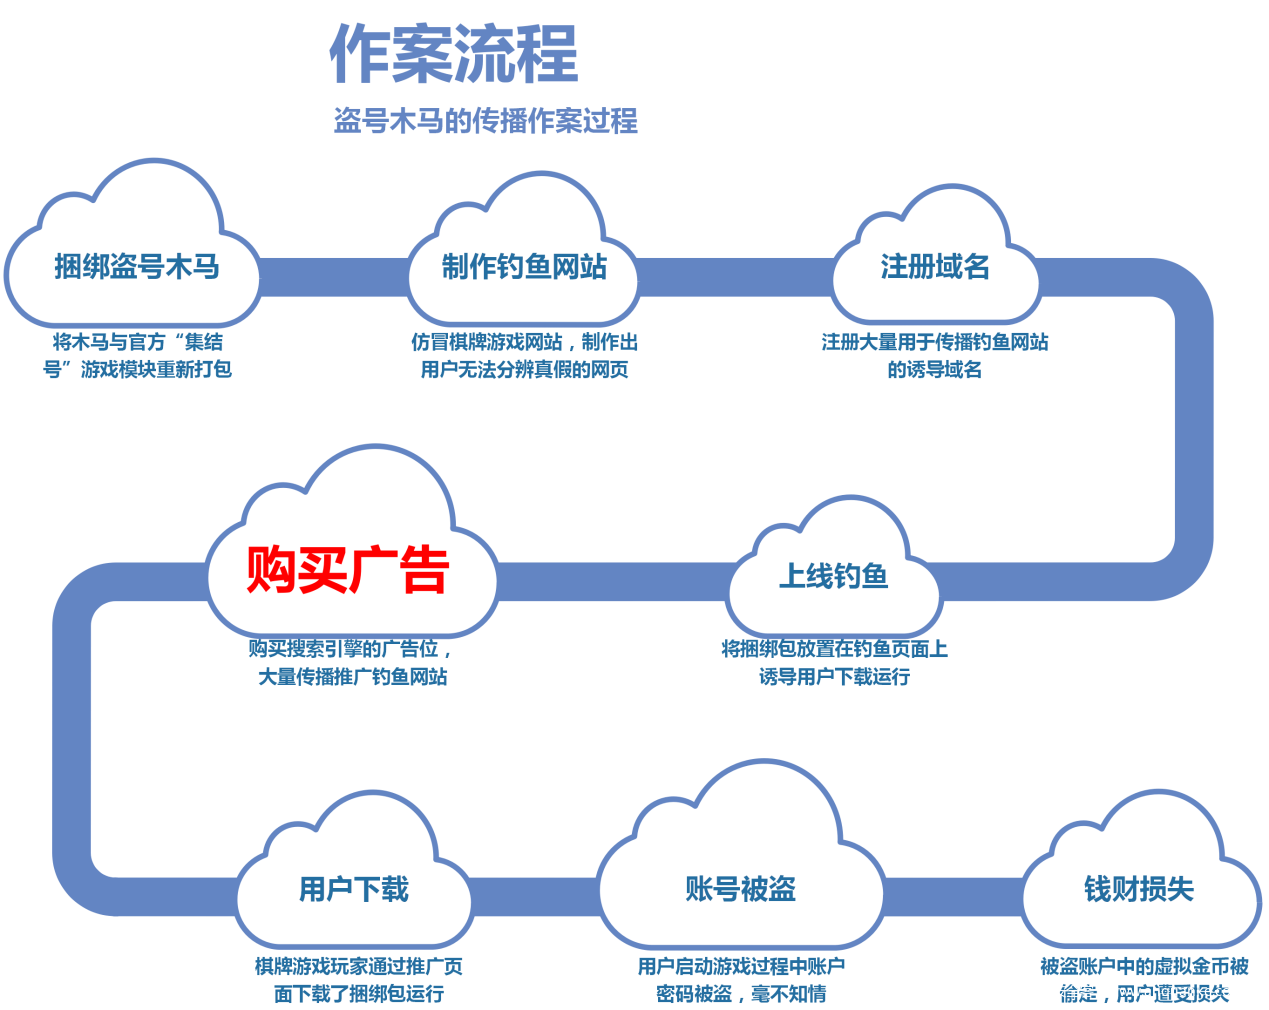 吐槽:主要骚操作就是买SEO广告。
- 2.22 一句话木马的套路对于安全狗杀形,d 盾杀参的思路来绕过。生僻的回调函数, 特殊的加密方式, 以及关键词的后传入都是不错的选择。对于关键词的后传入对免杀安全狗,d 盾,河马 等等都是不错的,后期对于菜刀的轮子,也要走向高度的自定义化用户可以对传出的 post 数据进行自定义脚本加密,再由 webshell 进行解密获取参数,那么以现在的软 WAF 查杀能力几乎为 0,安全软件也需要与时俱进了。吐槽:不明觉厉系列。
- 2.22 大数据安全体系介绍之技术体系篇信息安全五大时期:
- 通信安全时期
- 计算机安全时期
- 网络安全时期
- 信息安全时期
- 数据安全时期
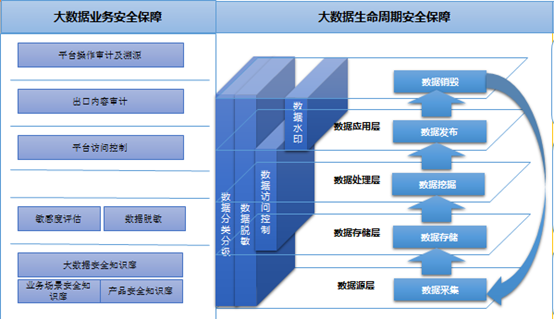 吐槽:数据亦是信息的一部分,只不过当前互联网蓬勃发展,数据积累为大数据,所以安全也跟风谈着重谈数据安全。七本质依旧是保障信息安全。
-
通过各种贴吧、论坛等信息逐步追溯,过程中一些关键点:QQ、支付宝名字认证等;然后最关键的,还是对人的社工。吐槽:所以说,黑产从业者的赚钱门路真的五花八门。
- 2.23 逻辑漏洞挖掘初步总结篇
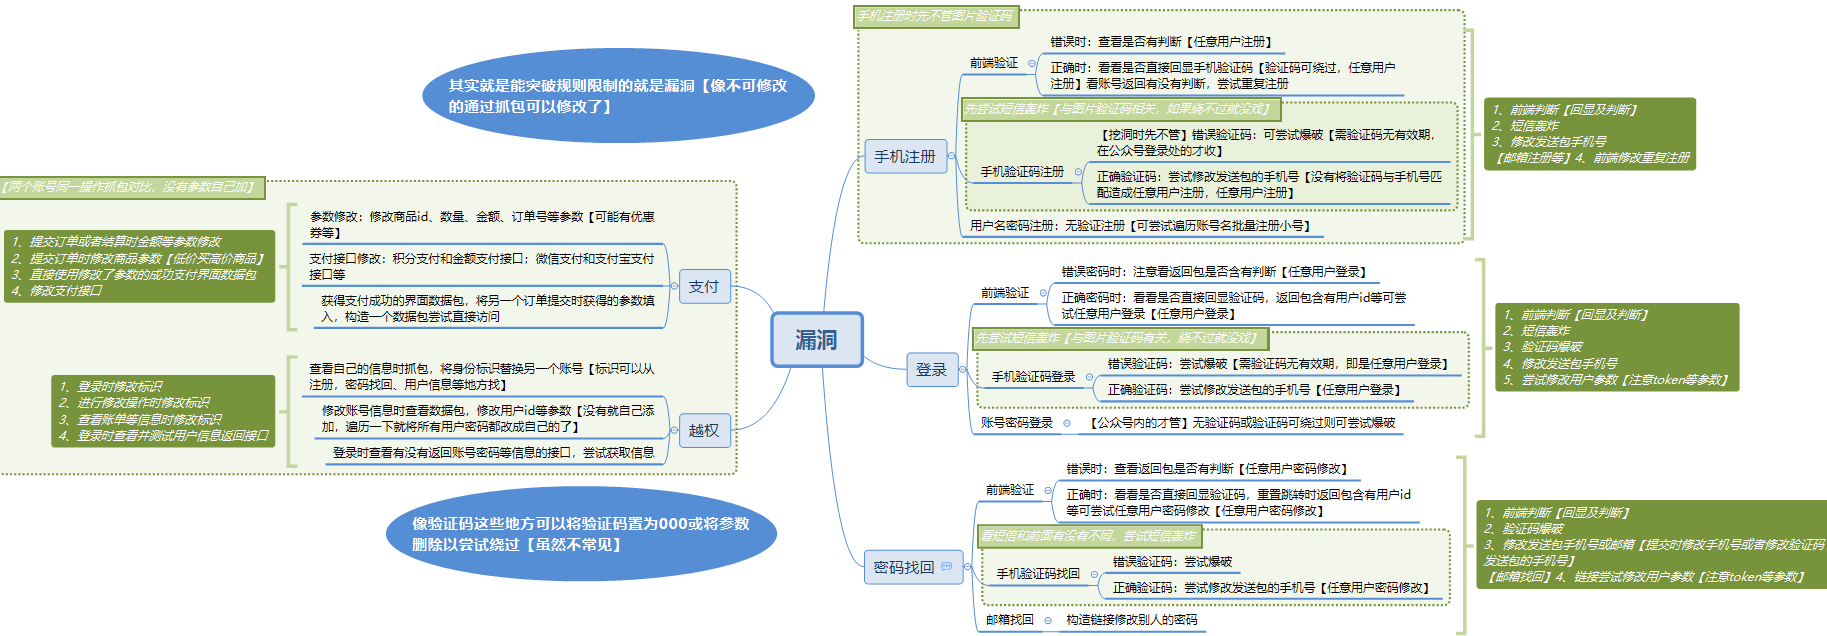 吐槽:科普贴
- 2.22 某php开源cms有趣的二次注入本次的漏洞是出现在ndex.class.php中的likejob_action()和saveresumeson_action()函数,由于这两个函数对用户的输入没有进行严格的显示,同时利用mysql的特点能够绕过waf。吐槽:有源码的注入只需要耐心;前提是挖洞的脑洞有。
- 2.25 对恶意软件Dridex的流量分析主要实战了如何用wireshark做流量分析,信息提取。吐槽:恩,跟分析木马差不多的原理咯。都不用分析泄露了什么数据?
-
Justniffer是一款功能强大的网络协议分析工具,它可以捕捉网络流量并以定制化的方式生成日志文件。除此之外,它还可以模拟Apache Web服务器日志文件,跟踪响应事件并从HTTP流量中提取出所有截获到的文件。Justniffer项目官网:【传送门】吐槽:还是wireshark分析器好点吧。
-
FireEye的Mandiant应急响应和情报团队识别出了一波DNS劫持攻击,这波攻击影响了大量域名,其中包括中东、北非、欧洲和南美地区的政府机构、通信部门以及互联网基础设施。研究人员目前还无法识别此次活动背后的攻击者身份,但初步研究表明,攻击者与伊朗有关。吐槽:跨国DNS劫持,所以在国家机器面前,个人信息安全如何保障?
- 2.22 黑产利用编辑器漏洞植入SEO暗链事件分析近期绿盟科技应急响应团队检测到多家政府、教育、企事业单位网站被黑客植入恶意链接,访问链接后会跳转到指定色情网站。攻击者利用第三方的编辑器的未授权访问及上传漏洞,上传相关恶意HTML页面。结合SEO技术,提升恶意站点在搜索引擎的收录和权重。吐槽:事业单位网站、app外包的危害将一直持续下去。
- 2.25 暴力破解及其流行工具研究暴力破解还可用于发现Web应用程序中的隐藏页面和内容,在你成功之前,这种破解基本上是“破解一次尝试一次”。吐槽:当然,暴力破解更多用于密码爆破;虽然也有爆破漏洞啥的(fuzzing),但其目的往往仅是发现问题(crash)。
- 2.25 2018勒索病毒白皮书(政企篇)2018年,勒索病毒攻击整体态势以服务器定向攻击为主,辅以撒网式无差别攻击手段。政企单位防范勒索病毒建议从七个方面着手,即及时更新最新的补丁库、杜绝弱口令、重要资料定期隔离备份、提高网络安全基线、保持软件使用的可信、选择正确的反病毒软件、建立高级威胁深度分析与对抗能力。吐槽:勒索变现-新纪元。
-
最为严重的就是Torpedo,它利用了蜂窝寻呼协议(paging protocol,运营商用于来电或者短信之前通知手机)的弱点,在短时间内拨打和取消手机通话可以在通知目标设备来电的情况下触发寻呼协议,从而让攻击者追踪受害者的位置。研究人员说,知道受害者的寻呼时机还可以让攻击者劫持寻呼通道,并通过欺骗消息(如Amber警报)或完全阻止消息来插入或拒绝寻呼消息。吐槽:又一核武器埋下。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2019年2月25日星期一
2018年10月24日星期三
- 10.14 安卓手机搭建渗透环境(无需Root)入网:未root手机,因为权限问题,无法转换wifi工作模式进而dos掉对方的真实AP;所以只能社工。渗透:routersploit吐槽:理论上入网,特别是公共区域入网还是比较容易的;在手机上做渗透,搞路由器,随着手机计算能力的提升,以后会越来越多。
-
github的问题列表上有人曝出0.9.4.2 以下的版本web 上传接口对上传的apk包zip解压的时候存在漏洞可导致任意文件写入。原因: 自写zip解压代码,未对文件名做校验,直接os.path.join(EXT_PATH,filename)写入文件,导致存在形如../../../的目录穿越漏洞。解决方案:直接用z.extract函数将zip压缩包中的文件解压缩保存至指定目录,extract函数会自动将目录穿越符和UNC符号过滤掉,所以就没有任意文件写入啥事了。吐槽:自行实现功能的局限性往往就在于此,各种漏洞需要自行cover;而公用模块的问题则在于一旦出现问题,则全军覆没。
- 10.15 无字母数字Webshell之提高篇web攻击中的各种脑洞——利用php的解析特性,将语句转化为位运算表达式(php会自动解析为字符)来上传以绕过安全策略,让PHP执行——此为第一篇[一些不包含数字和字母的webshell](https://www.leavesongs.com/PENETRATION/webshell-without-alphanum.html);通过glob通配符特性过滤,调用上传的文件执行。这里一句话讲不清,建议通篇阅读文章。吐槽:长期浸淫在安全对抗行业中的人,脑洞之清奇,可见一斑。自愧不如
- 10.15 顺藤摸瓜,炒股交流群里的黑产陷阱黑产的故事,见文即可。吐槽:QQ、微信拉近了人们的距离,也拉低了欺诈、黑产的门槛。
-
Danger-zone是一款可将域、IP 和email地址之间的数据关联,并可视化输出存储到Elasticsearch和JSON文件中。在ES搜索的基础上,结合virustotal和Whoxy提供的免费查询服务,搭建了这样一个免费的域名、IP和Email关联查询(情报)系统吐槽:强烈推荐个人(安全行业)可搭建一个相关情报服务系统。
-
尝试了一种猥琐方式通过捆绑安装的方式将 Powshell 后门植入到软件安装包的方式绕过杀毒软件检测的方法。吐槽:捆绑的方式绕过杀软,个人觉得仅仅是由于加壳、混淆等原因绕过了而已。尤其是PC上行为拦截那么多,动态执行过程中即可能被kill掉。
- 10.16 一次入侵应急响应分析文章总结:
- 服务器上存在博彩信息与挖矿程序,说明被多波不同利益团队的黑客入侵;
- 此服务器于2018年9月21日被黑客入侵后加上相应的博彩内容,相应的IP为175.41.27.93;
- 此服务器在2016年2月份甚至更早就已经被黑客植入网马了;
- 服务器在2017年12月19日被植入挖矿程序;
- 系统被增加了隐藏账号test$,并且在2018年9月21日14:38发现账号guest有IP为212.66.52.88,地理位置为乌克兰登录的情况。吐槽:甲方生活在水深火热之中,急需我等拯救啊。
-
光标劫持攻击——技术主要利用的是Chrome浏览器的一个漏洞,而这种漏洞是由于HTML代码无法正确解码低分辨率鼠标光标所导致的。它会将光标变成一个128×128像素的透明“大方框”,当用户点击了某个特定位置时,他们其实点击的是其他地方。吐槽:黑客总有你想象不到的攻击手段。
- 10.16 SMS-based two-factor authentication is not safe — consider these alternative 2FA methods instead卡巴分析了当前主流了双因子认证方式:短信、app与USB口令,其认证流程及存在的风险。吐槽:国内目前主流的还是短信,也正在慢慢朝app方向发展(存在较大风险)。
-
我国也有了自己的标准了,具体参见:在线预览|GB/T 36643-2018吐槽:有了标准就有了可参考性,日后更方便了情报的分享和建设。
-
本期报告聚焦国内外知名机器学习、人工智能类开源软件安全开发现状,通过分析多款知名人工智能类开源软件产品的安全缺陷,评估开源项目的代码安全控制情况。360代码卫士团队为本期报告提供了技术支持。吐槽:数字为CNCERT出的开源代码漏扫报告。恩~
-
国外安全公司zscaler对黑帽SEO的分析。同样紧跟热点,同样黑站然后挂跳转。介绍了很多黑帽SEO手法,可以看看。吐槽:国内外黑产殊途同归啊。
-
360安全中心监测到有款远控木马试图借用 “网易”官方签名躲避查杀,大肆传播。
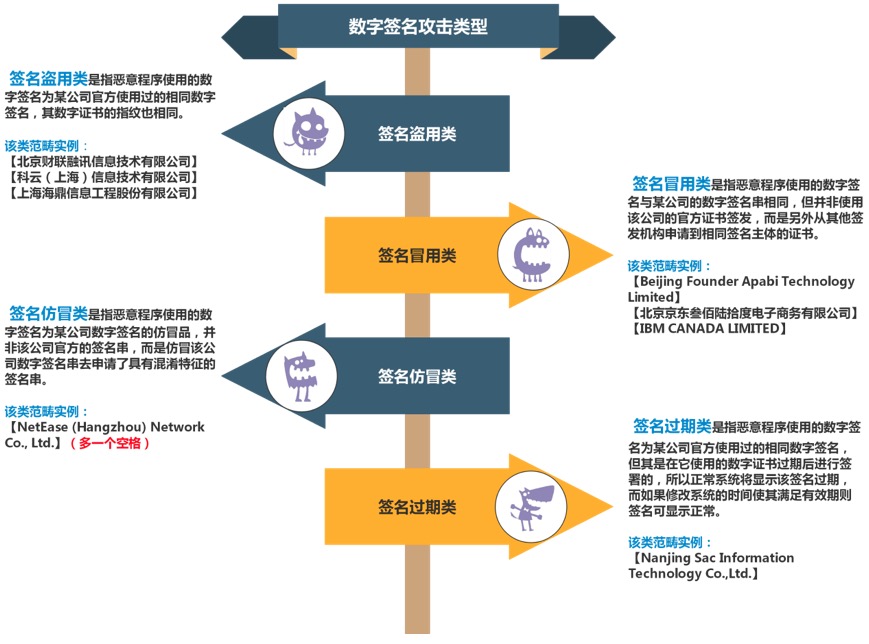 吐槽:Android端签名管理目前来看还是比较规范了,除了喜欢用外包的一些银行外
- 10.18 免越狱虚拟定位外挂的调试小记与检测方案原理是通过itunes的usb管理模块,模拟返回定位信息来进行虚拟定位。使用开源代码库:libimobiledevice吐槽:ios体系内的需求大,门槛其实较低。好去处~
- 10.18 Linux应急响应(三):挖矿病毒黑客通过Struct 远程命令执行漏洞向服务器定时任务中写入恶意脚本并执行。吐槽:不是一篇好文章
- 10.19 Cookie篡改与命令注入在pentester环境中存在Cookie篡改与命令注入的WEB程序,我们下载下来搭建,下载地址:rack_cookies_and_commands_injection文章详细讲解了整个攻击过程:
- 指纹识别:收集有关Web应用程序和正在使用的技术的信息。
- 暴力强制验证页面。
- 篡改机架cookie以获得管理员权限。
- 从管理页面,通过注入获取命令,以运行底层操作系统上的任何命令。吐槽:道理我都懂,还是得下手实践啊
- 10.19 给我一个无线切入点,我就可以操控你的物理隔离网络面对企业的物理隔离网络,360通过Ghost tunel——一个利用WiFi信号的隐蔽传输通道,只要物理隔离网络的客户端安装有无线设备或无线网卡(无线网卡不需要连接无线、无线网卡禁用也可以入侵)都可以遭到攻击者近距离入侵,不需要在隔离网络上使用U盘安装恶意程序。吐槽:APT攻击几乎集安全攻防之大成,学习学习,了解即可。
- 10.20 XMR恶意挖矿案例简析攻击者通过SSH暴力破解获取系统账号后,一方面通过下载及运行ELF二进制挖矿程序,利用系统CPU/GPU资源进行XMR(门罗币)挖矿;另一方面,通过在系统里面的JS文件中插入JS网页挖矿的代码,利用远程访问系统JS网页的客户端资源进行XMR网页挖矿。吐槽:往后大型网站或者服务器将是攻击重点(网络资产集中地);企业安全越来越重要了
- 10.21 广撒网,多捞鱼:当黑客们也不再“安于本分”近年来,黑客已不再像以往一般着重攻击企业或用户的计算机,转而采取“广撒网,多捞鱼”的策略,将攻击目标转向了全新的领域。对各大垂直领域的兴趣尤为浓厚,CrowdStrike的报告中也对一些垂直领域入侵案例的比例做了统计:
- 技术(互联网、科技)行业:36%
- 服务行业:17%
- 酒店行业:8%
- 政府、国防机构:7%
- 非政府组织:7%吐槽:忽然对安全行业有了信心,有新的行业就会有新的安全问题,重点是,能否跟得上节奏。
-
2018年上半年勒索软件的活动还有所增加,并且相关勒索软件还通过各种升级更新来尝试避开现有的安全解决方案,比如说PyLocky(趋势科技将其标记为RANSOM_PYLOCKY.A)就是一个很好的例子。PyLocky还有反机器学习的能力,同时使用了Inno Setup Installer(一款基于开源脚本的安装器)和PyInstaller,因此这样会增加静态分析方法的检测难度,其中就包括了基于机器学习的解决方案。吐槽:安全的本质就是攻防对抗咯
- 10.22 2017年十大Web黑客技术榜单
- 台湾 Web 安全研究者 Orange Tsai - A New Era of SSRF
- Web 缓存欺骗攻击技术 – Web Cache Deception
- 票据欺骗 – Ticket Trick
- Friday the 13th: JSON Attacks
- 云出血 - Cloudbleed
- 高级 Flash 漏洞利用系列 - Advanced Flash Vulnerabilities
- AWS S3 存储桶的访问控制分析 - A deep dive into AWS S3 access controls
- 利用 HTTP 请求编码绕过 WAF – Request Encoding to bypass web application firewalls
- 浏览器安全白皮书 – Cure53 – Browser Security Whitepaper
- 利用 PHP7 的 OPcache 执行 PHP 代码 – Binary Webshell Through OPcache in PHP 7吐槽:看看就好,较为前沿的一些web技术
-
思路十分有指导意义,见图;第一篇AI在黑产的利用讲述的也较为全面(信息整合)。吐槽:较好的信息整合,适合作为入门读物
- 10.22 短网址安全浅谈由于短网址服务自身存在的设计缺陷问题,尤其是一般短网址采用6位或者7位字母和数字的集合,可以被很好的预测,从而被针对性的爆破。还有其他诸如:SSRF、XSS、SQL注入等问题。吐槽:2B安全遍地开花的节奏
-
Vpay暴雷,所以收益过高的都有极大风险——甚至是欺诈风险。吐槽:雪崩之时,没有一片雪花是无辜的。
- 10.22 马蜂窝被发现大量抓取竞争对手的数据近期最热的八卦了。马蜂窝造假太不走心。吐槽:这个瓜可以吃很久。
-
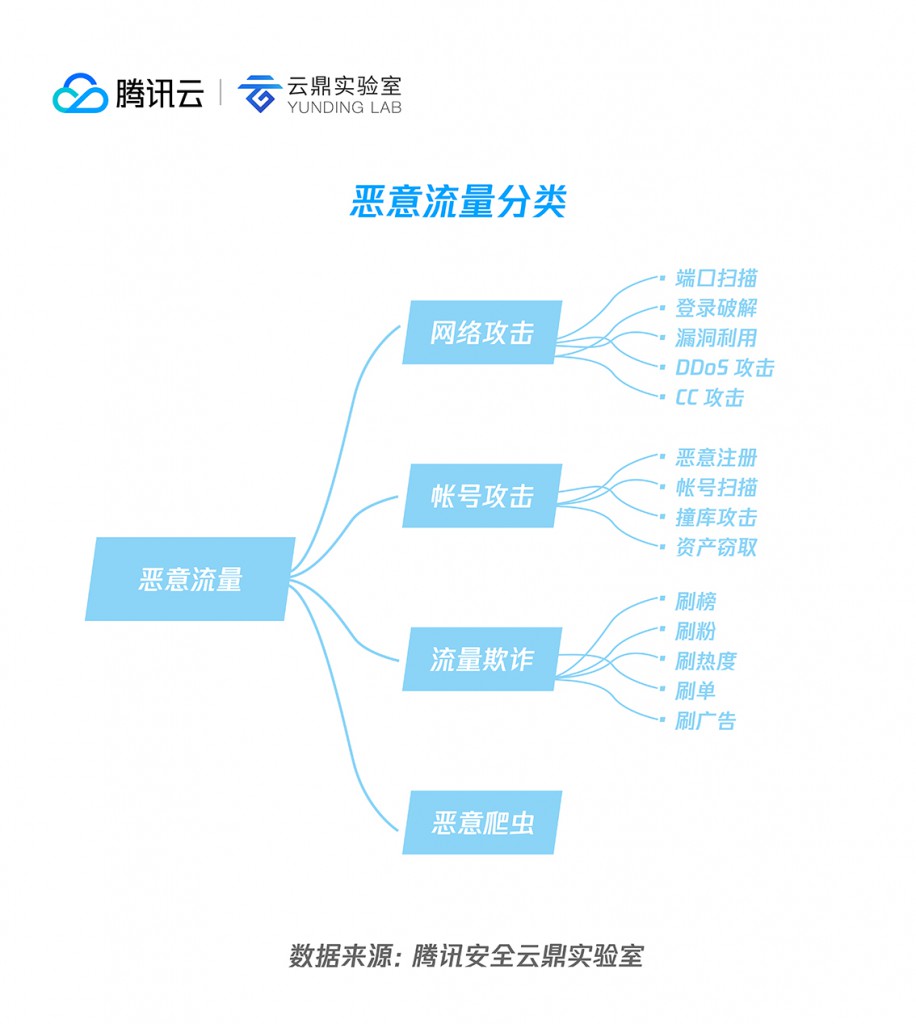 吐槽:羡慕有蜜罐网络的大佬。
- 10.22 不要光看表面 网络犯罪的潜在成本无法计算预计到2019年,全球网络犯罪成本可能将超过2万亿美元吐槽:个人感觉翻译有误,这里应该是讲的网络犯罪产业链收入将产生超过2万亿美元。对国内机翻人员无语。
- 10.22 技术讨论 | 看我如何破解一台自动售货机从APP账户中的0元,到之后破解APP数据库后,我可以进行以下操作:
- 修改APP账户的金额
- 任意购买自动售货机中的东西
- 继续用余额购买
- 余额为0之后可重新更改余额
- 如此重复消费购买自动售货机中的商品吐槽:结合kaspersky的双因子报告可以得出,国内APP作为因子的验证方式还有很长的路要走。


2018年9月21日星期五
继续学习笔记,截取http请求初尝——工具使用:Burp Suite Proxy、Fiddler、WinSock Expert。
截取HTTP请求
渗透测试中,通常会通过截取HTTP请求来分析web应用是否存在漏洞,诸如绕过JavaScript验证、隐藏标签内容等。
Burp Suite Proxy
Burp Suite是用于Web应用安全测试工具的集成平台,包含许多工具并提供接口便于拓展开发。
首先,推荐参考工具书:burpsuite实战指南
Burp Suite功能:
| 工具 | 说明 |
|---|---|
| Proxy | 一个拦截HTTP/S的代理服务器,作为一个在浏览器和目标应用程序之间的中间人,允许拦截、查看、修改在两个方向上的原始数据包 |
| Spider | 一个应用智能感应的网络爬虫,能完整地 枚举Web应用程序的内容和功能 |
| Scanner | 一个高级漏洞扫描工具,能自动发现Web应用程序的安全漏洞 |
| Intruder | 一个定制的高度可配置工具,可对Web应用程序进行自动化攻击,如:枚举标识符、表单破解和信息采集 |
| Repeater | 一个靠手动操作来补发单独的HTTP请求并分析Web应用程序响应的工具 |
| Sequencer | 一个用来分析不可预知的Web应用程序会话令牌和重要数据项的随机性工具 |
| Decoder | 一个编解码工具 |
| Comparer | 一个通过一些相关请求和响应得到两项数据可视化”差异”的工具 |
通过Proxy进行简单的功能体验:

burp suite默认proxy的设置监听地址和端口是127.0.0.1:8080,支持自由设置。
- 然后在浏览器中设置代理为127.0.0.1:8080,之后所有的请求都会被Burp Suite拦截了。(windows IE设置路径:设置-Internet选项-连接-局域网设置;MacOS Safari设置路径:偏好设定-进阶-代理服务器-更改设定-http代理&https代理)

浏览器请求网页访问后,请求即被hook,在Burp Suite的Proxy页面上,可以看到http请求的具体内容,并可对内容参数进行修改,修改完成后,点击Forward即可进行下一步(发送请求),另外三个按钮分别是Drop(放弃本次请求)、Intercept is on(拦截开关)和Action(动作选项,可选择将本次请求发送至Spider等其他工具)。

原书建立了一个验证页面,进行了攻击演示。(本文不做这方面的个人实践了,后续有实战再上实战截图吧。)
Fiddler
一些关键功能说明:
- 过滤器:过滤请求消息、响应消息、状态码等,用于过滤不需关注的css文件、IMAGE等会话。
- 设置断点:1、通过”Rules” -> “Automatic Breakpoints”选择在请求前、响应后进行拦截或不拦截;2、通过命令”bpu www.xxoo.com”(拦截所有该网站会话)或”bpafter **”(拦截响应消息)
- 第三方插件:
- Intruder21:类似Burp的Intruder模块, 用于fuzzing;
- x5s:快速发现跨站脚本漏洞;
- Ammonite:一款web应用安全扫描插件,检测SQL注入、命令行注入、本地文件包含、缓冲区溢出和XSS漏洞。(ammonite看来是下架了-.-)
- 移动端抓包:设置”Allow remote computers to connect”,在终端上安装fiddler证书,并设置fiddler主机IP地址为代理服务器,即可对手机端HTTP/HTTPS请求进行抓包分析与劫持。
WinSock Expert
WinSock Expert可以抓取指定进程的数据包(可以监视与修改)。(其优点在于大小仅200KB)
在WinSock Expert的进程列表中选中进程,点击”Open”即可对进程的网络通信进行监控。
黑帽SEO之搜索引擎劫持
利用HTTP协议劫持搜索引擎做SEO优化,可能是最古老、寿命最长的黑产之一了。
黑帽SEO的一般原理是:
- 入侵大流量网站或关键词相关网站,注入劫持代码(代码如图——原理如下);
- 建立劫持搜索引擎库:以baidu、google等域名为关键字;
- 获取HTTP Referer头;
- 遍历搜索引擎库,并与Referer的内容进行比较,如果两者相同或者存在搜索关键字,即跳转到指定页面,也就是域名劫持。

更多技术手法可参考:黑帽SEO剖析之手法篇
订阅:
博文 (Atom)