-
金融科技时代下的商业银行智能安全体系建设在杭州顺利举办。来自江苏银行、宁波银行、泰隆银行、杭州银行、浙商银行、中国银行、浙江省农信等多家商业银行界的安全专家参会并就自身实践进行了探讨。攻击欺诈以解决攻防不对成问题(看不懂的安全)吐槽:甲方安全,尤其是金融安全有很强的业务属性且全面。
-
安全设计视角解读 BeyondCorp 项目——BeyondCorp实际上是抛弃了对本地内网的信任,进而提出了一个新的方案,取代基于网络边界构筑安全体系的传统做法。用户需:
- 使用由公司提供的“受管理设备”;
- 通过用户身份认证;
- 且符合“访问控制引擎”中的策略要求;
- 通过专门的“访问代理”,不可绕过。服务端需:
- 准确识别设备,每台设备颁发唯一数字证书,通过“设备库存数据库”维护设备清单;
- 准确识别用户,每个用户分配唯一身份ID,通过“用户/组数据库”维护用户身份清单;
- 通过面向互联网的访问代理提供内部应用(每个应用都分配域名)和工作流;
- 实现基于已知设备和用户的访问控制,并动态更新设备和用户信息。
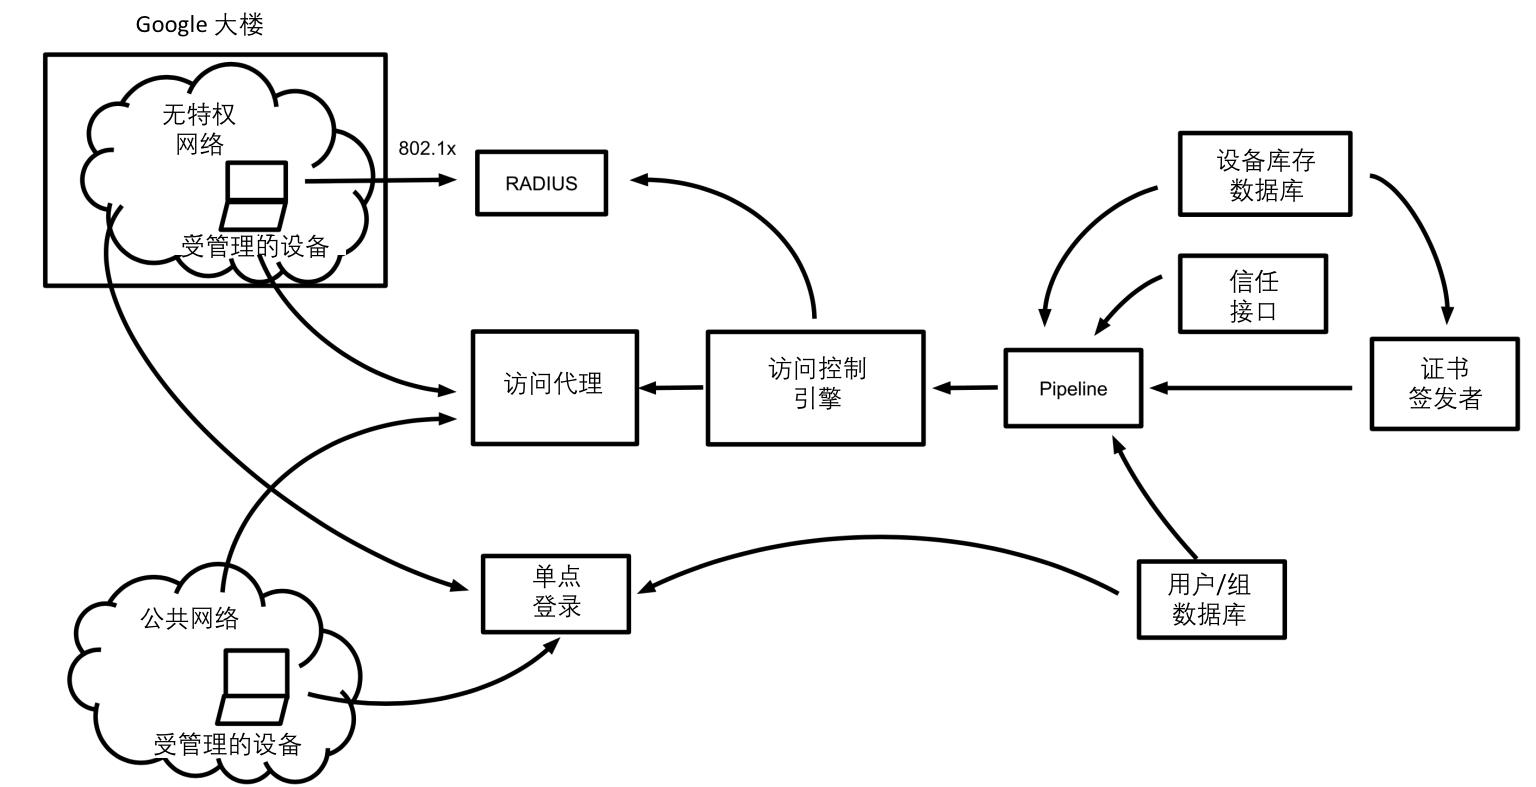 吐槽:Google虽然安全做的不那么好(效果),但是安全架构设计做的贼好,值得学习
- 12.18 白话物联网安全(三):IoT设备的安全防御白话物联网安全系列文章
- (一)什么是物联网的信息安全?
-
从三个方向去谈了IoT设备的安全,物理,近场和远程,现在市面上的安全设备,针对IoT的防御很多都只是把IoT上的承载的功能系统作为纯互联网设备进行防御(而且缺乏大量规则库),面对近场和物理的防御,现阶段没有一个好的解决办法.吐槽:物理安全永远是难点
- 12.18 一场精心策划的针对驱动人生公司的定向攻击活动分析该次攻击是一次精心准备的针对驱动人生公司的定向攻击活动,攻击者掌握了众多该公司的相关内部信息,如驱动人生公司内部人员的姓名、职位信息;跳板机的帐号密码(未知渠道泄漏);升级服务器配置策略;甚至包括公司的团建计划。攻击者在内网潜伏长达1个月后,在驱动人生公司相关技术人员出国团建时,发起攻击行动:修改配置文件,下发木马程序。吐槽:本质上还是相信驱动不会做这么蠢的事,但是内网被渗透这么久还没发现,也是想想就恐怖。
- 12.19 如何应用风险管理框架(RMF)RMF描述了保护、授权和管理IT系统所必须遵循的过程:
- 信息系统分类
- 安全控制选择
- 安全控制措施实现
- 安全控制措施评估
- 信息系统授权
- 安全控制监视吐槽:安全标准适用于企业、政府。
- 12.19 初探Powershell与AMSI检测对抗技术AMSI(Antimalware Scan Interface)反恶意软件扫描接口,可以用来检测并禁用powershell攻击命令。文中做了很多攻防测试,最终给了安全建议,可以看看。
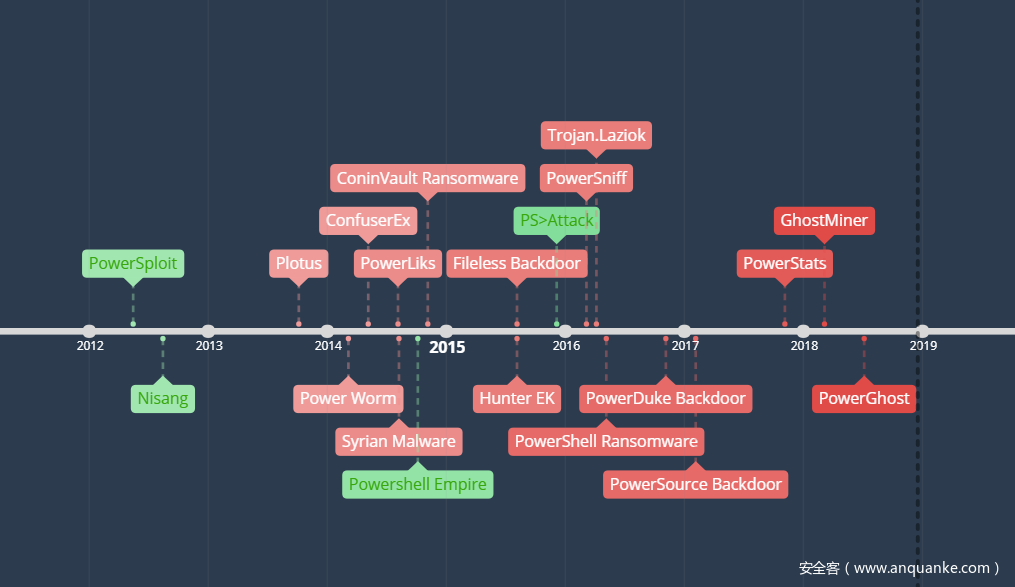 吐槽:攻防对抗真心无法枚举完。
-
McAfee发现了一个疑似Lazarus组织的APT攻击——此次黑客攻击活动被称为“神枪手(Sharpshooter)”行动,在短短两个月(2018年10月和11月)的时间内影响了全球至少87个实体组织,主要目标位于美国。该行动其他目标行业包括金融、政府、医疗保健、电信部门等。吐槽:国家与国家之间的对抗……
- 12.20 SamSam作者又出来浪了SamSam勒索病毒作为最活跃的勒索病毒之一,在2015-2018年期间,造成了至少3000万美元的社会损失,据调查这款勒索软件至少勒索了价值一千万美元以上的比特币,此前SamSam勒索病毒的两位作者已经被FBI指控,分别为现居住在伊朗的27岁的Mohammad Mehdi Shah Mansour和34岁的Faramarz Shahi Savandi。吐槽:根据钱包地址定位犯罪团伙
- 12.20 密码朋克的社会实验(一):开灯看暗网文章描述了暗网的诞生和访问模式,可作为科普文看看。
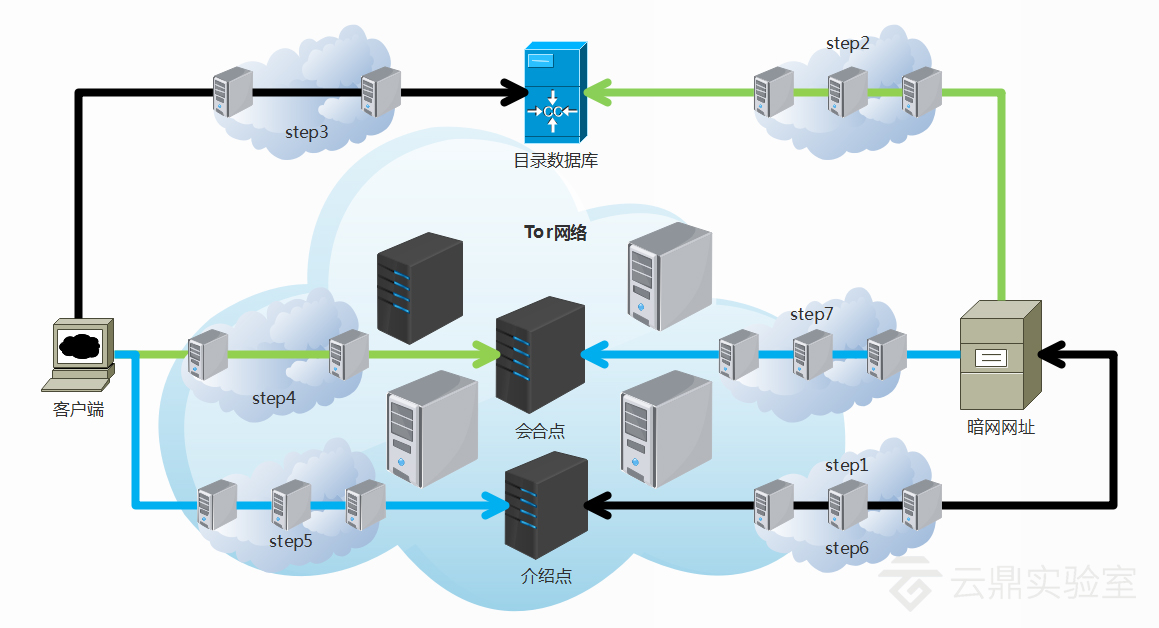 吐槽:VPN的解释图我真的服了。
- 12.20 揭秘勒索界“海王”是如何横扫中国的深信服EDR安全团队,综合了2018年一整年的数据(感染案例,实际数据会更多),得出这位最终的勒索届年度海王为:GandCrab勒索病毒,中文外号咸水国巨蟹。
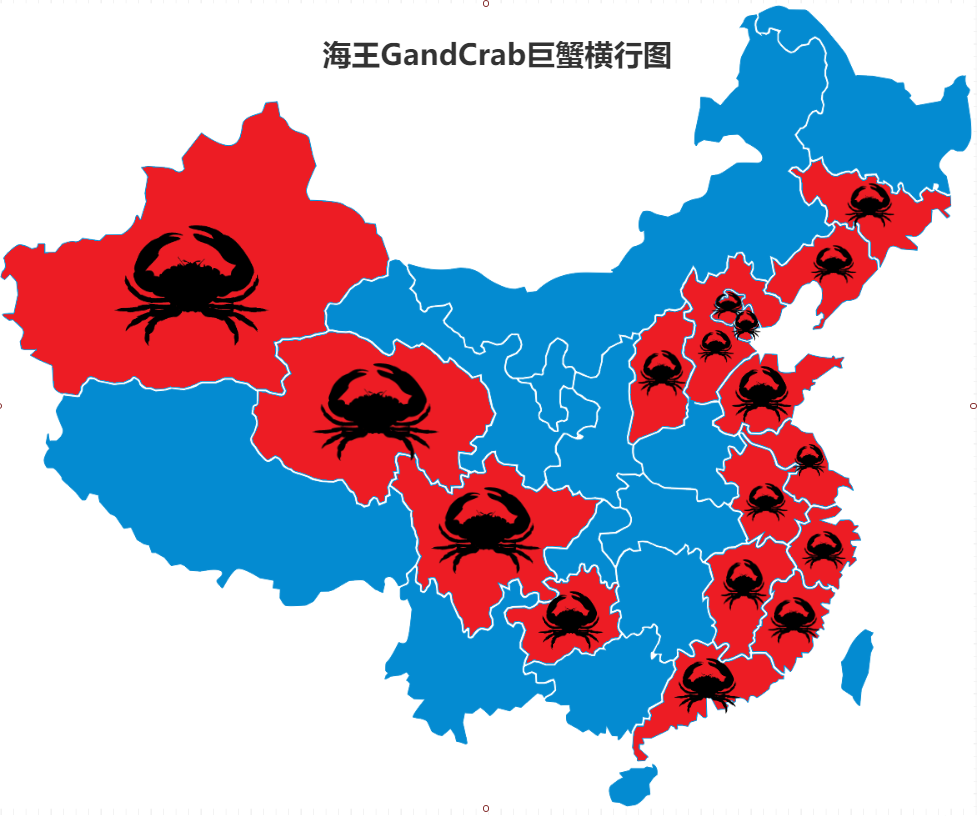 吐槽:只谈覆盖面,不谈感染量,这个图……
-
疑似欧盟网络通信被中国监控,多年。吐槽:恩,没啥证据。期待爆料。
- 12.21 还在用工具激活系统?小心被当做矿机!深信服EDR安全团队捕获到一个伪装成激活软件WindowsLoader的病毒样本。经分析,该样本并没有激活功能,其主要功能是安装广告软件以及挖矿程序。吐槽:激活软件、网赚工具,只要是可传播的,第三方论坛,应该基本都沦陷了。
- 12.21 商业公司以制作病毒为主业 已有数十万台电脑被感染火绒安全团队发现某商业公司制作的流量劫持病毒”FakeExtent”(产品名为”天馨气象”),正通过”WIN7之家”等下载站中的多款激活工具大范围传播。该病毒入侵电脑后,会释放多个恶意插件,篡改系统配置、劫持流量。 通过”火绒威胁情报系统”监测和评估,已有数十万台电脑被该病毒感染。吐槽:早前浏览器也是网址劫持,PC端的流量战真的厉害啦。
- 12.21 iOS URL Schemes与漏洞的碰撞组合iOS上不限制对schemes名称的命名,但同一个设备上仅支持一个URL Schemes,iOS系统判定URL Schemes优先级顺序与 Bundle ID 有关(一个 Bundle ID 对应一个应用),如果有人精心伪造 Bundle ID,iOS 就会调用恶意 App 的 URL Schemes 去接收相应的 URL Schemes 请求,这就导致了可以被劫持。吐槽:劫持虽然简单,利用却很难。
-
BabySploit是一款由Python编写的渗透测试框架。该框架旨在帮助初学者轻松的学习并掌握其它更为复杂强大的渗透测试框架,如Metasploit。项目地址:BabySploit吐槽:集成平台越来越多,但实用工具却没见多少增长
- 12.24 揭秘“驱魔”家族:全国最大的暗刷僵尸网络上线了“驱魔”病毒家族传播渠道多样,传播周期较长,从我们的监控数据分析看,其高峰时期全网感染用户预估累计超过500万,一直属于境内近年活跃僵尸网络中的佼佼者。早期变种利用系统服务、系统驱动劫持等方式实现常驻隐蔽,后续大多借助”流氓软件”外壳寄生实现注入系统进程,通过多层解密和内存加载释放和傀儡进程注入来躲避安全软件查杀,并且暗刷配置和暗刷插件都是云端配置,控制灵活、扩展性和兼容性好。从其最新变种分析中,已发现主页劫持插件和针对天猫、斗鱼、搜狗、虎扑APP、zaker、百度糯米、秒针广告、凹凸租车、hao123导航等站点的暗刷插件超过70+,支持劫持国内主流浏览器,并且可模拟PC、iOS和Android等多系统平台流量。吐槽:构建僵尸网络只是第一步,如何变现才是核心。目前来看,PC端变现手段依然集中在广告劫持方面,向挖矿转化的不太多。(可持续问题?算力问题?)
-
360安全大脑提供的网络监控数据和360网络安全研究院提供的数据显示,此前曾大范围影响国内网络的HTTPS劫匪木马再次活跃传播,单日攻击高达190万次,多家新闻、娱乐甚至购物网站遭殃。木马通过导入虚假证书进行中间人攻击的方式突破HTTPS加密连接,用“移花接木”的方式篡改各大网站的广告内容和指向链接,利用用户对大型网站的信任心理获利。吐槽:又是色情传播,大众还没吃够亏? 另外劫持还会引流到微博、头条?背后的利益链居然不做一下分析。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2018年12月27日星期四
2018年12月11日星期二
- 12.4 2019年应当认真对待的6大移动安全威胁
- 数据泄露
- 社会工程学
- WiFi干扰
- 过时的设备
- 加密攻击
- 物理设备攻击吐槽:关于移动安全,一直觉得可以借鉴PC终端安全;当然也有例外,PC在办公领域会作为生产力工具存在,在段时间内,移动设备还无法完成这项工作承担,所以会有不同,这也是勒索病毒当前在PC肆虐,但Android端确很少的原因。
- 12.4 近期诈骗小故事:微信小程序成诈骗新阵地小程序上存在团购诈骗、抽奖活动诈骗、公检法诈骗等方面的问题。吐槽:新的流量入口,新的生态必然吸引黑产的进入。
- 12.4 阿里云Q2互联网威胁攻击分析报告根据阿里云平台监测数据显示超过90%以上的网络攻击是由僵尸网络、木马蠕虫发起的自动化攻击,而针对特定目标的攻击只占1%
 吐槽:web安全问题依然最大
-
KingMiner是一种以Windows服务器为目标的Monero-Mining(门罗币挖矿)恶意软件。该恶意软件于2018年6月中旬首次出现,并在随后迅速发布了两个改进版本。由于攻击者采用了多种逃避技术来绕过仿真环境和安全检测,导致一些反病毒引擎针对该恶意软件的检测率明显偏低。根据我们对传感器日志的分析,KingMiner攻击尝试的数量一直处于稳步上升。虽然被配置为占用75%的CPU资源,但它实际占用的是100%。吐槽:黑客也有写代码写出bug的时候嘛。理解一下
-
“HASSH”更像是一种新型的网络指纹识别标准,因为它可以用来识别特定的客户端或服务器端SSH的实现方式。由于HASSH在存储指纹时采用的是MD5指纹,这样就降低了数据存储、搜索和共享的开销。github地址:hassh吐槽:最近指纹识别这块关注的比较多,信息采集和摘要计算是两个核心点
-
12月1日爆发的”微信支付”勒索病毒正在快速传播,感染的电脑数量越来越多。病毒团伙利用豆瓣等平台当作下发指令的C&C服务器,除了锁死受害者文件勒索赎金(支付通道已经关闭),还大肆偷窃支付宝等密码。首先,该病毒巧妙地利用”供应链污染”的方式进行传播,目前已经感染数万台电脑,而且感染范围还在扩大;其次,该病毒还窃取用户的各类账户密码,包括淘宝、天猫、阿里旺旺、支付宝、163邮箱、百度云盘、京东、QQ账号。吐槽:小白用户被名字骗得非常惨,都觉得微信出问题了。所以说媒体真的是……
- 12.4 BLE安全(五)移动端工具梓源大佬日常更新,配合之前的BLE安全系列食用。
- 12.5 白话物联网安全(二):物联网的安全检测配合食用:第一章《什么是物联网的信息安全》作者通过开源项目AutoSploit进行主机信息探测,以及MSF框架下的漏洞检测——AutoSploit的285个MSF插件包括259个exp,26个辅助插件,其中259个exp包括了61个windows插件,61个Linux插件,96个multi插件,37个unix插件,4个其他类型插件。从分类上来讲,主要集中在业务系统产生漏洞(中间件,应用本身,数据库),主要产生在http/https协议上。
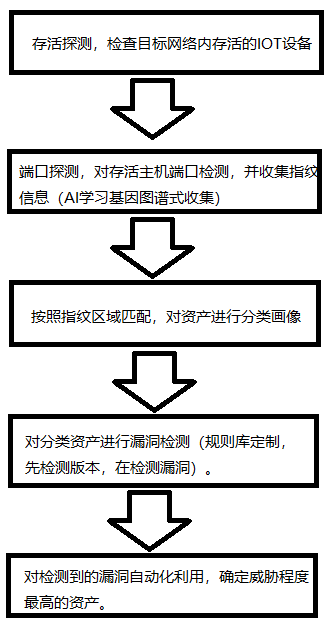 吐槽:可能是最近freebuf约稿,所以关于IOT的安全文章还挺多的,大部分还是一些基础了。
-
该蠕虫病毒主要通过U盘和压缩文件传播,一直活跃在包括局域网在内的众多终端上。该蠕虫病毒构成的僵尸网络,过去主要传播远控、窃密、挖矿等木马病毒,而现在开始投递GandCrab勒索病毒。由于该病毒感染主机众多,影响较广,因而造成了这次GandCrab的传播波动。吐槽:恶意代码即服务的产业越来越成熟了。
- 12.7 威胁情报的落地实践之场景篇没干货,纯软文。吐槽:绿盟软文,都不怎么想看了。
- 12.7 恶意软件分析之盗号木马一款简单的盗号木马,通过监控键盘、粘贴板盗号。吐槽:简单的分析报告并非没有意义,但仅针对分析者自己。
- 12.8 Zebrocy新组件渗透过程详细解析在2018年8月,Sednit的运营者部署了两个新的Zebrocy组件,Zebrocy部署开始增长。Zebrocy包含一套下载器,注入器和后门; 当下载器和注入器正在进行侦察时,后门会对目标进行持久化和间谍活动。这些新组件使用不寻常的与SMTP和POP3等邮件服务相关的协议来窃取信息。
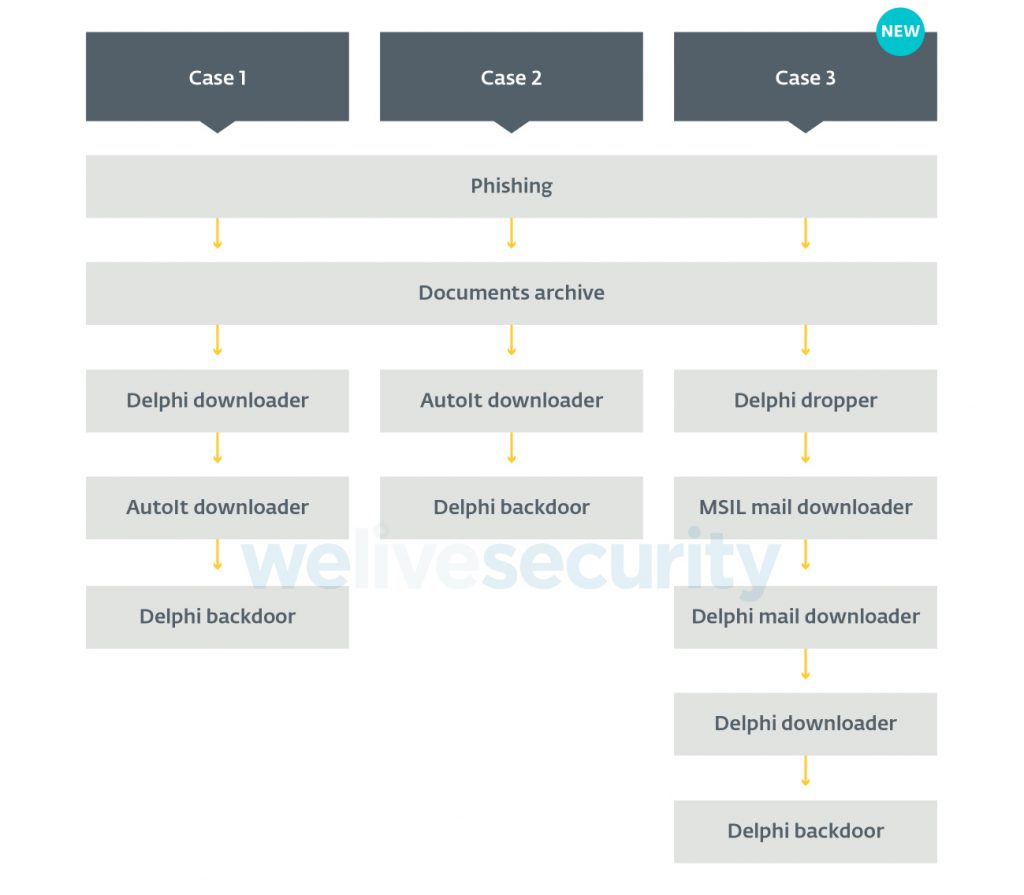 吐槽:特么搞APT的都是群怪物吧?!
- 12.10 仿冒签名攻击频现,针对外贸行业精准钓鱼近期,360核心安全团队监测到一类针对外贸行业人员进行攻击的木马正在传播,该类木马被包含在钓鱼邮件附件的PPT文档中,所携带的数字签名仿冒了知名公司“通达信”的签名。
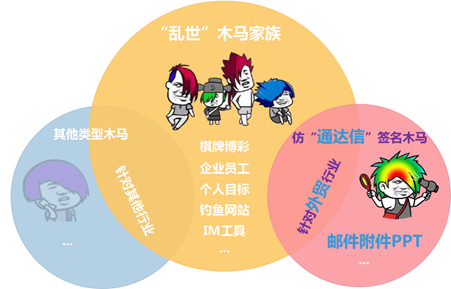 吐槽:国内黑产明显更接地气,更务实一点。
- 12.10 一则有趣的XSS WAF规则探测与绕过文章大部分篇幅记录了探测waf规则的过程,探测结果——b站waf规则总结如下:
  on\w+=(?:prompt|alert|confirm){1}\(\w+\)

  <[^>]*\s+on\w+=(?:prompt|alert|confirm){1}\(\w+

  <script>[^`]*document\[\w+\]

  <script>[^`]*document\.\w+

  <script>\w+\.cookie

  <script\s(.*\s)?src(=\w+)?>

  <a\s(.*\s)?href=javascript:.*>

  <img\s[^>]*on\w+=\w+\[\w*\]\(\w*\)

  <img\s[^>]*on\w+=`\w*`.*
吐槽:我已经被’会wa么,没有wa’洗脑了。 -
Android端的流量伪装UA为iPhone能赚更多钱,必然会有黑产伪装UA嘛。这个早就发现了。吐槽:哪里有钱,哪里就有黑产~
2018年11月16日星期五
-
DDoS攻击防护存在木桶短板原理,任何一个攻击防护点的效果都会影响到整体的防御效果。未来的DDoS高防IP应该具备弹性带宽、高冗余、高可用、访问质量优、业务接入简单的特点。同时通过DDoS防护能力的OPENAPI化,和用户自动化运维体系的打通,实现安全和业务结合,以更好的助力业务发展。吐槽:阿里云软文一篇
-
趋势科技发现Trickbot(TSPY_TRICKBOT.THOIBEAI)现在拥有一个密码管理器模块(pwgrab32),可以窃取多个应用程序和浏览器的访问权限,例如Microsoft Outlook,Filezilla,WinSCP,Google Chrome,Mozilla Firefox, Internet Explorer和Microsoft Edge。根据趋势科技的监控,Trickbot变种主要影响了美国,加拿大和菲律宾的用户。吐槽:Freebuf的机翻文真的是,都快无力吐槽了。
- 11.6 bscan:信息收集和服务枚举工具bscan是一个主动信息收集和服务枚举工具。其核心是异步spawn扫描实用程序进程,重利用控制台高亮输出显示的扫描结果和定义的目录结构。github地址:welchbj/bscan吐槽:脱离了实操的工具都是没有意义的。
- 11.7 Linux下的Rootkit驻留技术分析天融信阿尔法实验室进行了Linux下的Rootkit驻留技术可能的思路探索和分析:
- 用户态下的可利用点
- 各种init的利用:Linux init、bashrc、xinitrc、其他initrc
- 图形化环境的利用
- crond的利用
- 替换文件
- 动态链接库劫持
- 内核态的驻留
- initrd的利用
- LKM – 可加载内核模块
吐槽:算干货了,有实操过程,推荐看看
- 用户态下的可利用点
-
- 物联网设备已成为网络恶意活动的头号目标,受到的攻击数量远超Web和应用程序服务器、电子邮件服务器和数据库。
- 远程登陆攻击占比下降,原因在于通过23端口监听的物联网设备已被Thingbot僵尸网络移除。
- 今年3月,针对每个受监听端口的攻击流量剧增。基于对攻击流量的解析,其中84%来自电信运营商,因此可推测电信运行商掌握的物联网设备中有不少已被僵尸网络感染。
- 针对物联网设备的攻击类型,SSH爆破攻击排第一,其次是远程登陆。
- 来自伊朗和伊拉克的IP地址首次进入攻击IP地址列表前50名。
- 攻击IP地址列表前50名都是新面孔,在上一篇报告中前50个攻击IP中74%曾经出现过。也就是说,之前受感染的设备可能被全部清理了。
- 西班牙是受攻击最严重的国家,受攻击的数量占比高达80%。在过去一年半的时间里,西班牙一直是“稳坐第一”。显然,西班牙的物联网安全存在基础性和结构性的问题。
- 巴西、中国、日本、波兰和美国是主要的攻击来源国。吐槽:电信运营商掌握的物联网设备不少被僵尸网络控制,细思恐极。
-
在僵尸网络命令服务器数量最多的十大区域列表中出现了一些重组。美国保持第一,但其份额从上季度的44.75%下降至37.31%。俄罗斯的市场份额从2.76%上升至8.96%,上升至第二位。希腊名列第三:它占指挥服务器的8.21% - 从0.55%上升到上一季度前十名之外。中国仅有5.22%,仅为第五,被加拿大击败,得分为6.72%(比第二季度的数字高出数倍)。
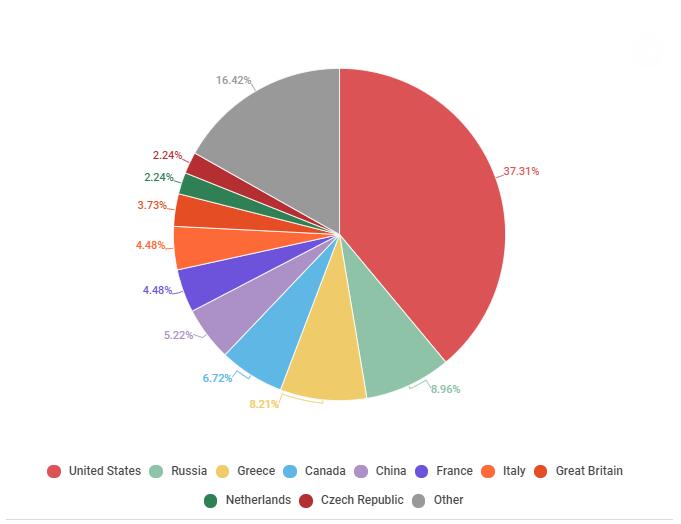 吐槽:5%的僵尸网络,贡献了77%的DDOS流量?
-
中情局(CIA)用于特工通讯的加密系统存在漏洞,被对手国家入侵破解,导致CIA派驻某些国家的大量特工面临生命危险,甚至CIA隐秘在第三国的间谍网络已经被国外情报机构识破瓦解。而就在最近,根据国外信息安全和电子取证专家透露,CIA这个用于海外特工和当地国家线人通讯的加密系统,也已可能曾被伊朗政府成功入侵渗透过,而伊朗政府对这个通讯系统的入侵突破口竟然是通过谷歌搜索(Google)来识别发现的。吐槽:CIA被搞了?还是google hacker的成果?
- 11.8 邮件伪造技术与检测
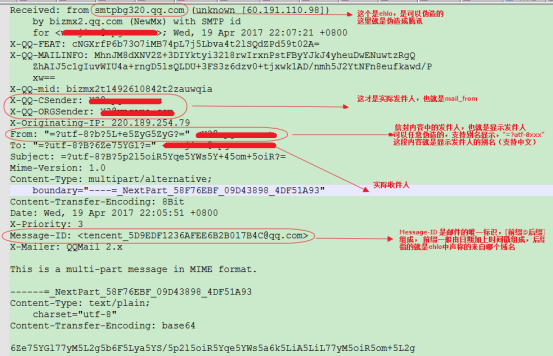 吐槽:最终落地为SPF与DKIM技术,作为小白来说是觉得OK的。面对钓鱼邮件本身重在提升员工安全意识,垃圾邮件过滤只是一个基本的安全策略。
-
通过工具生成一个有powershelldownloader功能的一个excel,victim服务器打开此excel之后会从CC服务器下载并执行一个基于powershell的payload到本地的计算机后就可以通过CC服务器当中的Metasploit操控Victim服务器。吐槽:所以禁用宏很重要
- 11.10 双十一将近,黑产压境电商平台应该何去何从
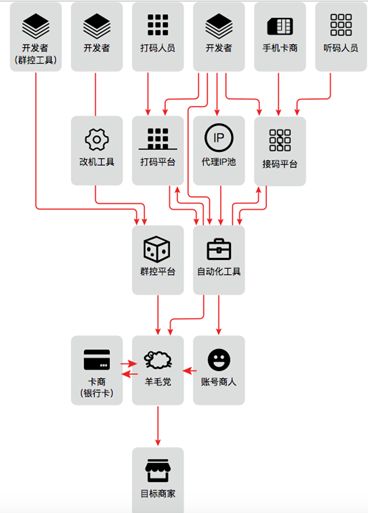 吐槽:全文大部分是老生常谈,看看图就可以了。
-
该工具不仅能够扫描出目标网络内的所有主机、网络通信流量、以高亮的形式标注重要流量和Tor流量,而且还能够识别和扫描出潜在的恶意流量。github地址:PcapXray吐槽:看了源码才发现识别恶意流量靠的是端口、dns解析——理论上只能认定为风险流量,也容易漏过实际恶意流量。当然,这是我的浅显认识了。
- 11.11 使用VENOM工具绕过反病毒检测根据VENOM的介绍,该脚本会使用MSF venom(Metasploit)来以不同的格式生成Shellcode,比如说c | python | ruby | dll | msi |hta-psh等格式,并将生成的Shellcode注入到一个函数之中(比如说Python函数)。恩,就是国外写了一个教程,然后freebuf翻译了一下,大家就别去吐槽了。毕竟freebuf也只是搬运工。吐槽:都说了VENOM是用MSF venom做的啦。 大家就别对搬运工那么苛刻啦。
-
国内伪基站只是用来做群发短信,国外同志们已经开始做流量MitM攻击了。
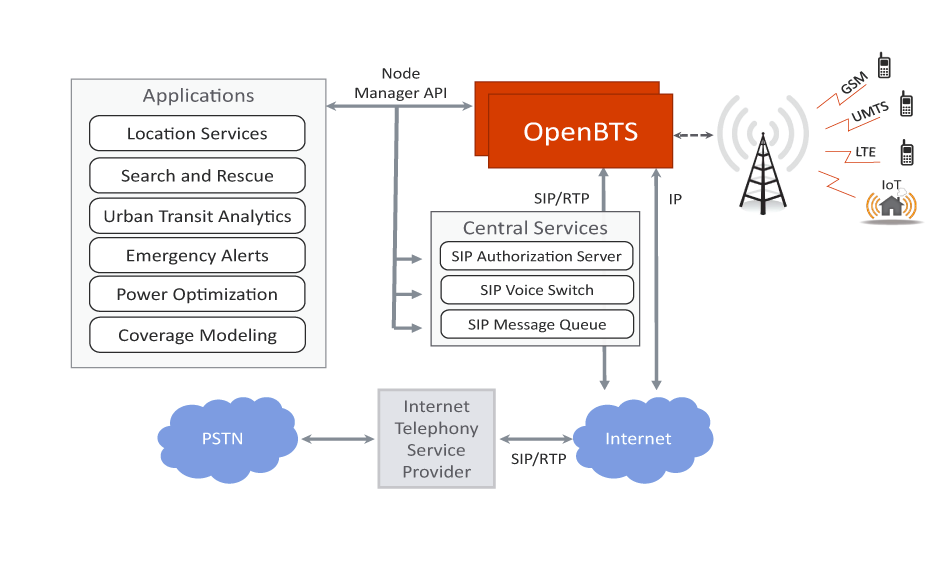 吐槽:之前一直以为GSM劫持只能做短信呢,原来还可以做网络啊。学习了。
SHA256    | b168e64a02c3aed52b0c6f77a380420dd2495c3440c85a3b7ed99b8ac871d46a
---|---
 SHA256    |d8018d869254abd6e0b2fb33631fcc56c9f2e355c5d6f40701f71c1a73331cb3
 SHA256    |299e1eb8a1f13e1eb77a1c38e5cf7bbdc588db89d4eaad91e7fc95d156d986e5
 SHA256    |24e7a8ed726efa463edec2e19ad4796cf4b97755b8fdf06dea4950c175c01f77
偵測名稱|AndroidOS_FlokiSpy.HRX
CnC伺服器|hxxps://backup.spykey-floki.org/add.php

>吐槽:随着出海狂潮,黑产们也纷纷开始漂洋过海找生机了。
订阅:
博文 (Atom)