一个人的闲言碎语

dr0v

blog.drov.com.cn
一个人碎碎念。
About Me
A lazy security employee.
显示标签为“web安全”的博文。显示所有博文

2019年4月8日星期一

- 4.2 [学习手册:窥探Web前端黑客技术](http://blog.nsfocus.net/spying-web-front-end-hacking-techniques/)
- 4.2 [“铝”巨人遭勒索病毒攻击,工业互联时代如何保障网络安全](http://blog.nsfocus.net/how-to-guarantee-network-security-in-the-age-of-industrial-interconnecti/)
- 4.3 [KBuster:以伪造韩国银行APP的韩国黑产活动披露](https://www.freebuf.com/articles/terminal/199175.html)
- 4.3 [伊拉克电信公司遭到MuddyWater组织定向攻击](https://www.freebuf.com/articles/network/199008.html)
- 4.3 [换瓶不换酒,盗号木马还在钻搜索引擎广告的空子](https://www.anquanke.com/post/id/175954)
- 4.4 [Xiaomi Vulnerability: When Security Is Not What it Seems](http://blog.checkpoint.com/2019/04/04/xiaomi-vulnerability-when-security-is-not-what-it-seems/)
- 4.5 [友讯路由器 DNS 流量遭黑客劫持](https://www.solidot.org/story?sid=60138)
- 4.5 [Chashell:基于DNS的反向Shell](https://www.freebuf.com/sectool/199406.html)
- 4.5 [2018全球网络安全图鉴](https://www.freebuf.com/articles/network/199133.html)
- 4.6 [如何使用SQLMap脚本绕过Web应用防火墙](https://www.freebuf.com/sectool/198403.html)
- 4.6 [“商贸信”病毒装成商品图片,双击就被安装商业间谍软件](https://www.freebuf.com/articles/network/199906.html)
- 4.7 [奇思妙想之用JS给图片加口令](https://www.freebuf.com/articles/web/199559.html)
- 4.7 [4月7日每日安全热点 - 湖北一公职人员泄露公民信息5万余条](https://www.anquanke.com/post/id/176043)
- 4.8 [CISO的闪电战——2年甲方安全的自我修炼](https://www.anquanke.com/post/id/176075)
- 4.8 [谁劫持了我的DNS:全球域名解析路径劫持测量与分析](https://www.inforsec.org/wp/?p=3161)
2018年11月28日星期三

    1. 与特定网络安全需求不相匹配
    2. 没资源来根据威胁情报采取行动
    3. 将威胁情报等同于其他网络安全工作
    4. 没能集成威胁情报
    5. 忽视威胁情报术语
      威胁情报视角可分为两个层面,一个考虑并购与长期合作伙伴关系之类战略性事务,另一个注重操作层面的问题,比如网站、服务器和应用的强化、修复及配置。
      吐槽:威胁情报作为高大上的代名词,目前来看,可用性、工程化程度还有待提升
  • 用户在看杂志或新闻时,会看到一个名为「PayLeak」的广告,点击广告会上传用户设备相关信息至服务器,若设备为iOS,则会弹出钓鱼界面,伪装成系统信息要求用户填写信用卡等信息。
    吐槽:翻译这种东西真的是吐槽无力了。
  • 配合情报分析与研判之图片信息挖掘(1)食用——文章描述了从照片附带信息为入口进行深入的信息挖掘手法,实战可参考。
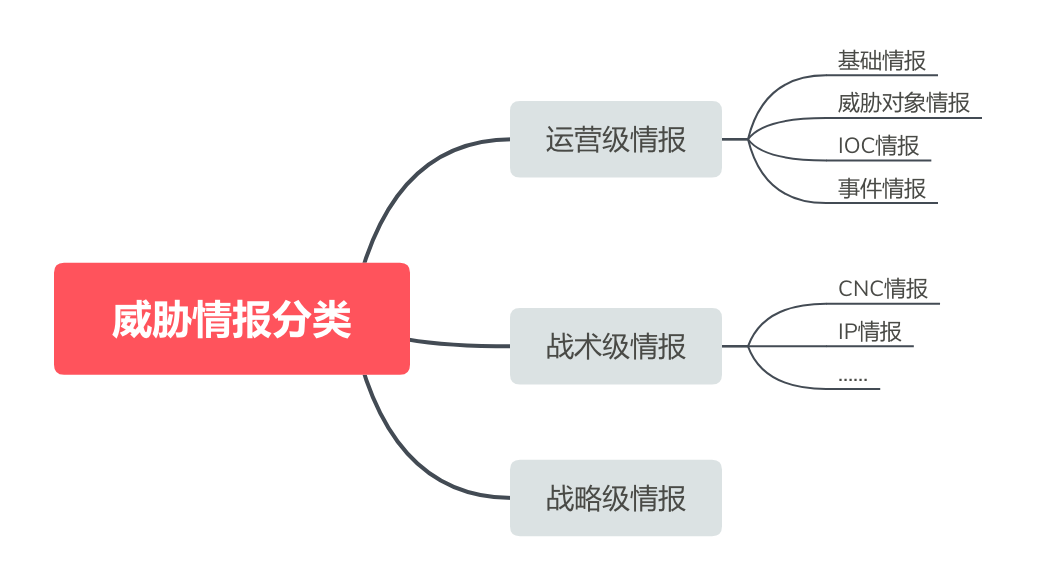
    威胁情报分类:
    • 以自动化检测分析为主的战术级情报
    • 以安全响应分析为目的的运营级情报
    • 指导整体安全投资策略的战略级情报
      吐槽:威胁情报本质不是可视化,国内好多人搞反了。
  • 国内黑产出海的典型代表了。
    吐槽:都年底了才出上半年报告,我也是fu的。
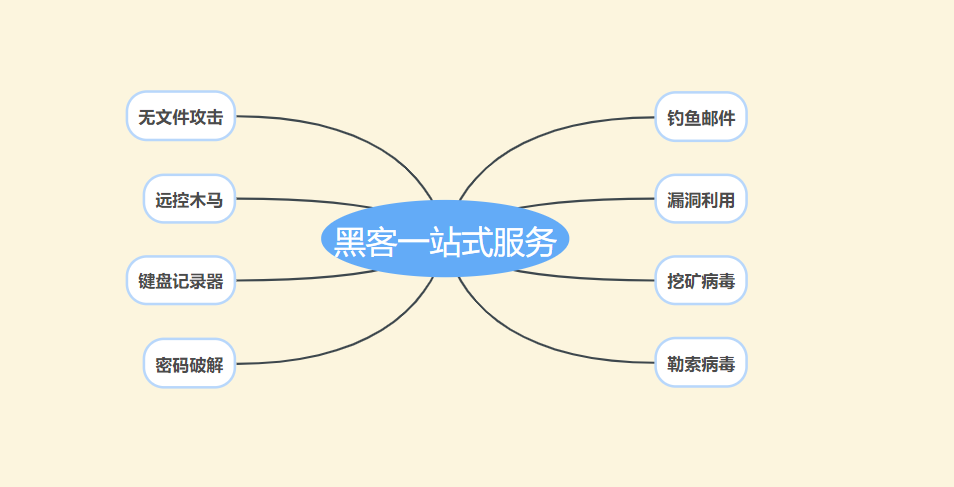
  • 深信服EDR安全团队,整理分析了一起某电商钓鱼事件,通过关联信息,发现背后可能存在一个“产业链齐全”的黑客团伙,研究发现其具备“一站式服务”的黑客攻击手段——包括但不限于钓鱼邮件、漏洞利用、挖矿病毒、勒索病毒、无文件攻击、远控木马、键盘记录器、密码破解等。
    黑客一站式服务
    吐槽:黑产除了黑吃黑,无规则外,服务质量还是很不错的。
  • U2F,Universal 2nd Factor,通用第二因素,属于2FA的一种,意即在用户名和密码的基础上再增加一种验证手段,以增强用户验证的安全性。
    吐槽:U2F的设备唯一性还是做的可以的,具体可看详细内容
  • 总结了挖矿病毒的入侵手法、使用的漏洞等,以及相关的自查、处置手段,较为全面,值得收藏。
    吐槽:这种总结就比较有意义了。
    1. 短信嗅探:伪基站嗅探
    2. 短信轰炸:呼死你,批量注册
    3. 短信钓鱼:社工短信,钓鱼网站;高级一点就是电信诈骗
    4. 短信盗取:Android端的恶意代码——典型如拦截马
      吐槽:按攻击手法分还是比较有意思的。
  • 主要是可视化帅!
    吐槽:能力强弱不重要,帅最重要——国内安全产品现状。
  • 研究人员发现很多当前主流的社交网站都无法抵御这种侧信道侧信道攻击技术,其中包括Facebook、Instagram、Tumblr、Google+、Twitter、eBay、PornHub、Medium、Xbox Live、Ashley Madison、Roblox和Xvideos在内。
    攻击者利用CSRF攻击从用户的Windows设备与社交网络的服务器进行通信,获取用户的相关信息。(暴露此问题的似乎是网站的拉黑功能)
    吐槽:狗屎翻译导致阅读困难。
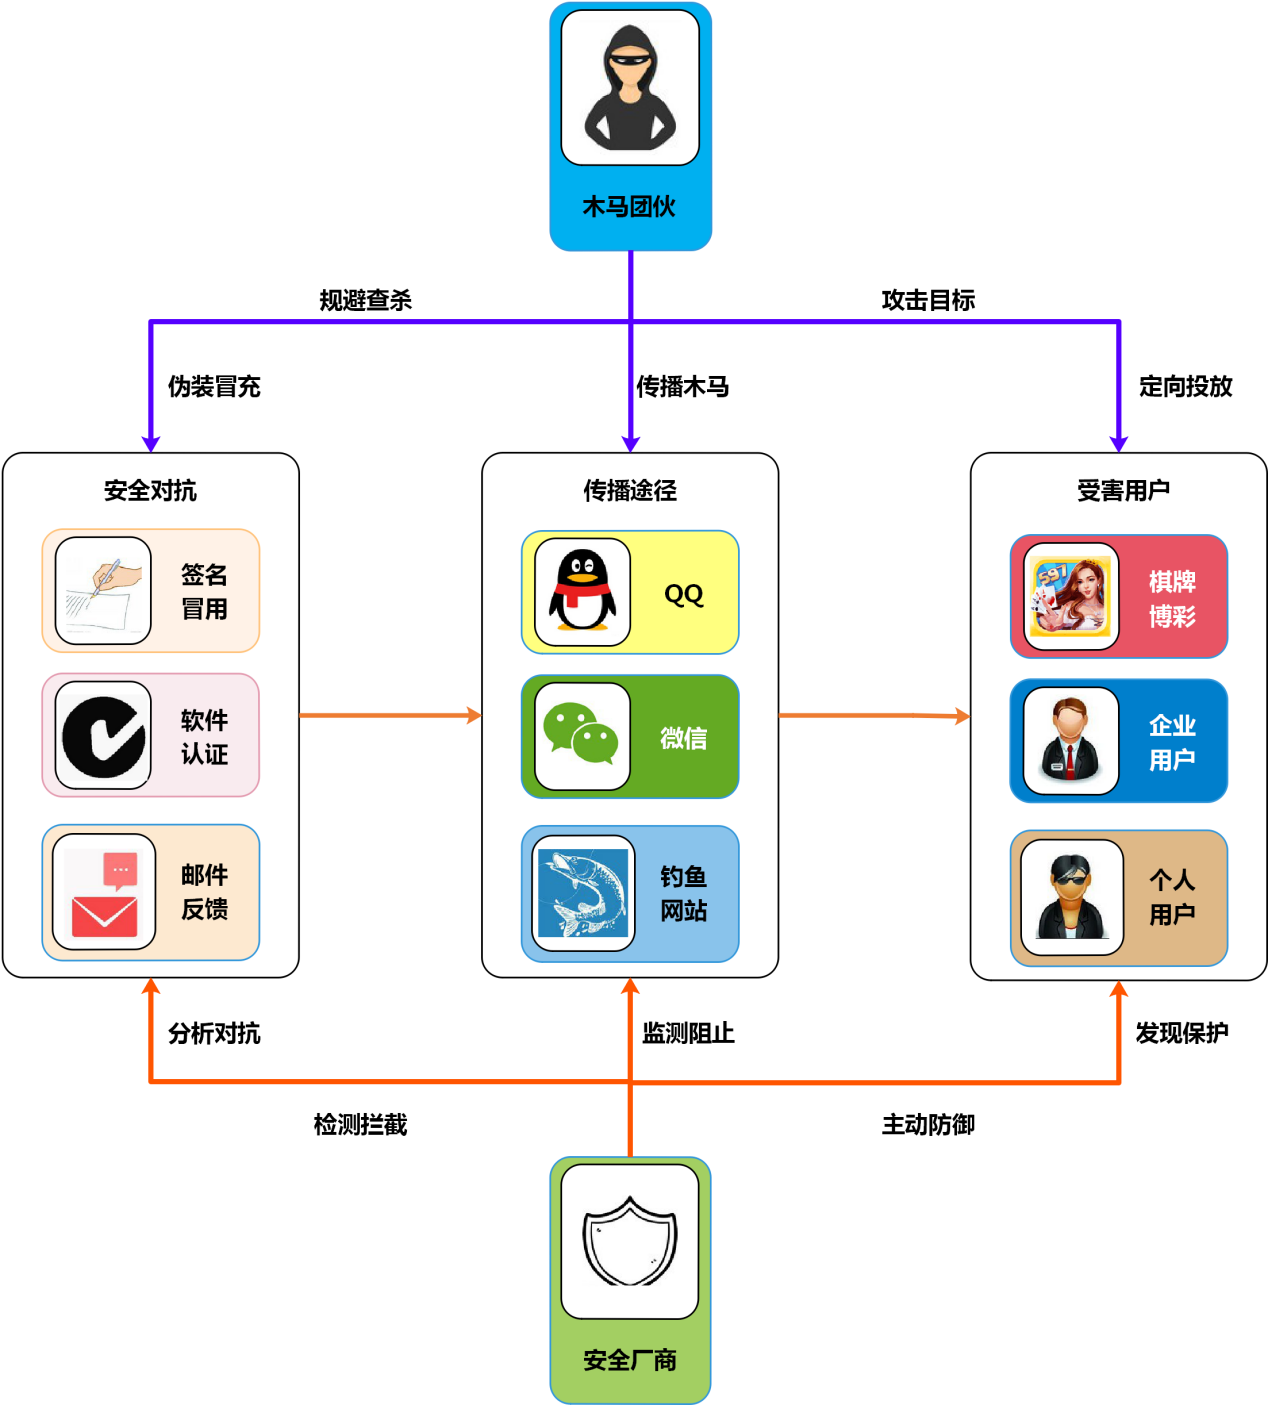
  • “乱世”木马家族的命名来源于木马母体程序包含的“乱世英雄”、“乱世权限”等特殊关键字,该家族的木马形态变化多端、作案手法专业娴熟,从今年起开始大肆地在国内传播。
    吐槽:通过邮件反馈误报来躲避查杀,这招真的是666
  • 上传漏洞修复:
    1. 设置上传文件大小和格式内容相匹配
    2. 存储目录执行权限
    3. 站库分离(存储目录与web分离)
    4. 文件上传后压缩重生成
      吐槽:绕过WAF的方式就是老兵和新手的区别了。
  • 梓源大神的系列作品:
    吐槽:理论配合实践,厉害了。
​

2018年10月31日星期三

继续学习web安全,SQL注入是初学者最先接触的攻击方式了。

SQL注入

SQL注入漏洞是Web层面最高危的漏洞之一。2005年前后,SQL注入漏洞随处可见,在用户登录或搜索时,输入单引号即可检测出SQL注入漏洞。此后,随着Web应用的安全性提高,SQL注入漏洞逐渐减少,也更难检测与利用。

SQL注入原理

SQL注入漏洞往往是由于服务器对用户提交的数据输入未做到较好的过滤,导致用户插入在Web表单或URL等查询字符串中的SQL命令进行了执行。一般较多出现在登录表单的提交中。
以登录页面为例,通过万能密码来简单介绍SQL注入原理.

万能帐号

如图,为一个登录界面,用户输入username与password后,后台对帐号密码进行验证,若返回正常(一般返回值为1或true)即登录成功。

一般背后验证的代码如下:
String sql = "select * from table where user_name='" + userName +"' and pass_word='" + passWord + "'";
try{
    ResultSet res = this.conn.createStatement().executeQuery(sql);
    if(res.next()){
        int i = res.getInt(1);
        if(i>0){
            return true;
        }
    }
} catch (Exception e){
    e.printStackTrace();
}
return false;
从代码可以看出,假如用户输入的是test、test,最终SQL执行的sql语句是: select * from table where user_name ='test' and pass_word='test'。
而一旦用户输入的是如上图所示的' or 1=1--,由于代码未对输入做过滤,所以最终执行的语句会是:select * from table where user_name ='' or 1=1--' and pass_word='1'
--为注释语句,所以后续条件均被注释,无法起到作用,而实际前面的判断有一个or条件是1=1,所以SQL执行的相当于是select * from table,所以验证通过,登录成功。

应对方案
通过对用户输入数据进行过滤,即可达到简单的解决。当然,SQL注入的姿势多种多样,所以解决方案也十分繁复,在持续的Web攻击学习过程中也更容易帮助我们了解攻击原理,思考应对方案。
sql = sql.replaceAll(".*([';]+|(--)+).*", " ");
​
Categories: , ,

2018年10月24日星期三


  • 入网:未root手机,因为权限问题,无法转换wifi工作模式进而dos掉对方的真实AP;所以只能社工。
    渗透:routersploit
    吐槽:理论上入网,特别是公共区域入网还是比较容易的;在手机上做渗透,搞路由器,随着手机计算能力的提升,以后会越来越多。
  • github的问题列表上有人曝出0.9.4.2 以下的版本web 上传接口对上传的apk包zip解压的时候存在漏洞可导致任意文件写入。
    原因: 自写zip解压代码,未对文件名做校验,直接os.path.join(EXT_PATH,filename)写入文件,导致存在形如../../../的目录穿越漏洞。
    解决方案:直接用z.extract函数将zip压缩包中的文件解压缩保存至指定目录,extract函数会自动将目录穿越符和UNC符号过滤掉,所以就没有任意文件写入啥事了。
    吐槽:自行实现功能的局限性往往就在于此,各种漏洞需要自行cover;而公用模块的问题则在于一旦出现问题,则全军覆没。
  • web攻击中的各种脑洞——利用php的解析特性,将语句转化为位运算表达式(php会自动解析为字符)来上传以绕过安全策略,让PHP执行——此为第一篇[一些不包含数字和字母的webshell](https://www.leavesongs.com/PENETRATION/webshell-without-alphanum.html);
    通过glob通配符特性过滤,调用上传的文件执行。这里一句话讲不清,建议通篇阅读文章。
    吐槽:长期浸淫在安全对抗行业中的人,脑洞之清奇,可见一斑。自愧不如
  • 黑产的故事,见文即可。
    吐槽:QQ、微信拉近了人们的距离,也拉低了欺诈、黑产的门槛。
  • Danger-zone是一款可将域、IP 和email地址之间的数据关联,并可视化输出存储到Elasticsearch和JSON文件中。
    在ES搜索的基础上,结合virustotal和Whoxy提供的免费查询服务,搭建了这样一个免费的域名、IP和Email关联查询(情报)系统
    吐槽:强烈推荐个人(安全行业)可搭建一个相关情报服务系统。
  • 尝试了一种猥琐方式通过捆绑安装的方式将 Powshell 后门植入到软件安装包的方式绕过杀毒软件检测的方法。
    吐槽:捆绑的方式绕过杀软,个人觉得仅仅是由于加壳、混淆等原因绕过了而已。尤其是PC上行为拦截那么多,动态执行过程中即可能被kill掉。
  • 文章总结:
    1. 服务器上存在博彩信息与挖矿程序,说明被多波不同利益团队的黑客入侵;
    2. 此服务器于2018年9月21日被黑客入侵后加上相应的博彩内容,相应的IP为175.41.27.93;
    3. 此服务器在2016年2月份甚至更早就已经被黑客植入网马了;
    4. 服务器在2017年12月19日被植入挖矿程序;
    5. 系统被增加了隐藏账号test$,并且在2018年9月21日14:38发现账号guest有IP为212.66.52.88,地理位置为乌克兰登录的情况。
      吐槽:甲方生活在水深火热之中,急需我等拯救啊。
  • 光标劫持攻击——技术主要利用的是Chrome浏览器的一个漏洞,而这种漏洞是由于HTML代码无法正确解码低分辨率鼠标光标所导致的。它会将光标变成一个128×128像素的透明“大方框”,当用户点击了某个特定位置时,他们其实点击的是其他地方。
    吐槽:黑客总有你想象不到的攻击手段。
  • 卡巴分析了当前主流了双因子认证方式:短信、app与USB口令,其认证流程及存在的风险。
    吐槽:国内目前主流的还是短信,也正在慢慢朝app方向发展(存在较大风险)。
  • 我国也有了自己的标准了,具体参见:在线预览|GB/T 36643-2018
    吐槽:有了标准就有了可参考性,日后更方便了情报的分享和建设。
  • 本期报告聚焦国内外知名机器学习、人工智能类开源软件安全开发现状,通过分析多款知名人工智能类开源软件产品的安全缺陷,评估开源项目的代码安全控制情况。360代码卫士团队为本期报告提供了技术支持。
    吐槽:数字为CNCERT出的开源代码漏扫报告。恩~
  • 国外安全公司zscaler对黑帽SEO的分析。同样紧跟热点,同样黑站然后挂跳转。
    介绍了很多黑帽SEO手法,可以看看。
    吐槽:国内外黑产殊途同归啊。
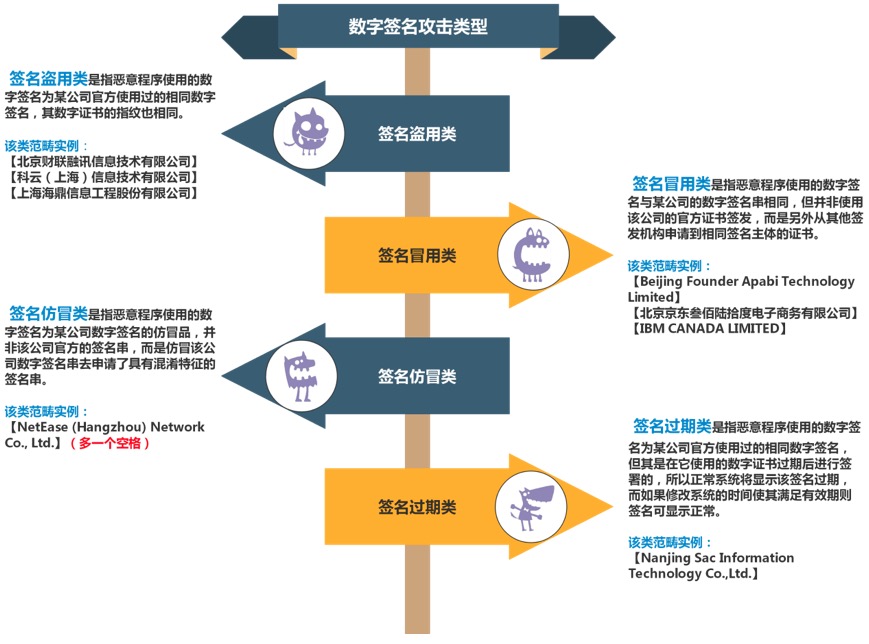
  • 360安全中心监测到有款远控木马试图借用 “网易”官方签名躲避查杀,大肆传播。
    吐槽:Android端签名管理目前来看还是比较规范了,除了喜欢用外包的一些银行外
  • 原理是通过itunes的usb管理模块,模拟返回定位信息来进行虚拟定位。
    使用开源代码库:libimobiledevice
    吐槽:ios体系内的需求大,门槛其实较低。好去处~
  • 黑客通过Struct 远程命令执行漏洞向服务器定时任务中写入恶意脚本并执行。
    吐槽:不是一篇好文章
  • 在pentester环境中存在Cookie篡改与命令注入的WEB程序,我们下载下来搭建,下载地址:rack_cookies_and_commands_injection
    文章详细讲解了整个攻击过程:
    1. 指纹识别:收集有关Web应用程序和正在使用的技术的信息。
    2. 暴力强制验证页面。
    3. 篡改机架cookie以获得管理员权限。
    4. 从管理页面,通过注入获取命令,以运行底层操作系统上的任何命令。
      吐槽:道理我都懂,还是得下手实践啊
  • 面对企业的物理隔离网络,360通过Ghost tunel——一个利用WiFi信号的隐蔽传输通道,只要物理隔离网络的客户端安装有无线设备或无线网卡(无线网卡不需要连接无线、无线网卡禁用也可以入侵)都可以遭到攻击者近距离入侵,不需要在隔离网络上使用U盘安装恶意程序。
    吐槽:APT攻击几乎集安全攻防之大成,学习学习,了解即可。
  • 攻击者通过SSH暴力破解获取系统账号后,一方面通过下载及运行ELF二进制挖矿程序,利用系统CPU/GPU资源进行XMR(门罗币)挖矿;另一方面,通过在系统里面的JS文件中插入JS网页挖矿的代码,利用远程访问系统JS网页的客户端资源进行XMR网页挖矿。
    吐槽:往后大型网站或者服务器将是攻击重点(网络资产集中地);企业安全越来越重要了
  • 近年来,黑客已不再像以往一般着重攻击企业或用户的计算机,转而采取“广撒网,多捞鱼”的策略,将攻击目标转向了全新的领域。对各大垂直领域的兴趣尤为浓厚,CrowdStrike的报告中也对一些垂直领域入侵案例的比例做了统计:
    • 技术(互联网、科技)行业:36%
    • 服务行业:17%
    • 酒店行业:8%
    • 政府、国防机构:7%
    • 非政府组织:7%
      吐槽:忽然对安全行业有了信心,有新的行业就会有新的安全问题,重点是,能否跟得上节奏。
  • 2018年上半年勒索软件的活动还有所增加,并且相关勒索软件还通过各种升级更新来尝试避开现有的安全解决方案,比如说PyLocky(趋势科技将其标记为RANSOM_PYLOCKY.A)就是一个很好的例子。
    PyLocky还有反机器学习的能力,同时使用了Inno Setup Installer(一款基于开源脚本的安装器)和PyInstaller,因此这样会增加静态分析方法的检测难度,其中就包括了基于机器学习的解决方案。
    吐槽:安全的本质就是攻防对抗咯
    1. 台湾 Web 安全研究者 Orange Tsai - A New Era of SSRF
    2. Web 缓存欺骗攻击技术 – Web Cache Deception
    3. 票据欺骗 – Ticket Trick
    4. Friday the 13th: JSON Attacks
    5. 云出血 - Cloudbleed
    6. 高级 Flash 漏洞利用系列 - Advanced Flash Vulnerabilities
    7. AWS S3 存储桶的访问控制分析 - A deep dive into AWS S3 access controls
    8. 利用 HTTP 请求编码绕过 WAF – Request Encoding to bypass web application firewalls
    9. 浏览器安全白皮书 – Cure53 – Browser Security Whitepaper
    10. 利用 PHP7 的 OPcache 执行 PHP 代码 – Binary Webshell Through OPcache in PHP 7
      吐槽:看看就好,较为前沿的一些web技术
  • 思路十分有指导意义,见图;第一篇AI在黑产的利用讲述的也较为全面(信息整合)。
    吐槽:较好的信息整合,适合作为入门读物
  • 由于短网址服务自身存在的设计缺陷问题,尤其是一般短网址采用6位或者7位字母和数字的集合,可以被很好的预测,从而被针对性的爆破。
    还有其他诸如:SSRF、XSS、SQL注入等问题。
    吐槽:2B安全遍地开花的节奏
  • Vpay暴雷,所以收益过高的都有极大风险——甚至是欺诈风险。
    吐槽:雪崩之时,没有一片雪花是无辜的。
  • 近期最热的八卦了。马蜂窝造假太不走心。
    吐槽:这个瓜可以吃很久。
  • 吐槽:羡慕有蜜罐网络的大佬。
  • 预计到2019年,全球网络犯罪成本可能将超过2万亿美元
    吐槽:个人感觉翻译有误,这里应该是讲的网络犯罪产业链收入将产生超过2万亿美元。对国内机翻人员无语。
  • 从APP账户中的0元,到之后破解APP数据库后,我可以进行以下操作:
    • 修改APP账户的金额
    • 任意购买自动售货机中的东西
    • 继续用余额购买
    • 余额为0之后可重新更改余额
    • 如此重复消费购买自动售货机中的商品
      吐槽:结合kaspersky的双因子报告可以得出,国内APP作为因子的验证方式还有很长的路要走。
​

2018年10月8日星期一

针对另外两款漏扫工具进行熟悉和简介,其中AWVS被视为漏扫中的战斗机。

AWVS与AppScan 

AWVS(Acunetix Web Vulnerability Scanner)是一款知名的Web网络漏洞扫描工具,通过网络爬虫对网站的安全性进行测试。
AppScan(IBM Security AppScan)则是IBM的Rational软件部门的一组网络安全测试和监控工具,旨在在开发过程中对Web应用程序的安全漏洞进行测试。

AWVS

AWVS可以快速扫描跨站脚本攻击(XSS)、SQL注入攻击、代码执行、目录遍历攻击、文件入侵、脚本源代码泄露、CRLF注入、PHP代码注入、XPath注入、LDAP注入、Cookie操纵、URL重定向、应用程序错误消息等。
其主要特点有:
  • 具有AcuSensor技术——基于交互式应用安全检测(IAST)技术的Web漏洞扫描功能
  • 自动客户端脚本分析器允许AJAX和Web 2.0应用程序进行安全测试
  • 先进的SQL注入和跨站脚本测试
  • 高级渗透测试工具,如 HTTP Editor 和 HTTP Fuzzer
  • 可视化宏记录器可轻松测试 web 表格和受密码保护的区域
  • 支持含有 CAPTHCA 的页面,单个开始指令和 Two Factor(双因素)验证机制
  • 丰富的报告功能,包括 VISA PCI 依从性报告
  • 高速的多线程扫描器轻松检索成千上万个页面
  • 智能爬行程序检测 web 服务器类型和应用程序语言
  • Acunetix 检索并分析网站,包括 flash 内容、SOAP 和 AJAX
  • 端口扫描 web 服务器并对在服务器上运行的网络服务执行安全检查
  • 可导出网站漏洞文件
更多介绍可参考:传送门
AWVS和Burp Suite一样高度自动化,AWVS界面则更简单直观,主界面即可看到AWVS提供的所有功能、实用工具:
  • 全站扫描
  • 爬虫
  • 端口扫描
  • 盲注测试
  • 子域名探测
  • HTTP编辑器
  • ……
通过单击’New Scan’即可开始一次漏洞扫描,首先输入漏洞扫描测试域名:’demo.testfire.net’,单击’Next’即可对本次扫描进行一些配置——如扫描漏洞类型、登录选项、是否检测其他主机,本次为功能体验,直接点击Next、Finish完成配置即可,AWVS即会开始对目标网站进行漏洞扫描,并最终展示扫描结果。
观察漏扫结果,目标网站存在SQL注入漏洞,且AWVS标明了漏洞路径和漏洞利用方法,结合AWVS提示,访问存在漏洞的页面:http://demo.testfire.net/bank/login.aspx,发现是一个登录界面,AWVS提示其uid(对应表单Username)与pwd(对应表单Password)字段均存在注入漏洞,于是,尝试输入万能帐号密码' or '1'='1进行注入尝试,最终成功登录(由于是测试网站所以漏洞利用都很简单)。


同时,AWVS还支持B/S结构的扫描方式——即可以通过AWVS安装至服务器中,通过Web访问形式控制AWVS进行漏扫。
在Tools Explorer中,选择’Configuration’->’Application Setting’->’Scheduler’,单击’Change administrative password’填写远程访问所需用户名及密码,然后勾选’Allow remote computers to connect’,’Apply’即可。
输入https://IP:8183 (端口可自行设定)即可通过Web页面配置漏扫任务。可配置选项:
  • 扫描整站或页面
  • 扫描周期:仅一次、每天、每周、每月
  • 扫描启动时间(HH:MM)
  • 扫描配置
  • 扫描模式
  • 重要时间规避(指定时间不做扫描)
  • 报告生成方式

AppScan

AppScan可扫描、检测常见的Web应用安全漏洞,属于商业级漏洞扫描、检测安全工具。
近年,IBM为AppScan引进了一个新的组件——Glass Box,引入了运行时分析技术,提高扫描的精确度,有利于发现更多的漏洞。具体介绍可参见:传送门
AppScan的特性和功能:
由于没有下载安装AppScan,而其功能和界面、结果呈现跟AWVS相似,故不做更多介绍。
值得一提的是,AppScan支持用户自定义工具,打开’工具’->’PowerTool’->’外部工具’,单击’添加’按钮即可完成自定义工具的添加——如菜刀。

​