- 4.16 [黑客 Gnosticplayers 兜售第五批数据:总涉44家企业近10亿用户记录](http://hackernews.cc/archives/25259)
- 4.16 [登录注册攻与防](https://www.secpulse.com/archives/104091.html)
- 4.17 [浅析基于人格特征的内部高风险用户识别方法](https://www.freebuf.com/articles/network/200564.html)
- 4.18 [CNCERT发布《2018年我国互联网网络安全态势报告》](https://www.freebuf.com/articles/network/201280.html)
- 4.18 [一些知名中國 app 因涉嫌大規模廣告詐騙而被 Google 下架](https://chinese.engadget.com/2019/04/18/google-pulls-android-apps-ad-fraud/)
- 4.19 [门罗币挖矿&远控木马样本分析](https://www.freebuf.com/articles/system/200875.html)
- 4.19 [新型Anatova恶意软件分析](https://www.freebuf.com/articles/database/199895.html)
- 4.19 [国家安全机关公布境外网络攻击窃密案件](https://www.anquanke.com/post/id/176944)
- 4.22 [Bilibili 源代码泄漏](https://www.solidot.org/story?sid=60351)
- 4.22 [APT34攻击全本分析](http://www.ijiandao.com/2b/baijia/245780.html)
- 4.19 [黑客在 Telegram 上出售伊朗间谍部队 APT34 的黑客工具源代码](http://hackernews.cc/archives/25286)
- 4.19 [黑客泄露APT 34组织工具、成员信息,扬言更多秘密将持续曝光](https://www.freebuf.com/news/201501.html)
- 4.22 [DNS劫持欺骗病毒“自杀”](https://www.freebuf.com/articles/system/201032.html)
- 4.23 [Targeted Attacks hit multiple embassies with Trojanized TeamViewer](https://securityaffairs.co/wordpress/84367/hacking/trojanized-teamviewer-hit-embassies.html)
- 4.23 [起底童星培训骗局:千亿级的“黑金”产业链,到底有多赚?](http://www.ijiandao.com/2b/baijia/246470.html)
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2019年4月23日星期二
2019年2月25日星期一
-
网络犯罪分子正在利用一个在2018年12月被发现和已修补的ThinkPHP漏洞传播Yowai(Mirai变种)和Hakai(Gafgyt变种)两种僵尸网络病毒。网络犯罪分子利用字典攻击破坏使用PHP框架创建网站的Web服务器,并获得这些路由器的控制,以实现分布式拒绝服务攻击(DDoS)。吐槽:Yowai还会清除竞争对手的后门程序。黑产的世界才是血腥和残酷的。
-
由于商店应用初始更新检查使用HTTP,攻击者在控制网络流量(例如,在网络上实施中间人攻击)的前提下,可以更改用于负载平衡的URL并修改对镜像的请求至用户所控制的域名。这将允许攻击者欺骗Galaxy Apps使用任意带有有效SSL证书的主机名,并模拟应用商店API来修改设备上的现有应用。(最重要的是)攻击者可以在三星设备上利用此漏洞实现远程代码执行。
 吐槽:MITM攻击真的随处可见。
- 2.19 主机的零信任安全实践google开放自己的零信任框架后,各大安全公司开始推崇“零信任”安全架构成为网络安全流行框架之一。吐槽:国内安全公司大多还是跟风为主。
-
话不多说,看图:
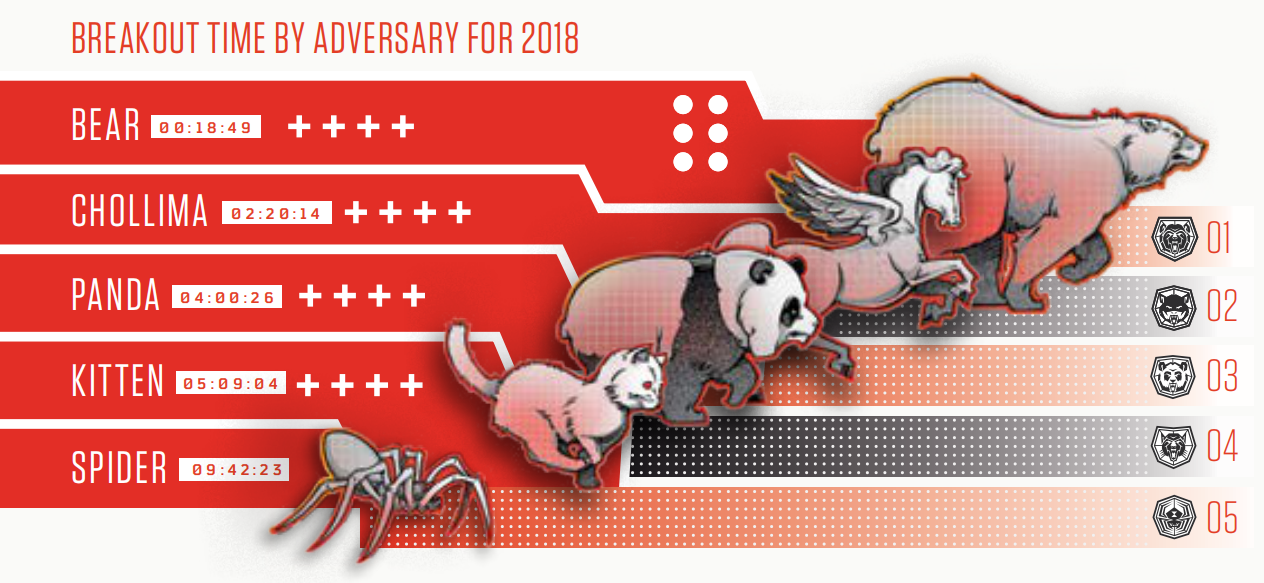 吐槽:毛熊之厉害,可见一斑。
-
印度国有天然气公司(Indane)面向经销商和渠道商的网站上,尽管只能通过有效的用户名和密码进行访问,但部分内容已经被谷歌搜索引擎编入索引。吐槽:据说爆料者担心受Indane报复~
-
木马模块只是接管了官方游戏的登录流程,从而达到偷偷盗取用户账号密码的目的。
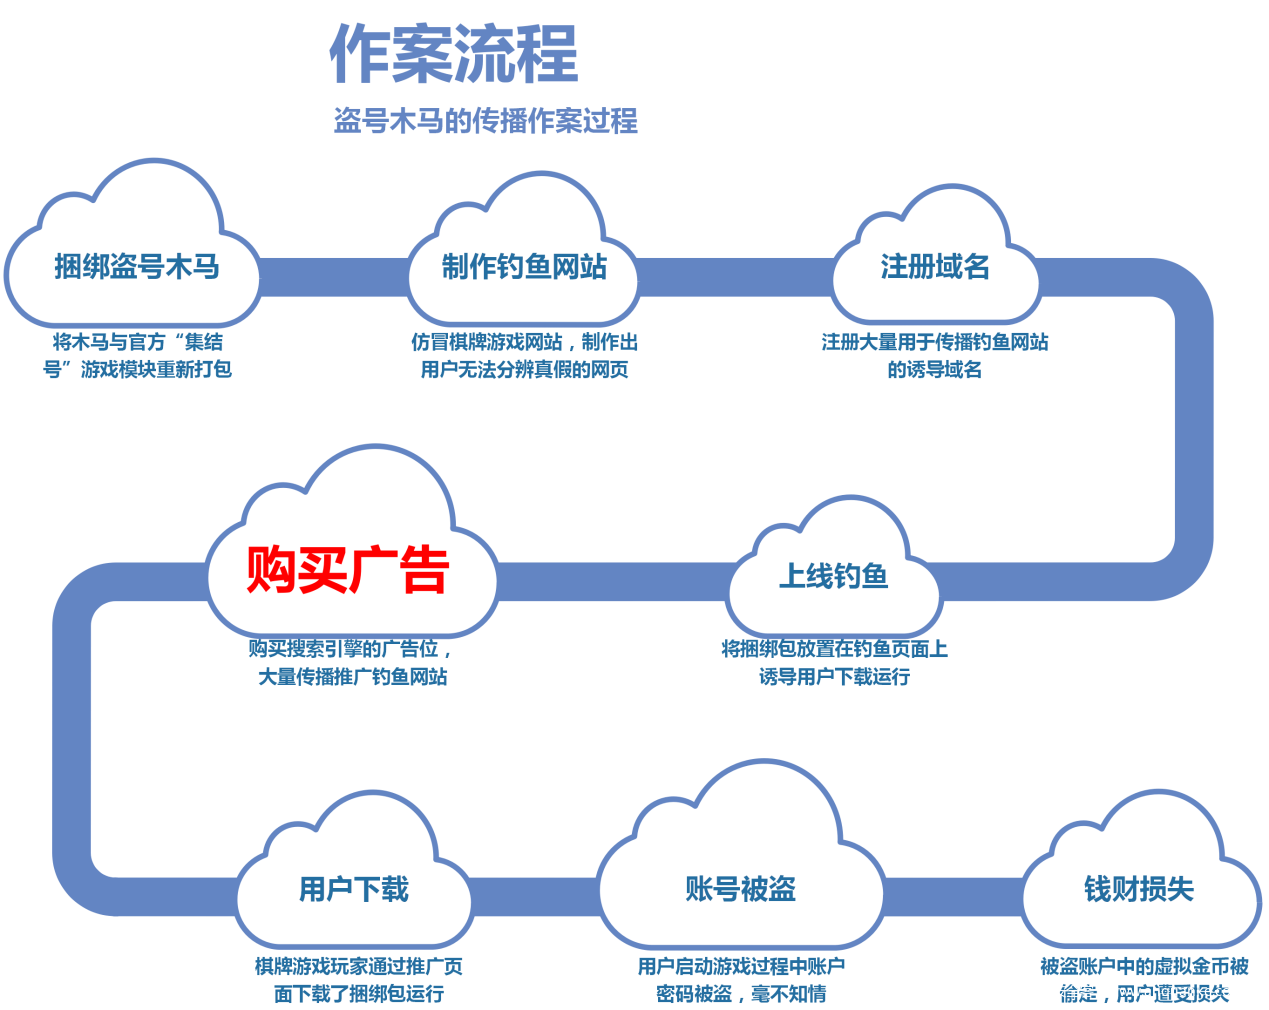 吐槽:主要骚操作就是买SEO广告。
- 2.22 一句话木马的套路对于安全狗杀形,d 盾杀参的思路来绕过。生僻的回调函数, 特殊的加密方式, 以及关键词的后传入都是不错的选择。对于关键词的后传入对免杀安全狗,d 盾,河马 等等都是不错的,后期对于菜刀的轮子,也要走向高度的自定义化用户可以对传出的 post 数据进行自定义脚本加密,再由 webshell 进行解密获取参数,那么以现在的软 WAF 查杀能力几乎为 0,安全软件也需要与时俱进了。吐槽:不明觉厉系列。
- 2.22 大数据安全体系介绍之技术体系篇信息安全五大时期:
- 通信安全时期
- 计算机安全时期
- 网络安全时期
- 信息安全时期
- 数据安全时期
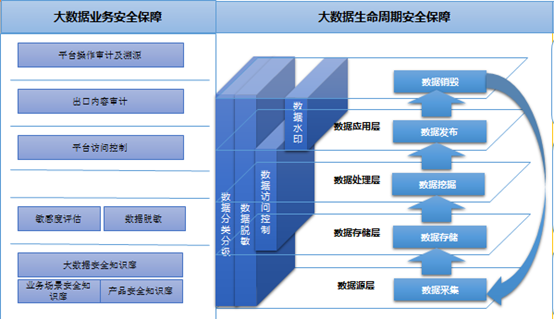 吐槽:数据亦是信息的一部分,只不过当前互联网蓬勃发展,数据积累为大数据,所以安全也跟风谈着重谈数据安全。七本质依旧是保障信息安全。
-
通过各种贴吧、论坛等信息逐步追溯,过程中一些关键点:QQ、支付宝名字认证等;然后最关键的,还是对人的社工。吐槽:所以说,黑产从业者的赚钱门路真的五花八门。
- 2.23 逻辑漏洞挖掘初步总结篇
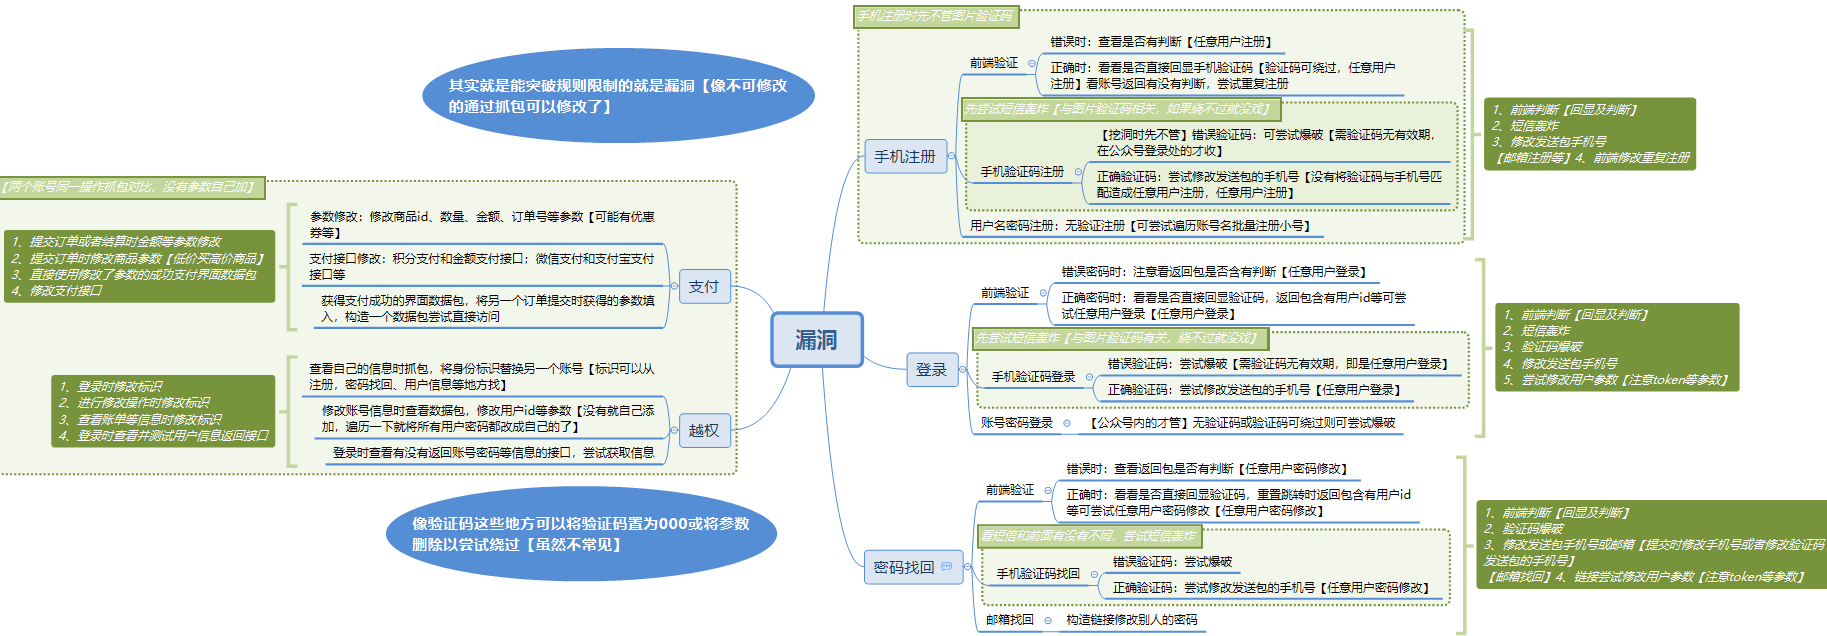 吐槽:科普贴
- 2.22 某php开源cms有趣的二次注入本次的漏洞是出现在ndex.class.php中的likejob_action()和saveresumeson_action()函数,由于这两个函数对用户的输入没有进行严格的显示,同时利用mysql的特点能够绕过waf。吐槽:有源码的注入只需要耐心;前提是挖洞的脑洞有。
- 2.25 对恶意软件Dridex的流量分析主要实战了如何用wireshark做流量分析,信息提取。吐槽:恩,跟分析木马差不多的原理咯。都不用分析泄露了什么数据?
-
Justniffer是一款功能强大的网络协议分析工具,它可以捕捉网络流量并以定制化的方式生成日志文件。除此之外,它还可以模拟Apache Web服务器日志文件,跟踪响应事件并从HTTP流量中提取出所有截获到的文件。Justniffer项目官网:【传送门】吐槽:还是wireshark分析器好点吧。
-
FireEye的Mandiant应急响应和情报团队识别出了一波DNS劫持攻击,这波攻击影响了大量域名,其中包括中东、北非、欧洲和南美地区的政府机构、通信部门以及互联网基础设施。研究人员目前还无法识别此次活动背后的攻击者身份,但初步研究表明,攻击者与伊朗有关。吐槽:跨国DNS劫持,所以在国家机器面前,个人信息安全如何保障?
- 2.22 黑产利用编辑器漏洞植入SEO暗链事件分析近期绿盟科技应急响应团队检测到多家政府、教育、企事业单位网站被黑客植入恶意链接,访问链接后会跳转到指定色情网站。攻击者利用第三方的编辑器的未授权访问及上传漏洞,上传相关恶意HTML页面。结合SEO技术,提升恶意站点在搜索引擎的收录和权重。吐槽:事业单位网站、app外包的危害将一直持续下去。
- 2.25 暴力破解及其流行工具研究暴力破解还可用于发现Web应用程序中的隐藏页面和内容,在你成功之前,这种破解基本上是“破解一次尝试一次”。吐槽:当然,暴力破解更多用于密码爆破;虽然也有爆破漏洞啥的(fuzzing),但其目的往往仅是发现问题(crash)。
- 2.25 2018勒索病毒白皮书(政企篇)2018年,勒索病毒攻击整体态势以服务器定向攻击为主,辅以撒网式无差别攻击手段。政企单位防范勒索病毒建议从七个方面着手,即及时更新最新的补丁库、杜绝弱口令、重要资料定期隔离备份、提高网络安全基线、保持软件使用的可信、选择正确的反病毒软件、建立高级威胁深度分析与对抗能力。吐槽:勒索变现-新纪元。
-
最为严重的就是Torpedo,它利用了蜂窝寻呼协议(paging protocol,运营商用于来电或者短信之前通知手机)的弱点,在短时间内拨打和取消手机通话可以在通知目标设备来电的情况下触发寻呼协议,从而让攻击者追踪受害者的位置。研究人员说,知道受害者的寻呼时机还可以让攻击者劫持寻呼通道,并通过欺骗消息(如Amber警报)或完全阻止消息来插入或拒绝寻呼消息。吐槽:又一核武器埋下。
2019年1月21日星期一
- 1.14 TorPCAP:Tor网络取证分析技术‘Tor会在localhost(127.0.0.1)的TCP 9150 端口上创建一个SOCKS代理侦听。Tor浏览器会通过该SOCKS代理将其流量加密并转发到Tor网络。这意味着通过嗅探本地主机上的流量,实际上我们可以创建一个固定的取证路径,追踪PC发送到Tor网络和从Tor网络发送的所有流量。’吐槽:我分析我自己?
-
挖矿木马家族提供漏洞武器、战术或者出售僵尸机给其他恶意家族,而其他恶意家族则购买僵尸机或者开发定制木马给挖矿木马家族。吐槽:经济不景气时,黑产也开始开源节流,多方向发展。
- 1.15 移动平台新型诈骗解析新型诈骗:诈骗者借助“金融理财”,“网络彩票”等类型软件设置骗局,获取得用户信任,实施诈骗。
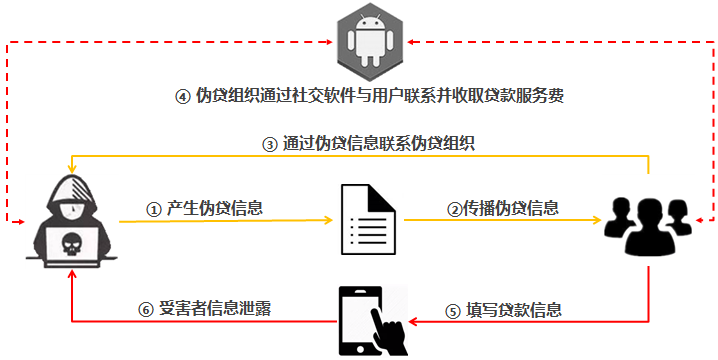 吐槽:提高普通民众安全意识往往比产品更有用。
- 1.16 利用分块传输吊打所有WAF
- 使用注释扰乱分块数据包
- 畸形的分块数据包绕过ModSecurity吐槽:总的来看,过WAF就是规则测试,绕过。跟病毒过杀软是几乎一个道理。
-
2019年1月9日,360威胁情报中心捕获到多个专门为阿拉伯语使用者设计的诱饵文档。钓鱼文档为携带恶意宏的Office Excel文档,恶意宏代码最终会释放执行一个C#编写的后门程序,该后门程序利用了复杂的DNS隧道技术与C2进行通信并执行指令,且通过GoogleDrive API实现文件的上传下载。吐槽:目前APT往往都是通过文档的语言,内容描述来判断其针对性。如果文档或邮件是内部某一位员工呢?
-
Voipo 由于其中一个后端的 ElasticSearch 数据库未受到密码保护,因此任何人都可以查询双向发送的实时呼叫日志和文本消息流。吐槽:数百万数据泄露,感觉已成常态。
-
iOS上当前内置的SQLite支持调试选项:如果设置了SQLITE_SQLLOG_DIR环境,则每个数据库在给定目录中都会有一个副本,且sql查询为纯文本形式。吐槽:需要解锁并授权可信连接。
-
Ryuk勒索病毒最新于2018年8月由国外某安全公司进行报道,短短两周内净赚超过64万美元的比特币,同时跟踪发现它与HERMES勒索病毒相关联,此外也有消息称HERMES勒索病毒与朝鲜黑客组织Lazarus有关联。Ryuk勒索病毒主要通过垃圾邮件以及漏洞利用工具包进行传播,专门用于自定义攻击,Ryuk的感染和传播过程都是由攻击者手动执行的,被加密的文件以.RYK后缀结尾。吐槽:病毒也要有自己的特色,否则难出名。
- 1.18 国内网站内容篡改现状调查网站黑帽SEO趋势:注册已经被政府机关抛弃但曾用过的域名用来搭建博彩等暴利网站,大量政府机关含有旧域名链接的网页就成了非法站点的天然外链,可以有效提升其PR值。吐槽:一方面,事业单位更应注重网络资产重要性;另一方面,0信任安全架构确实很重要。
-
2018年,挖矿木马已经成为Windows服务器遭遇的最严重的安全威胁之一。这一年,在挖矿木马攻击趋势由爆发式增长逐渐转为平稳发展的同时,挖矿木马攻击技术提升明显,恶意挖矿产业也趋于成熟,恶意挖矿家族通过相互之间的合作使受害计算机和网络设备的价值被更大程度压榨,合作带来的技术升级也给安全从业者带来更大挑战。2019年,挖矿木马攻击将继续保持平稳,但黑产家族间的合作将更加普遍,“闷声发大财”可能是新一年挖矿木马的主要目标。吐槽:挖矿随着矿的价值越来越低,必然走向普通木马之路(对不可控资产价值的依赖,往往不如对已知资产的深度利用——说的就是你,勒索病毒)。
-
拼多多遭薅羊毛,疑似损失百万——黑产造势损失几个亿,并公开薅羊毛方法,以用’法不责众’避开处罚。吐槽:黑产的这波操作简直666.
-
火绒安全团队发现,病毒团伙正利用”远景”论坛的系统镜像文件传播后门病毒”WenkPico”。该病毒入侵用户电脑后,会劫持导航站、购物网站以及软件安装包流量,牟取暴利。同时该病毒还利用国内某安全厂商的产品功能模块,攻击其它安全软件,让部分安全软件的”云查杀”功能失效,使用户电脑失去安全防护。吐槽:杀软和病毒的终端攻防经久不衰。
-
针对中东地区的APT攻击,这次攻击中使用了新的TTP – 例如Agent_Drable恶意程序利用Django 框架来搭建C2服务器,”Cold River”是一种复杂的威胁,他使用了DNS子域劫持,证书欺骗,隐蔽的C2通信方式,复杂又极具迷惑性的诱饵文档以及定制化的恶意程序。吐槽:国内翻译文的质量真心……
-
通过多种攻击进行爆破。吐槽:国内翻译文的质量真心……
- 1.21 U盘钓鱼的实现和防范主要还是诱导插入U盘并点击伪装的恶意代码。吐槽:评论说这个很low,而实际上这确实是非常有效的一种方法——特别是针对行政、财务等非技术人员。
-
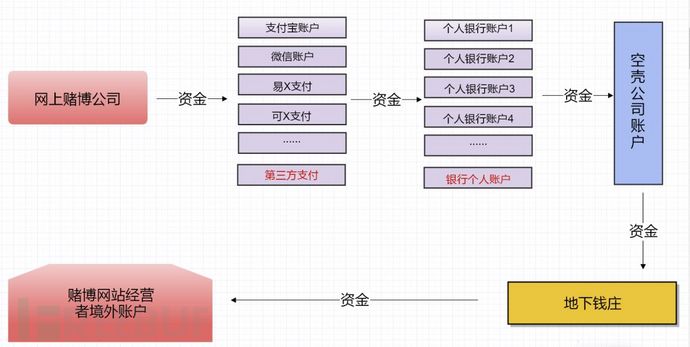 吐槽:总结的一般,勉强可以算科普文。
2018年10月6日星期六
-
犯罪团伙对安装在物流网点手持终端(俗称巴枪)中的“菜鸟驿站”APP进行破解后,植入控件程序。通过相关省份“菜鸟驿站”服务商进行推广安装后,直接通过数据回传获得数据。截至破案,遭非法窃取的“菜鸟驿站”快递数据超过1000万条;数据涉及到各大高校的大学生。吐槽:堡垒,往往从内部攻破。
-
根据Armis的估算,仍有超过20亿的设备仍然暴露在风险之中,它们没有进行更新,或者压根就接收不到更新补丁。
-
原文被删,搜狐转载。从行文来看,偏向认为是软文。先给出文章结论:
吐槽:偏向认为是软文且有一定diss他家的倾向,估计这也是freebuf删文的原因。 -
Virobot同时兼具僵尸网络和勒索软件的特征,在微软Outlook上以垃圾邮件的方式进行传播。吐槽:所以安全意识真的很重要
-
如题。吐槽:前有水滴后有青果。互联网浪潮扑向传统行业时,带来的流氓是非常’有文化’的。
-
Polymorph是一个用Python3编写的框架,其允许实时修改网络数据包,为用户提供对数据包内容的最大化控制。该框架旨在实现任何现有协议(包括没有公共规范的私有协议)的网络数据包的实时修改。除此之外,其主要目的之一是为用户提供对数据包内容的最大化控制,并能够对信息执行复杂处理。吐槽:有点过于硬核,不过可自行对通信包编程处理这点,对于很多猿很有帮助。
- 9.25 基于设备指纹的风控建模以及机器学习的尝试简单的学习和实践笔记。可以关注的是:机器学习中不丢弃数据,而是通过升维细化数据,再对数据进行学习处理以及降维,保障有效数据的丢失率趋零。
- 9.25 macOS文件扩展名隐藏方式友情帮顶。安全客翻译党:macOS小技巧:文件扩展名吐槽:对机翻党真的是很鄙视。不过有想过自动化机翻然后投稿 →_→
- 9.26 一个人的安全部之大话企业数据安全保护延续上一次的整体设计之后,针对数据安全做了详细介绍,较多干货。吐槽:个人觉得干货比上一文多,当然也可能是我自己水平太低的问题。
- 9.26 火眼:《2018上半年电子邮件威胁报告》火眼的分析基于其2018年1月到6月检测的5亿多封电子邮件样本, 其中仅32%的电子邮件流量可被视为“干净”,也就是说没有或仅有极少风险的“干净”邮件,被证实发送到了用户收件箱。不过,邮件“不干净”倒也未必意味着就存在恶意企图。火眼指出,电子邮件中包藏祸心的仅占1/101。吐槽:最烦这种要邮箱才给报告的了——“不干净”邮件就有你们的一份。
- 9.27 金融行业微蜜罐系统应用思考高交互蜜罐通常模拟一个真实的或者仿真度高的系统环境,其优势是提供了真实的环境,迷惑性高,因而能够将攻击者的更多的活动和行为记录下来。缺陷也是显而易见的,这类系统容易成为攻击者的跳板,通常部署的点也不会太多,因此能够发挥的价值也就相对有限。低交互蜜罐——即微蜜罐,则是模拟服务、陷阱文件等方式,获取攻击者有限的攻击行为(通常是针对模拟的服务)。吐槽:所以欢迎使用绿盟微蜜罐
-
如题。历时四个月,多次提醒,乌克兰军方系统多服务器使用弱密码——用户名“admin”、密码“123456”。吐槽:果然安全最大的敌人是zz用户。
-
360追日团队发现毒云藤组织对中国国防、政府、科技、教育以及海事机构等重点单位和部门进行了长达11年的网络间谍活动。该组织主要关注军工、中美关系、两岸关系和海洋相关领域。恩,数字强大。
- 9.27 BLE安全入门及实战(2)配合BLE安全入门及实战(1)食用。可对蓝牙嗅探、攻击有基础的了解和入门。吐槽:IOT安全方向真的很酷啊。
-
Njrat,又称Bladabindi,该木马家族使用.NET框架编写,是一个典型的RAT类程序,通过控制端可以操作受控端的文件、进程、服务、注册表内容,也可以盗取受控端的浏览器的保存的密码信息等内容。新版的Njrat新增了更加流行的一些功能点,如勒索、压力测试(DDOS),BTC钱包采集、对抗安全工具等使用新功能。吐槽:一种都是程序员,都要加班添加新feature的感觉。
- 9.28 “绿斑”行动——持续多年的攻击“绿斑”组织的攻击以互联网暴露目标和资产为攻击入口,采用社工邮件结合漏洞进行攻击,其活跃周期可能长达十年以上。“绿斑”攻击组织主要针对中国政府部门和航空、军事、科研等相关的机构和人员进行网络攻击,试图窃取机密文件或数据。这是一组时间跨度非常漫长的攻击行动,目前可以确定该攻击组织的活跃时间超过7年,甚至可能达到11年以上。该攻击组织主要采用的手法是鱼叉式网络钓鱼攻击,即以邮件作为攻击前导,邮件附件使用有社工技巧的格式溢出文档或伪装过EXE可执行文件,进行定向投放,该组织对开源后门程序进行了大量改造,使其符合作业需要,并绕过主机防护软件。在该组织的攻击中,罕有使用0day攻击的情况,而反复使用陈旧漏洞,但其对漏洞免杀技巧的应用是熟练的,甚至是抢先的。在侵入主机后,通过加密和动态加载等技术手段,试图达成进入目标并在目标机器内长期潜伏而不被发现的效果。吐槽:安天的报告主观性比较强,但安全思考高度足够,结论看起来很爽。
- 9.28 移动互联网十年八卦文。值得一看。
-
Yahoo! Mail iOS APP应用,也就是雅虎邮箱的iOS版本,在该APP应用程序的xml文件中存在一个存储型XSS漏洞。攻击者可以利用XML特性构造任意HTML/Javascript代码嵌入邮件,在该APP用户打开邮件时,都可以实现这种任意代码渲染呈现,极端点来说,利用XML的实体扩展攻击,可以形成DoS攻击,造成APP服务崩溃。证实存在xss漏洞后,可用”GET”方法对本地APP客户端资源进行获取,获取到雅虎邮箱iOS应用的整个缓存数据,其中包括用户cookie、通讯录列表、邮件内容等等。吐槽:所以一定要打脸打的生疼才能评高星。
-
汇总贴,可看正文,目前使用较为普遍的是 Burp Suite 、 Charles 和 fiddler。
- 9.29 揭秘网络犯罪分子如何利用区块链隐藏自己基于360此前的Fbot报告,本文提出黑产利用区块链技术构建地下论坛、在线市场等案例,指出黑产利用区块链隐藏自身将会越来越普遍。吐槽:永远是道高一尺魔高一丈(魔总走在前面啊)
-
360Netlab发现一伙攻击者利用GhostDNS系统攻击了巴西地区超过 70 种、100,000 个家用路由器,通过篡改这些路由器上的配置,攻击者劫持了这些路由器的DNS解析,并进一步窃取了路由器用户在 50+ 网站上的登录凭证、银行帐号等信息。被劫持通信的网站主要涉及银行,云主机服务商等网站,其中也包括avira安全公司。
- 9.30 代码自动化扫描系统的建设(下)本质上还是一个系统设计文档,重点在于自动化系统的搭建。(可套用在诸多非安全系统上)吐槽:当然对于初创公司或初创安全团队很有借鉴指导意义


订阅:
博文 (Atom)