# 蜜罐与蜜罐识别
## 蜜罐概述
>Honeypots are any security resource whose value lies in being probed, attacked, or compromised.
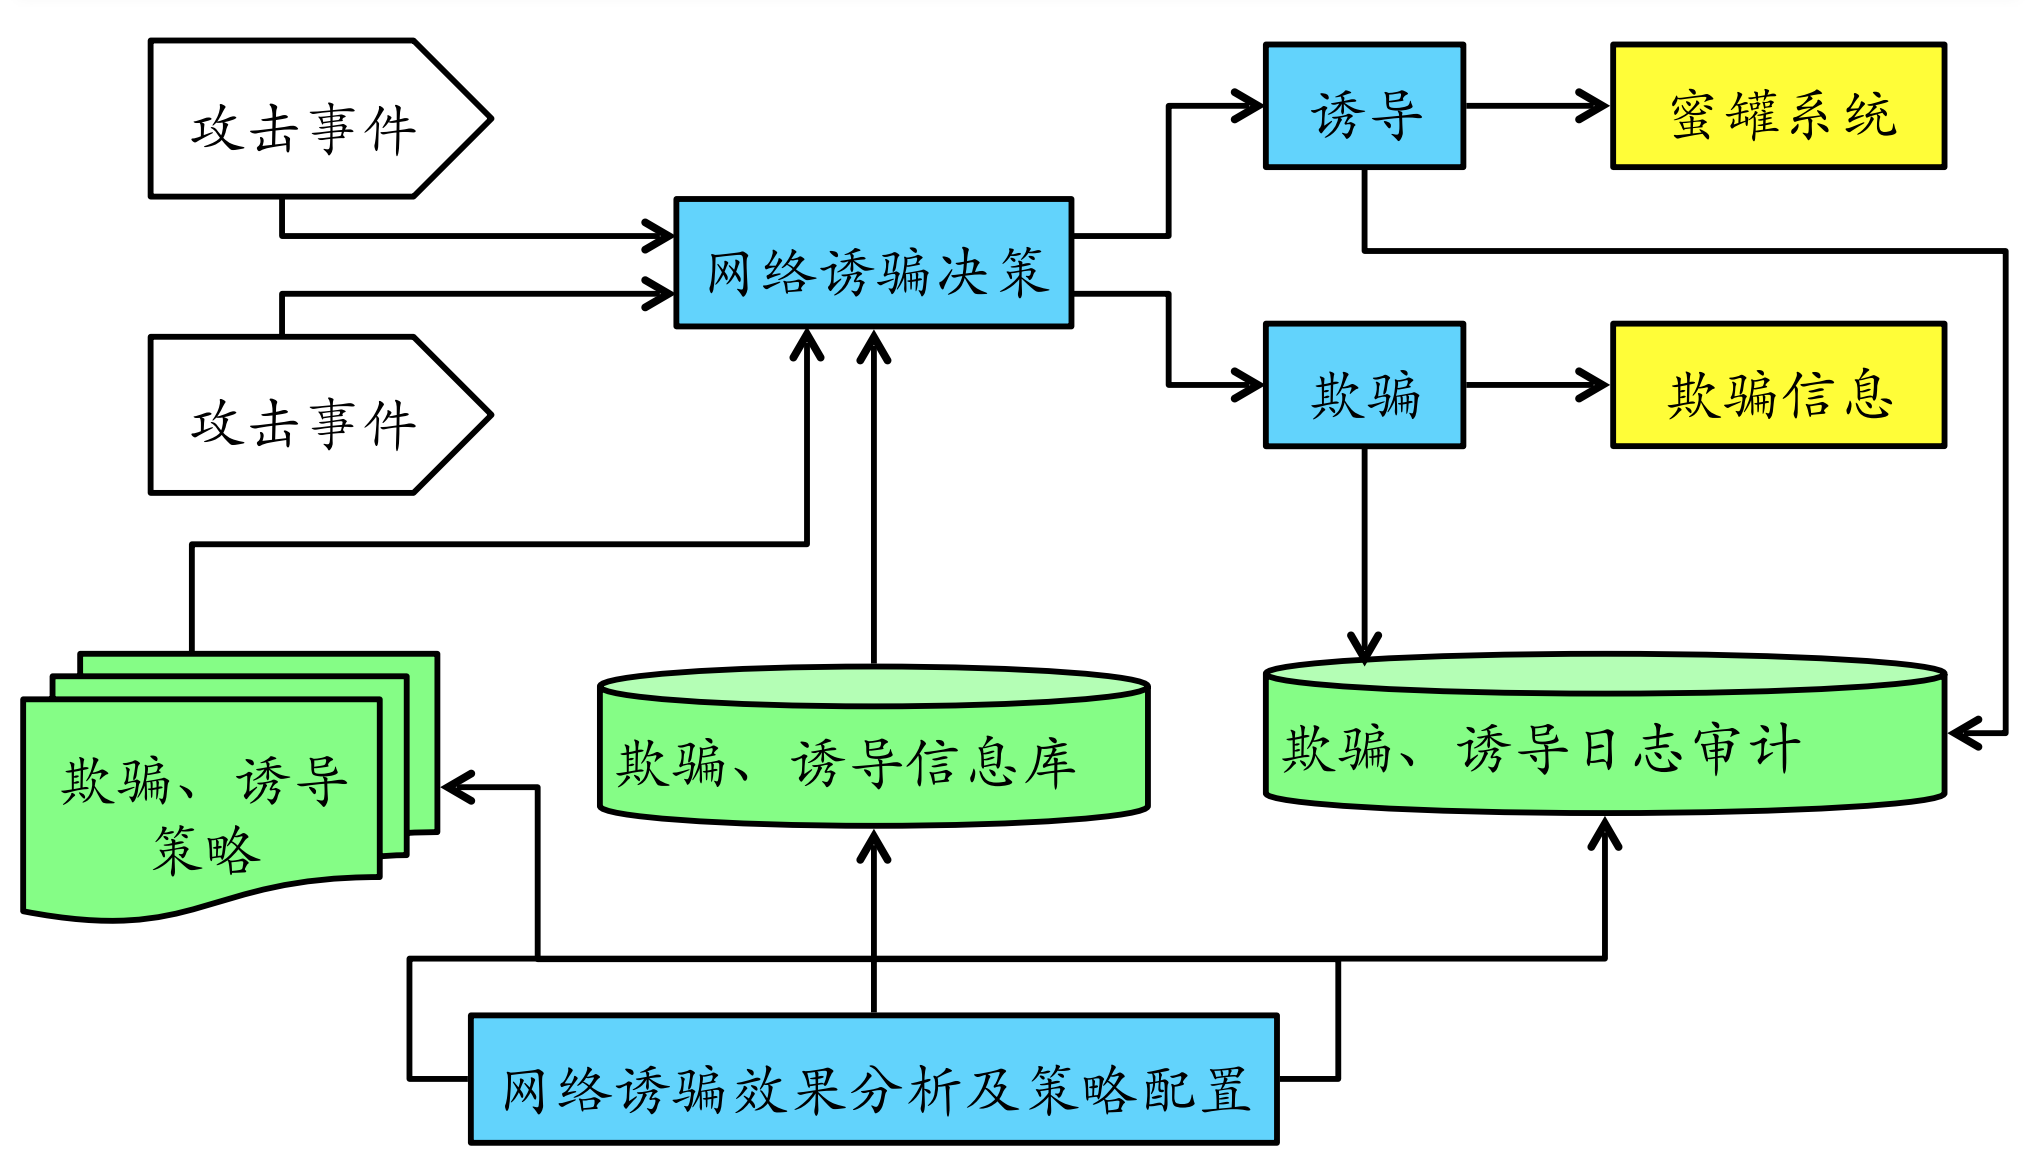
蜜罐是⼀种安全威胁的主动防御技术,它通过模拟⼀个或多个易受攻击的主机或服务来吸引攻击 者,捕获攻击流量与样本,发现⽹络威胁、提取威胁特征,蜜罐的价值在于被探测、攻陷。其在 本质上来说,是⼀个与攻击者进⾏攻防博弈的过程。蜜罐提供服务,攻击者提供访问,通过蜜罐 对攻击者的吸引,攻击者对蜜罐进⾏攻击,在攻击的过程中,有经验的攻击者也可能识别出⽬标 是⼀个蜜罐。
蜜罐的基本功能:
1. ⽹络欺骗。 使⼊侵者相信存在有价值的、可利⽤的安全弱点,蜜罐的价值就是在其被探测、
攻击或者攻陷的时候得以体现,⽹络欺骗技术是蜜罐技术体系中最为关键的核⼼技术,常⻅的有模拟服务端⼝、模拟系统漏洞和应⽤服务、流量仿真等。
2. 数据捕获。 ⼀般分为三层实现,最外层由防⽕墙来对出⼊蜜罐系统的⽹络连接进⾏⽇志记
录;中间层由⼊侵检测系统来完成,抓取蜜罐系统内所有的⽹络包;最⾥层的由蜜罐主机来完成,捕获蜜罐主机的所有系统⽇志、⽤户击键序列和屏幕显示。
3. 数据分析。 要从⼤量的⽹络数据中提取出攻击⾏为的特征和模型是相当困难的,数据分析是
蜜罐技术中的难点,主要包括⽹络协议分析、⽹络⾏为分析、攻击特征分析和⼊侵报警等。数据分析对捕获的各种攻击数据进⾏融合与挖掘,分析⿊客的⼯具、策略及动机,提取未知攻击的特征,或为管理者提供实时信息。
4. 数据控制。 数据控制是蜜罐的核⼼功能之⼀,⽤于保障蜜罐⾃身的安全。蜜罐作为⽹络攻击
者的攻击⽬标,若被攻破将得不到任何有价值的信息,还可能被⼊侵者利⽤作为攻击其他系统的跳
板。虽然允许所有对蜜罐的访问,但却要对从蜜罐外出的⽹络连接进⾏控制,使其不会成为⼊侵者的跳板危害其他系统。
## 蜜罐关键技术
### ⽹络欺骗技术
其设计⽬标是为了让⽹络攻击者产⽣攻击或⼊侵蜜罐的兴趣。典型技术如:蜜罐主机、陷阱⽹络、诱导和欺骗信息设计。
- 蜜罐主机
主要分为:空系统,⽆业务模拟的真实完整操作系统及应⽤程序。镜像系统,对⽣产业务进⾏镜像模拟。虚拟系统,基于虚拟机软件不包含真实业务和业务数据的镜像系统。
- 陷阱⽹络
由多个蜜罐主机、路由器、防⽕墙、IDS、审计系统等组成的供攻击者⼊侵的⽹络。⽬前的陷阱⽹络已经进化到主要通过虚拟化和云计算来实现,不再需要⼤量真实物理主机和⽹络设备。
- 诱导
主要指的是基于地址转换技术和基于代理技术将蜜罐主机隐藏在⼀个受控隔离内⽹,引诱攻击者主动攻击,从⽽可以在⽹关或代理服务器上进⾏便利的数据捕获。
- 欺骗信息设计
例如:端⼝扫描欺骗设计、主机操作系统信息欺骗设计、后⻔欺骗信息设计、Web 扫描欺骗信息设计和⼝令欺骗信息设计。
### 数据控制
之所以需要数据控制,是因为在蜜罐捕获到(恶意)访问⾏为时要么是⾃动响应要么是需要⼈⼯⼲预。⽆论是哪种⽅式,都可能存在联动操作的延时,这就给了攻击者时间和机会彻底攻陷蜜罐系统,从⽽以被攻陷的蜜罐为跳板攻击真实主机和⽹络。
因此在设计蜜罐的数据控制机制时,通常⾄少需要设计两层数据控制。第⼀,这是符合纵深防御原则的,充分考虑了单⼀数据控制失败的情况,增加⾃动发现并阻⽌提权和破坏性强攻击(⼊侵)⾏为的机会。第⼆,可以设置多重伪装,尽可能避免被攻击者察觉他在攻击的是⼀个蜜罐系统。
### 数据捕获
蜜罐相⽐较于⼊侵检测既有继承,同时⼜有⼀些特别的数据捕获来源。
- 系统层⾯,蜜罐可以实现键盘捕获、屏幕记录和进程访问历史记录。
- ⽹络层⾯,蜜罐⽀持攻击图(路径)的重建。
- 数据层⾯,蜜罐⽀持基于蜜信的传播路径重构。
为了保证捕获数据的安全性,通常不能在蜜罐系统本地存储捕获的数据,必需采⽤远程存储⽅式。
### 数据分析
⼊侵检测数据分析算法都可以⽤于蜜罐中的数据分析,例如基于异常的算法:基于特征选择异常检测、基于⻉叶斯推理异常检测、基于模式预测异常检测和基于神经⽹络异常检测。但是在实践中,蜜罐和⼊侵检测对于数据分析的应⽤还是存在⼀些差异的,如下表格所示:
||蜜罐|入侵检测
-- |--|--
目的|还原入侵|发现入侵
手段|异常检测|误用检测、异常检测
⼊侵检测对于数据分析的应⽤主要专注于对于⼊侵⾏为的发现,识别⼊侵类型及⼊侵来源;⽽蜜罐则通过对⼊侵⾏为的精确还原,在发现⼊侵⾏为的基础上进⼀步分析出攻击意图、攻击者身份,并进⾏⻛险影响的评估。
## 常见蜜罐产品
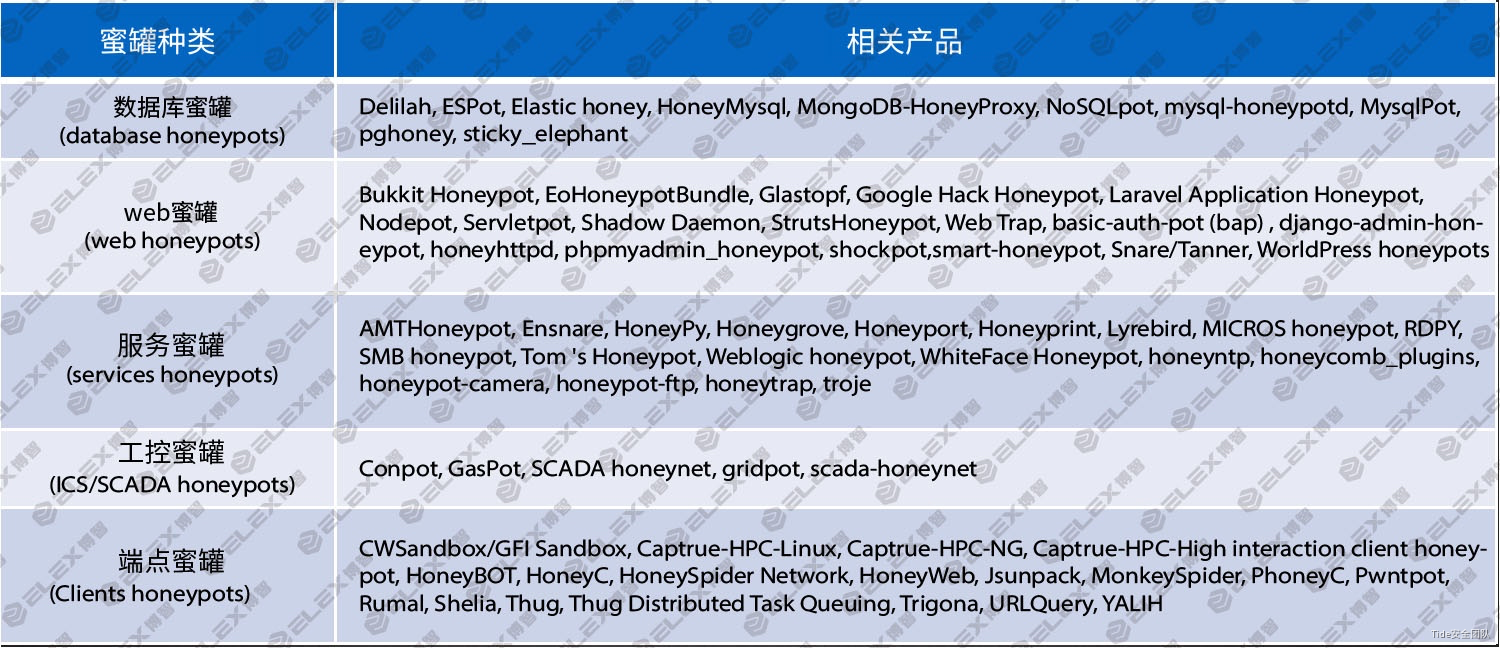
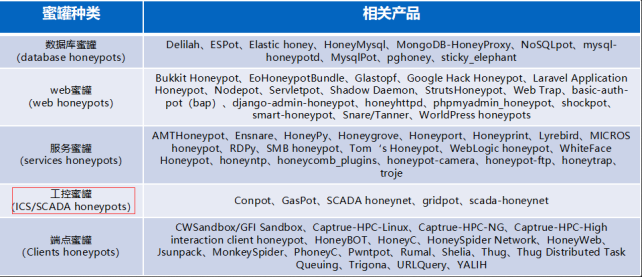
蜜罐可以分为数据库蜜罐、web蜜罐、服务蜜罐、工控蜜罐及端点蜜罐,各种蜜罐对应的相关产品如下图所示:
## 开源蜜罐识别
互联网中的低交互蜜罐大部分为开源蜜罐。由于其特有的开放特性,人们能够对其特征进行识别和规避。
### 协议的返回特征
部分开源蜜罐在模拟协议时,在响应中可能未能实现完全的随机,导致遗留了明显的特征可供反蜜罐人员用于识别(e.g. version/libevent/rusage_user )

### 协议实现的缺陷
在部分开源的蜜罐中模拟实现部分协议并不完善,可以通过发送一些特定的请求包获得的响应来判断是否为蜜罐。
- ssh协议: 协商版本号阶段,由于开源蜜罐只支持固定版本,当遇到不支持版本时会报错。
- Mysql协议: 抓取读取的文件名
- telnet协议: 在命令为空或者直接回车换行时,会响应default模板,该模板内容为test。
### 明显的WEB的特征
部分开源蜜罐提供了web服务,这些web服务中常常会带有一些明显的特征,可以根据这些特征来检测蜜罐。如特定的js文件、build_hash或者版本号等。
- HFish: 在默认8080端口实现了一个WordPress登录页面,页面中由一个名为x.js的javascript文件用来记录尝试爆破的登录名密码。直接通过判断wordpress登录页是否存在x.js文件就可判断是否为蜜罐。
- glastopf: 可以通过页面最下方的blog comments的输入框进行识别。

### 上下文特征
部分开源蜜罐存在命令执行上下文明显的特征,
- Cowrie: a. 设备名称为localhost; b. 设备中所有进程启动于6月22日或6月23日; c. 存在用户名richard。
- 最新版的Cowrie: 在默认配置下一些一些命令得到的结果是固定不变的。如:cat /proc/meminfo 这个命令无论执行多少次得到的内容都是不变的,而这真实的系统中是不可能的。
- HFish: 和telnet协议一样SSH协议在直接进行回车换行时会默认执行default输出test
### Fuzz testing 特征
部分蜜罐借用Fuzz testing的思想实现了蜜罐系统,因此会有如下特征:
- 响应任意端口的TCP SYN Packet。
- 根据协议特征,永远返回正确的响应。
- 返回预定义或者随机的Payload特征库集合。
该类蜜罐可以通过跨服务的特征进行判断,如开放了HTTP服务同时响应了upnp协议,或者根据server的长度或者个数来判断。
## 工控蜜罐识别
### IP地址识别
一般工控设备如plc、dcs、rtu等很少直接暴露到互联网,在业务需要情况下可能会将工控设备直接暴露在互联网,比如设备远程维护等。
通过查询IP地址对应的ISP,来判断所述IP是否属于云服务器提供商的IP地址。当所述IP属于云服务器,并且开放了PLC的工控协议服务如modbus、s7、ethernetip等,则可判定IP为工控蜜罐。
### 操作系统及MAC厂商指纹识别
一般工控设备均为嵌入式设备,如plc、dcs、rtu大多使用实时操作系统如vxworks、QNX,HMI设备一般使用wincc操作系统等;通过TCP/IP操作系统指纹识别,获取目标IP的TCP/IP协议栈指纹,当目标IP的操作系统被识别为Linux的非嵌入式操作系统。并且该设备未经过路由转发与映射,通常可认为是蜜罐系统。
一般工控蜜罐,如服务蜜罐大多部署在linux vmware及docker容器里面,而仿真服务部署在windows系统上面。
### 指纹特征识别
- Openplc modbus蜜罐服务指纹特征识别
安装部署Openplc,并且阅读源码如下,分析蜜罐特征,可以看出openplc只实现了1-16功能码,而重要的设备信息功能码如报告从设备信息17功能码、获取设备信息43功能、施耐德获取cpu、工程等信息90私有功能码均未实现。
可以构造17、43、90功能码去请求openplc,获取设备信息,均会返回非法功能码指纹
- openplc http协议指纹识别
openplc默认开放了http 8080端口,浏览器访问http://ip:8080 查看plc管理页面与真实工控plc设备不一样,并提取http指纹特征。
- Conpot S7 协议 蜜罐服务指纹特征识别
阅读conpot s7comm源码,找到S7服务蜜罐通用特征:"Original Siemens Equipment","88111222","IM151-8 PN/DP CPU"
特征2:最后6个字节始终为 “\x00\x00\x00\x00\x00\x00”
- Conpot ENIP蜜罐服务指纹特征识别
阅读conpot enip蜜罐服务代码,发现向设备发送63功能码获取设备信息,返回的数据device_status== \x60\x31 和device_state == \xff
- 其它工控蜜罐
其它蜜罐及仿真服务程序包括,conpot、openplc、CryPLH2、仿真程序包括modbus tester、Mod Rssim、snap7、opendnp3、qtester104、DNP3_testhaness、EtherNetIP Virtual等。
## 蜜罐反识别方法
通过对蜜罐部署方式及特征分析,如果我们部署蜜罐服务时候,可以考虑采用以下方法进行规避。
1. 如果蜜罐服务要部署在外网,尽量避免使用云服务厂商提供的服务。
2. 如果蜜罐服务部署在企业内网,尽量在蜜罐服务或者仿真程序前面部署一个vxworks系统的设备,并在上面开启端口转发服务,或者利用Qmenu模拟运行vxworks操作系统,使攻击者误以为扫描到的工控设备使用的是vxworks实时操作系统。
3. 定期修改蜜罐内部特征,如conpot蜜罐模板信息,conpot源码中返回报文的协议特征。同一个ip蜜罐节点,尽量只开放如真实plc设备的端口和服务,如502、80、161等端口,避免开放过多及无效的应用端口,被攻击者快速识别蜜罐。
4. 修改宿主机mac地址,尽可能修改成西门子、GE等工控设备的MAC地址,增加攻击者识别蜜罐的难度。
5. 服务蜜罐尽可能实现协议规约必须的功能码,如施耐德plc的17、42、90信息获取功能码任何一个。
6. 尽可能实现高交付服务蜜罐,也可以采用虚实结合部署方式进行部署,增加蜜罐识别难度。
## 参考
1. [Tide安全团队/工控安全Wiki/蜜罐技术](https://www.yuque.com/tidesec/ics/a4f46ba681b34d017fbed21398cb2517)
2. [浅析开源蜜罐识别与全网测绘](https://www.secrss.com/articles/28577)
3. [一种工控蜜罐识别与反识别技术研究与应用实践](https://www.freebuf.com/articles/ics-articles/230402.html)
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2021年5月14日星期五
2020年4月8日星期三
Posted by drovliu on 四月 08, 2020 with 1 comment
- 4.1 [AFL源码阅读笔记](https://www.anquanke.com/post/id/201760)
- 4.1 [TrickBot木马将获取交易身份验证码的应用推向德国银行客户](https://www.anquanke.com/post/id/202123)
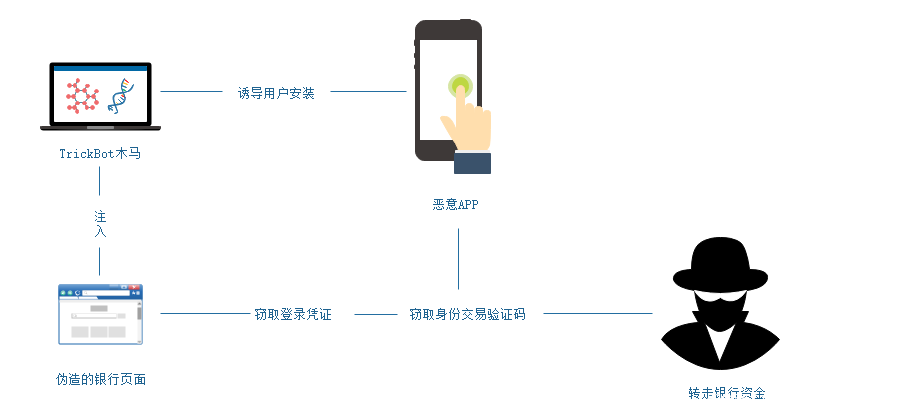
国外研究员CERT-Bund的推文表示当用户的台式机上感染了TrickBot木马时,TrickBot会询问用户移动设备操作系统(OS)的类型和电话号码。然后提示用户安装假冒的安全应用程序进一步感染受害者的移动设备。
在应对德国的银行停止使用基于SMS的身份验证,转而使用专用于2FA方案的pushTAN应用程序(使用针对用户的推送通知,其中包含交易明细和交易身份验证号码)情况时。由于Android的应用程序沙箱阻止一个应用程序访问其他应用程序的数据。专为德国银行量身定制的较新版本恶意程序使用了以下两种方式获取交易身份验证号码(TAN)。
- 使用Android MediaRecorder类捕获屏幕视频或截屏。
- 使用可访问性服务遍历每个可访问性节点所包含的文本数据,其中包含屏幕上所有对象的文本数据如文本框里的文字。
- 4.1 [NetSupport Manager RAT钓鱼攻击分析](https://www.freebuf.com/articles/network/228898.html)
2020年1月安全人员发现了一个伪造为受密码保护的恶意Microsoft Word文档,该文档在网络钓鱼活动中用于传播商业化远程访问工具(NetSupport Manager),此RAT通常用于管理员远程访问客户端计算机。但是攻击者将此RAT安装到受害者的系统上,从而获得访问权限。攻击活动中使用多种技术来规避动态和静态分析,并利用PowerShell PowerSploit来执行恶意文件安装。至少从2018年起NetSupport Manager RAT就已经出现在网络钓鱼活动中。
- 4.1 [远控免杀专题(5)-Veil免杀(VT免杀率23/71)](https://www.secpulse.com/archives/127186.html)
文章打包下载及相关软件下载:https://github.com/TideSec/BypassAntiVirus
- 4.1 [Rocke Group团伙新挖矿变种AliyunMiner分析](https://www.secpulse.com/archives/127162.html)
深信服安全团队捕获到Rocke Group黑产团伙运营的新挖矿病毒,该病毒通过ssh爆破、ssh免密登录、redis未授权访问漏洞以及redis弱密码爆破、jenkins远程代码执行漏洞以及jenkins弱口令爆破和ActiveMQ远程代码执行漏洞进行传播的挖矿病毒。深信服安全团队对该挖矿木马进行了详细的技术分析,并根据其传播域名特征将其命名为AliyunMiner。

***考虑过阿里的感受么?***
- 4.1 [针对香港用户的LightSpy水坑攻击](https://blog.trendmicro.com/trendlabs-security-intelligence/operation-poisoned-news-hong-kong-users-targeted-with-mobile-malware-via-local-news-links/)
趋势科技的安全研究人员发现了一个针对iOS用户的水坑攻击。其URL指向一个恶意网站,该网站具有指向不同站点的三个iframe,其中一个指向托管iOS漏洞利用主要脚本的网站,用户访问后会加载并运行恶意软件。
这些攻击利用了影响iOS 12.1和12.2设备的安全漏洞,以整个网站的用户为目标。通过支持外壳命令和文件操作,恶意软件使攻击者可以监视用户并完全控制受感染的设备。本质上是模块化的lightSpy允许对连接的WiFi历史记录、联系人、GPS位置、硬件信、iOS钥匙串、电话历史记录、Safari和Chrome浏览器历史记录、SMS消息以及本地网络IP地址进行过滤。

- 4.1 [为什么安全类AI模型准确性普遍虚高](https://www.anquanke.com/post/id/201282)
AI似乎成了目的而不是方法。
- “准确率”不准确
- 混淆“验证集”和“测试集”
- “误报”的放大
- 训练集的局限性
- 特征数量水分大
- 4.1 [干货 | Windows取证分析基础知识大全,赶快收藏!](https://www.secpulse.com/archives/127088.html)

- 4.1 [Zoom 客户端爆出安全漏洞 可向攻击者泄露 Windows 登陆凭据](http://hackernews.cc/archives/29841)
Windows 版 Zoom 客户端爆出了容易受到 NUC 路径注入攻击的安全漏洞。作为一款音视频会议应用,Zoom 还允许用户在聊天界面通过发送文本消息来互相交流。
Windows 网络 UNC 路径,也转换成了聊天消息中可单击的链接。若用户单击 UNC 路径链接,则 Windows 将尝试使用 SMB 文件共享协议连接到远程站点,默认情况下,Windows 将发送用户的登录名和 NTLM 密码哈希值,但稍有经验的攻击者均可借助 Hashcat 之类的免费工具来逆向运算。
- 4.2 [基于稀疏表示的物联网边缘僵尸网络攻击检测](https://www.anquanke.com/post/id/200877)
[原文网址](https://www.researchgate.net/publication/333567033_Botnet_Attack_Detection_at_the_IoT_Edge_Based_on_Sparse_Representation)
基于稀疏表示框架(sparsity representation)的物联网僵尸网络攻击检测方法,该方法使用重建错误阈值规则识别来自受感染的物联网设备的边缘恶意网络流量。僵尸网络攻击检测是基于小型良性IoT网络流量数据执行的,因此没有关于恶意IoT流量数据的先验知识。在基于物联网的真实网络数据集上展示了结果,并展示了提出的技术针对基于重构错误的自动编码器方法的有效性。
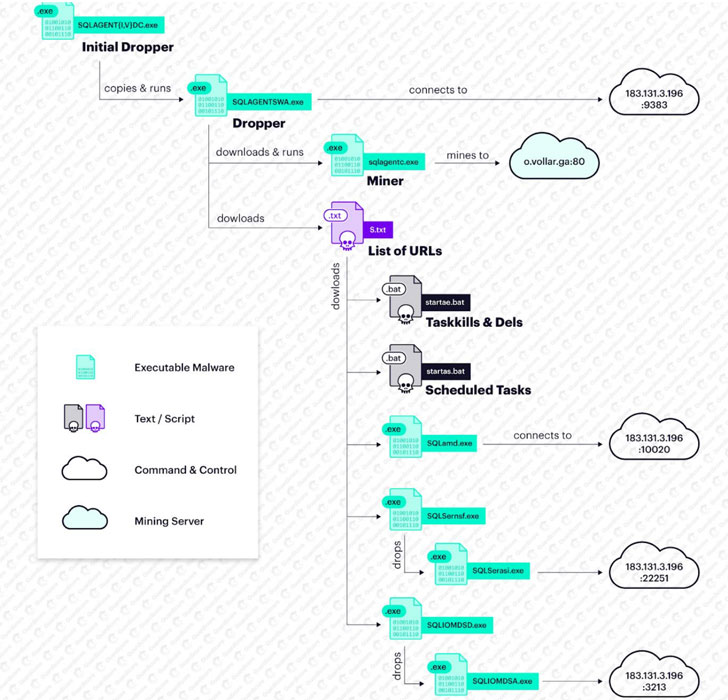
- 4.2 [警惕:Vollgar僵尸网络每天成功感染近3000台MSSQL服务器](https://www.freebuf.com/news/232295.html)
网络安全研究人员发现了一个名为Vollgar的加密挖矿僵尸网络,该僵尸网络至少自2018年以来一直在劫持MSSQL服务器,通过发起暴力攻击以接管服务器并安装Monero 和Vollar恶意挖矿软件。
- 4.3 [一种工控蜜罐识别与反识别技术研究与应用实践](https://www.freebuf.com/articles/ics-articles/230402.html)
工控蜜罐通常指非真实工控设备,通常指应用服务、仿真程序等,比如服务蜜罐包括conpot、openplc、CryPLH2、仿真程序包括modbus tester、Mod Rssim、snap7、opendnp3、qtester104、DNP3_testhaness、EtherNetIP Virtual等。
- 4.3 [浅谈威胁情报应用场景](https://www.anquanke.com/post/id/202426)
威胁情报有以下几个常见的应用场景:
- 攻击检测与防御
- 攻击团伙追踪
- 威胁狩猎
- 事件监测与响应
- 基于情报驱动的漏洞管理
- 暗网情报发现
- 4.3 [Syborg:一款带有断路躲避系统的DNS子域名递归枚举工具](https://www.freebuf.com/sectool/227851.html)
[项目地址](https://github.com/MilindPurswani/Syborg)
- 4.3 [云视频会议软件Zoom连环漏洞陷信任危机](https://www.anquanke.com/post/id/202436)
- Zoom客户端聊天模块曝“惊天漏洞“ 可暴力破解目标用户Windows登录凭据
- Zoom安装包或将成为恶意代码发源地
Zoom使用的是捆绑了7zip手动解压缩应用程序的预安装脚本。如果当前用户在admin组中,不需要root,即可则将其直接安装到/ Applications。
- 4.4 [挖洞经验分享:关于IDOR的几个奇怪案例分析](https://www.freebuf.com/vuls/228918.html)
后端文件仍然是以“bookingId.pdf”的形式存储的,并且有一个中间件来负责将hdnBookingId解密为bookingId,或者说同时存储了一个订单的两种文件名称/格式,即同时存在“hdnBookingId.pdf”和“bookingId.pdf”。
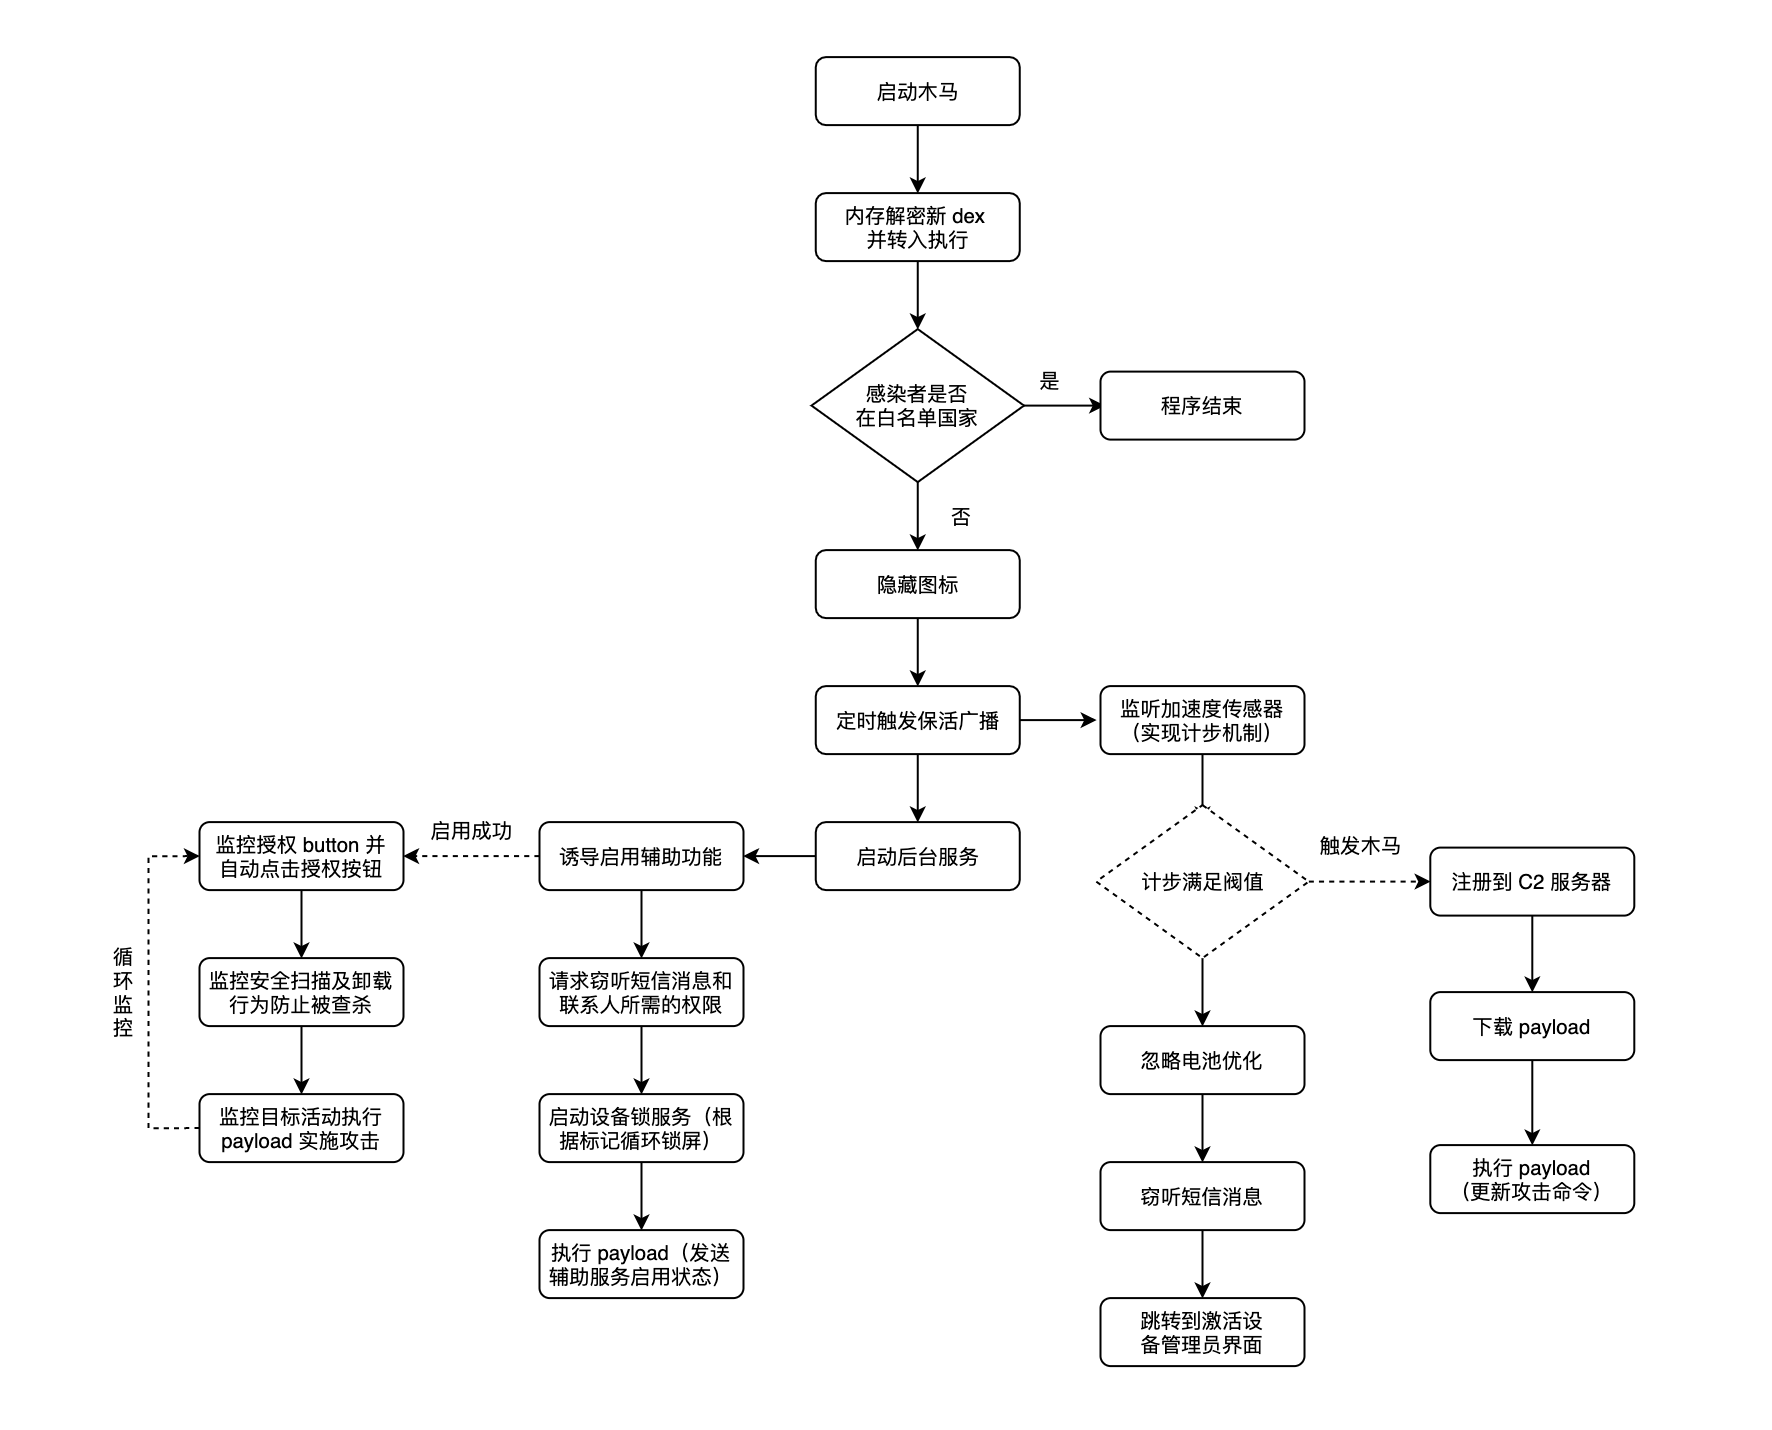
- 4.4 [Android Cerberus恶意样本分析](https://www.freebuf.com/articles/terminal/230628.html)
Cerberus 恶意木马通过字符串混淆、执行流混淆、动态加载代码、动态解密字符串和实现了一个简单的计步器机制来对抗安全人员的分析工作。同时利用了 Android 无障碍服务的屏幕监控功能,通过监控手机屏幕内容的改变事件,模拟点击危险权限授权按钮进行自我授权、监控用户的安全扫描和卸载行为进行自我保护以及监控前台应用活动界面完成对目标的劫持攻击。
- 4.4 [12k+ Android apps contain master passwords, secret access keys, secret commands](https://www.zdnet.com/article/12k-android-apps-contain-master-passwords-secret-access-keys-secret-commands/)

- 4.5 [PrivescCheck:一款针对Windows系统的提权枚举脚本](https://www.freebuf.com/articles/system/229405.html)
[GitHub传送门](https://github.com/itm4n/PrivescCheck)
- 4.5 [利用COVID-19发起的网络攻击分析](https://www.freebuf.com/articles/network/230475.html)
Check Point发现了针对蒙古公共部门的网络攻击活动,该组织利用了冠状病毒恐慌情绪向目标发送恶意软件。研究发现其与可与在2016年进行的其他网络活动联系起来。多年来,这些行动的目标是多个国家/地区的不同部门,例如乌克兰,俄罗斯, 和白俄罗斯。
- 4.6 [中国驻外机构正遭受攻击!深信服VPN设备成境外国家级黑客突破口](https://www.anquanke.com/post/id/202526)
360安全大脑捕获到一起劫持深信服VPN的安全服务从而下发恶意文件的APT攻击活动,我们已第一时间将漏洞细节报告给厂商并得到确认。
通过进一步追踪溯源发现,此次攻击者为来自半岛的APT组织Darkhotel(APT-C-06),今年3月开始已失陷的VPN服务器超200台, 中国多处驻外机构遭到攻击,4月初攻击态势又再向北京、上海相关政府机构蔓延。
更为紧要的是,根据监测分析发现,攻击者已控制了大量相关单位的VPN服务器并控制了大量相关单位的计算机终端设备。
- 4.6 [文件解压引发的Getshell](https://www.freebuf.com/articles/others-articles/229928.html)
- PHPOK CMS后台任意文件上传
- Jspxcms后台的zip解压功能目录穿越漏洞导致getshell
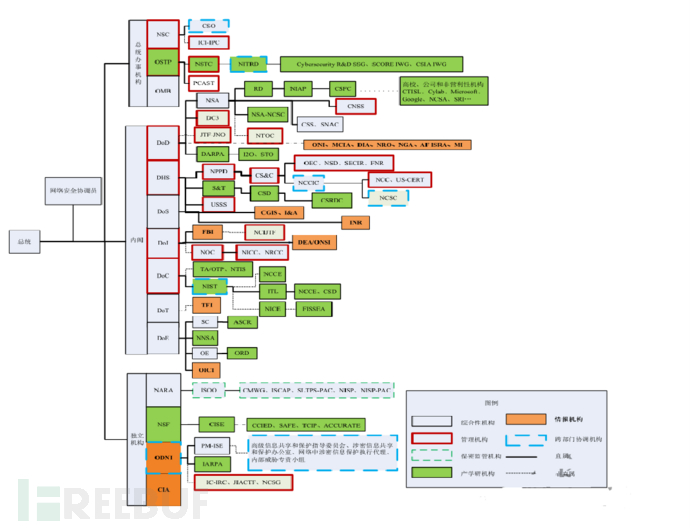
- 4.6 [黑客帝国?论美国Hacker的养成之路](https://www.freebuf.com/articles/neopoints/230985.html)
全面培养、发展黑客力量是美国黑客帝国的基底,联动民间/私营企业是中坚力量,那么国家体系的运作就是黑客帝国的顶层战略指挥区。
美国有着完整的一套网络黑客运转体系,植根于其网络安全战略之中。
- 完整架构体系
- 作战经验丰富
- 4.7 [Fuzzowski:一款功能强大的网络协议模糊测试工具](https://www.freebuf.com/sectool/227869.html)
该工具可以帮助研究人员对网络协议进行模糊测试,并且能够在整个测试过程中给我们提供帮助。除此之外,该工具还允许研究人员定义链接,并帮助识别服务的崩溃。
[GitHub传送门](https://github.com/nccgroup/fuzzowski)
- 4.7 [xHelper, the Unkillable Android malware that re-Installs after factory reset](https://securityaffairs.co/wordpress/101229/cyber-crime/xhelper-unkillable-android-malware.html)
- 4.8 [Clicker木马新家族:Haken木马](https://www.freebuf.com/articles/terminal/230524.html)
Haken木马通过将本机代码注入Facebook和Google广告SDK的库中来实现模拟用户点击广告功能。
- 4.8 [照弹不误:出站端口受限环境下反弹Shell的思考](https://www.freebuf.com/vuls/232544.html)
遇到能 ping 通外网但无法反弹的目标,得多个心眼考虑是否限制了出站端口.
- 4.8 [如何未经授权访问IOS和macOS上的摄像头](https://www.anquanke.com/post/id/202511)
原文地址:[Webcam Hacking-The story of how I gained unauthorized Camera access on iOS and macOS](https://www.anquanke.com/post/id/Webcam%20Hacking-The%20story%20of%20how%20I%20gained%20unauthorized%20Camera%20access%20on%20iOS%20and%20macOS)
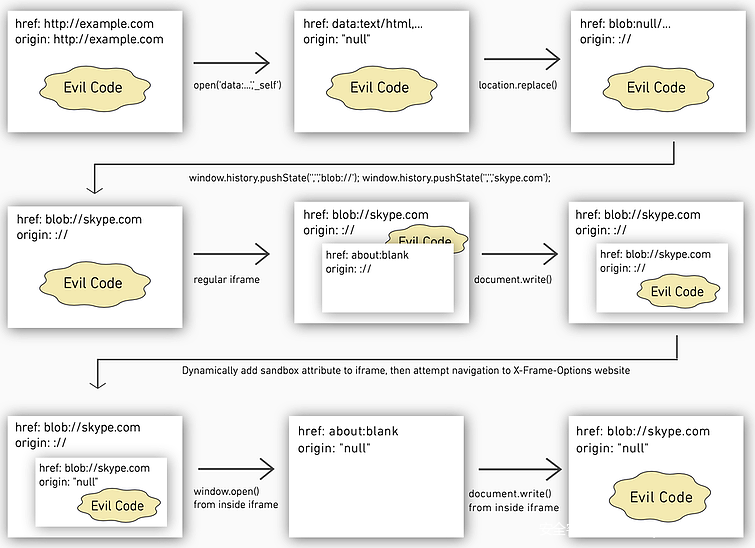
1. 打开有害的HTTP网站;
2. HTTP网站变成一个data: URI;
3. 使用”空白“源将data: URI变成blob: URI;
4. 修改window.history(分两个步骤);
5. 创建一个包含about:blank的iframe,向其中执行document.write;
6. 为iframe动态添加sandbox标签;
7. 使用X-Frame-Options进行一次失败的框架导航;
8. 在iframe中执行window.open,打开一个弹窗,向其中执行document.write。
- 4.8 [针对某国际信息通信公司从前期探测到内网提权的一次成功漏洞测试](https://www.freebuf.com/vuls/230441.html)
- 4.8 [Molerats在多国政府和电信部门安装后门](https://www.freebuf.com/articles/network/230021.html)
Molerats早在2011年就已经开始攻击世界各地的政府组织,主要涉及非法访问和敏感数据收集。他们使用了大量的策略和技术,包括利用公开的后门工具,自我定制研发工具等。该组织主要利用社会工程学和鱼叉式钓鱼作为攻击切入手段,然后通过C2服务器下载恶意负载。该组织使用了多种技术手段使检测和分析变得更加困难,Spark C2通道利用3DES或AES加密HTTP POST请求和响应数据来逃避检测,并且随机生成的密钥对于每个有效载荷都是唯一的。
- 4.8 [DDG挖矿僵尸网络病毒最新变种分析](https://www.anquanke.com/post/id/202574)
- 4.8 [DDG的新征程——自研P2P协议构建混合P2P网络](https://blog.netlab.360.com/ddg-upgrade-to-new-p2p-hybrid-model/)
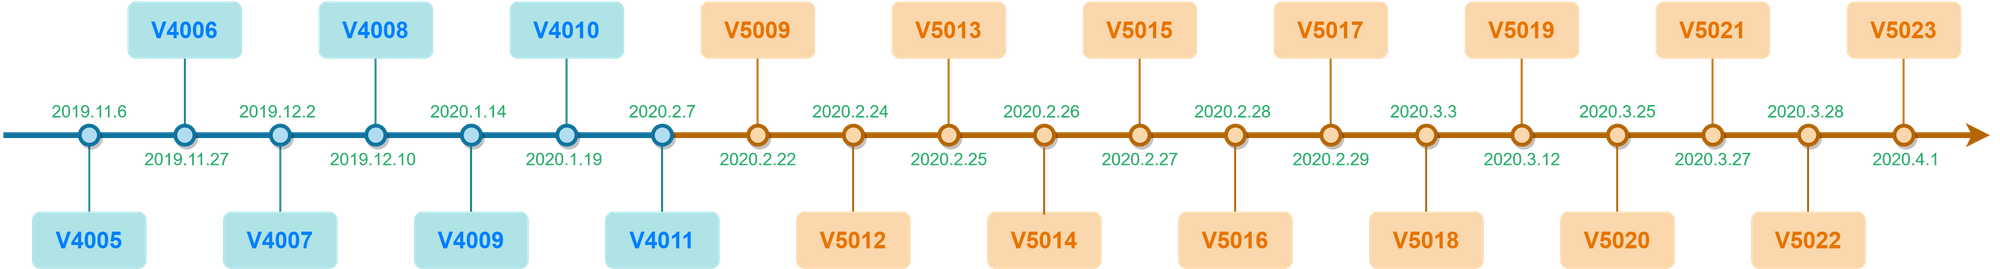
DDG Mining Botnet 是一个活跃已久的挖矿僵尸网络,其主要的盈利方式是挖 XMR。v5009 及以后的版本,则摒弃了以前基于 Memberlist 来构建 P2P 网络的方式,改用自研的 P2P 协议来构建混合模式 P2P 网络
- 4.8 [安全专家在线破解!游戏账号买卖诈骗全过程](https://www.anquanke.com/post/id/202484)
不法分子伪装成买家,制作虚假图片骗取用户QQ;再冒充平台给用户发送邮件,用户访问邮件里的链接时,实际访问网址发生了跳转。
- 4.8 [暗网卖口罩,推特卖厕纸,疫情下的海外黑灰产](https://www.freebuf.com/articles/others-articles/232850.html)
订阅:
博文 (Atom)
Search
Archive
Popular Posts
-
# hook原理 >在面微信的时候被开发的面试官问到了hook原理。我简单介绍了一般是替换函数地址的形式,保障先调用替换函数,再调用原始函数。 > >面试官的理解是有两种hook方式:一种是地址替换型,一种是代码插入型。 > >由此可知我对hook...
-
# 手机窃听 >华为面试时几个面试官反复提及手机窃听的技术手段问题。 > >我仅回答了画像圈定问题,没有涉及到潜在技术问题。 > >所以回来后检索了一下相关信息,才知道原来还有侧信道攻击的事。 常规认为的方式是,APP 申请了麦克风权限,后台静...