- 10.24 针对医疗行业的5大攻击手段医疗行业对电子病历和联网医疗设备的依赖越来越深,未来几年医疗行业数据泄露问题可能变得更加严重。
- 数据泄露
- 勒索软件
- 社会工程
- DDoS
- 内部人威胁吐槽:很好奇有没有一种通用的解决方案,可以保证传统产业在接入互联网时做到基础安全?
-
2017年9月以来利用Zombieboy发起的多轮攻击来源为同一团伙,该团伙通过不断更新C2地址作为NSA攻击后Payload下发地址,同时使用注册的二级C2域名进行自建矿池挖矿门罗币,同时在中招机器植入RAT木马,搜集用户敏感信息上传至木马服务器,基于以上特点腾讯御见威胁情报中心将该团伙命名为ZombieboyMiner挖矿团伙。
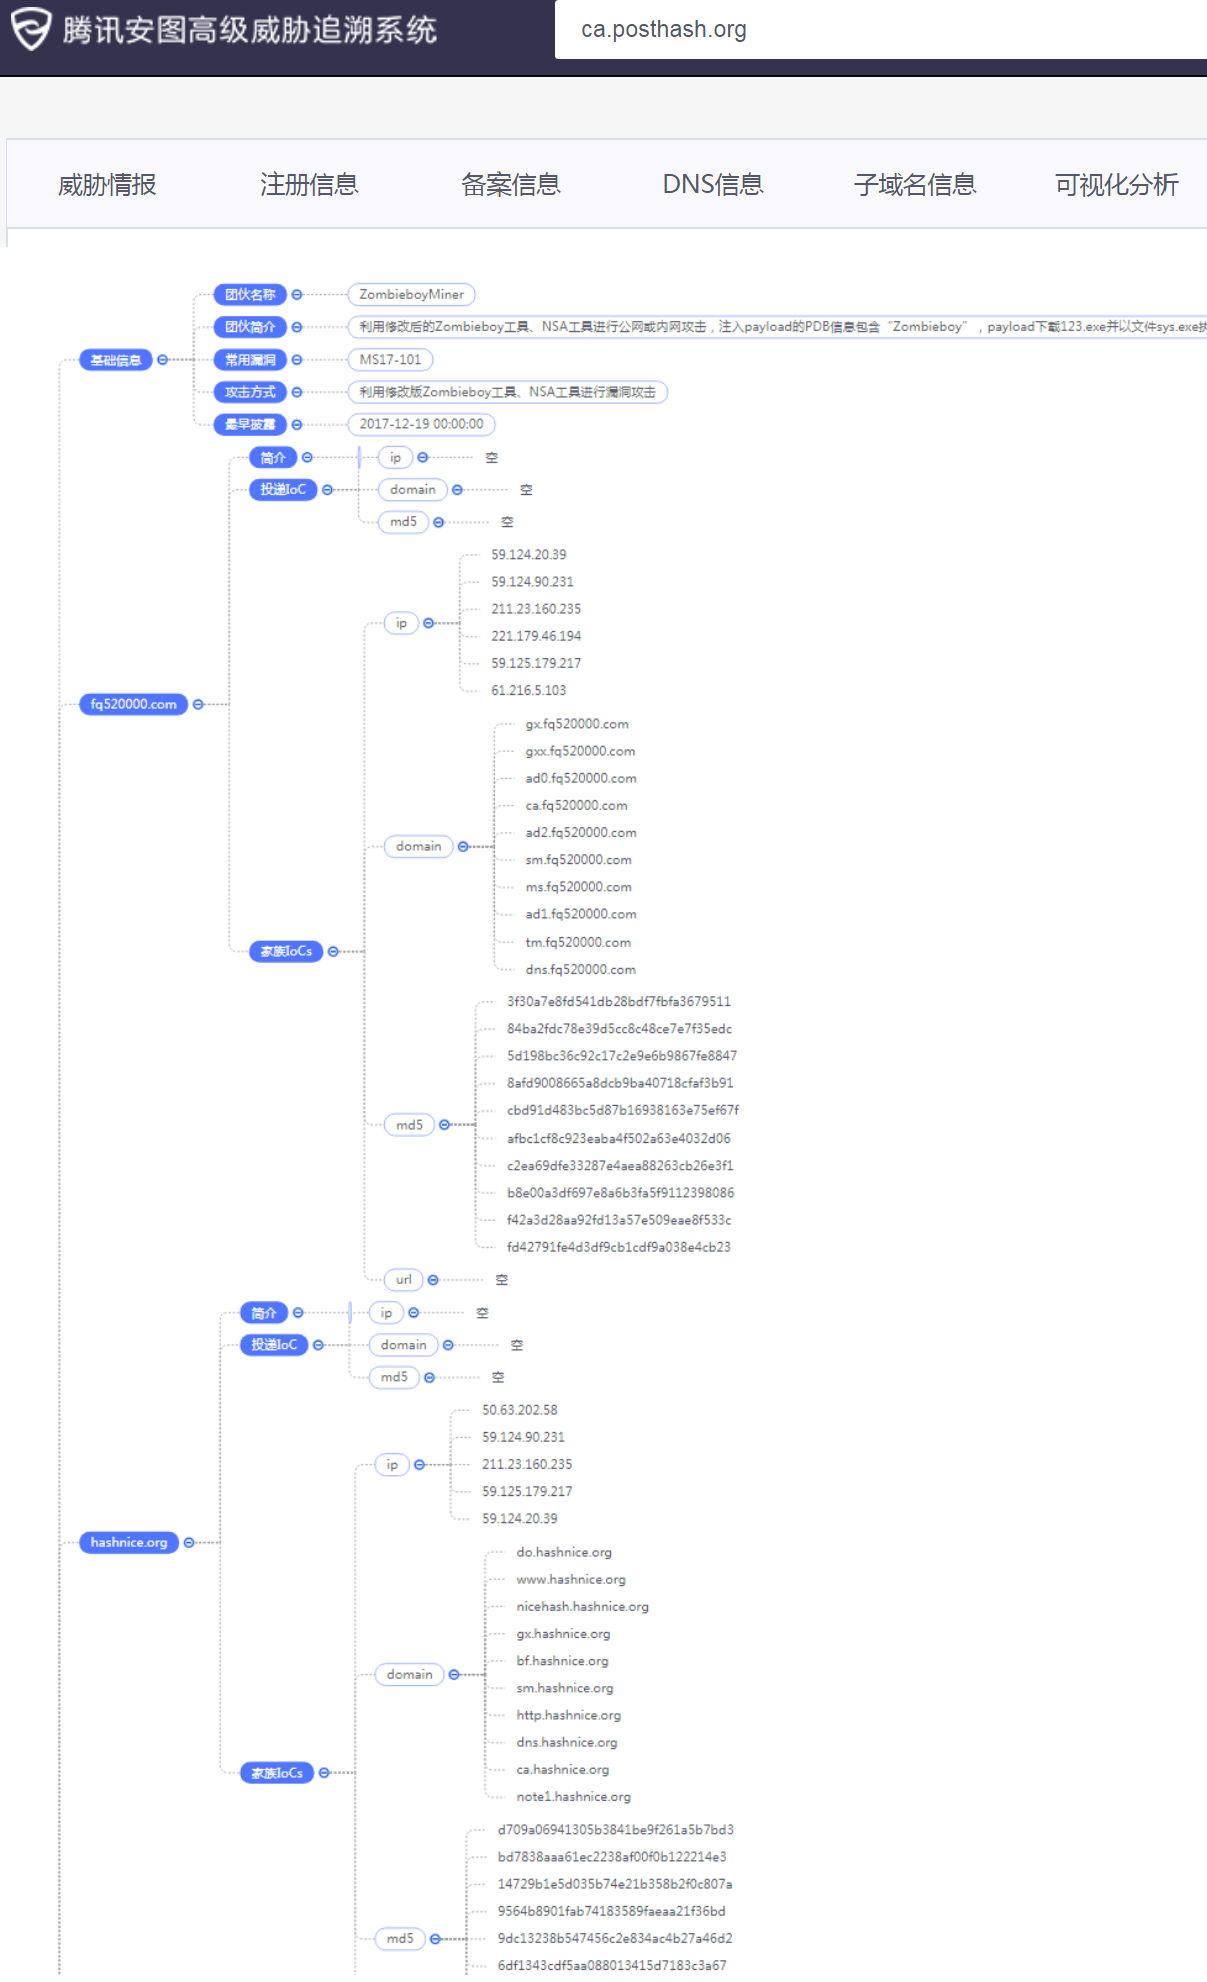 吐槽:对于黑产团伙的溯源和画像越来越成为安全必须了。吐槽2:安全届,给病毒等取名字越来越厉害了。
- 10.30 十种进程注入技术介绍:常见注入技术及趋势调查
- 通过CREATEREMOTETHREAD和LOADLIBRARY进行经典DLL注入
- PORTABLE EXECUTABLE注入(PE注入)
- PROCESS HOLLOWING技术(又名 PROCESS REPLACEMENT AND RUNPE)
- 线程执行劫持技术(或者说SUSPEND, INJECT, AND RESUME (SIR))
- 通过SETWINDOWSHOOKEX进行HOOK注入
- 通过修改注册表实现注入和持久性
- APC注入和ATOMBOMBING
- 通过SETWINDOWLONG进行附加窗口内存注入(EWMI)
- SHIMS注入
- IAT HOOKING和INLINE HOOKING (或者叫应用层ROOTKITS)
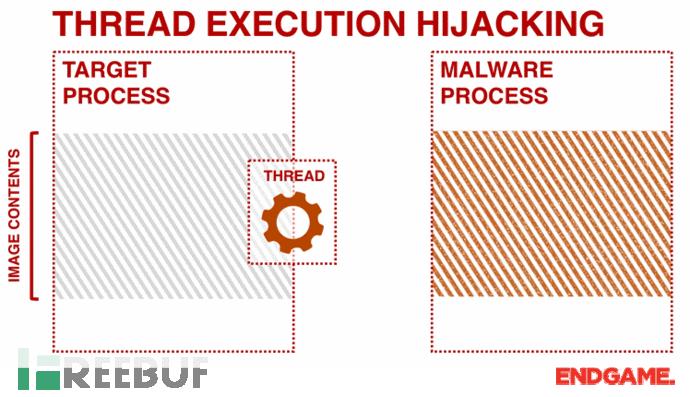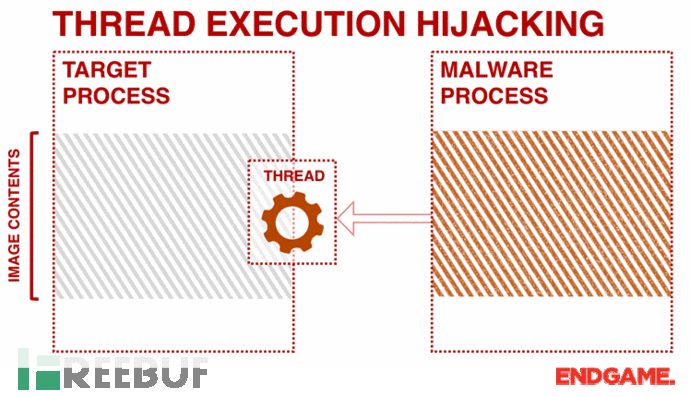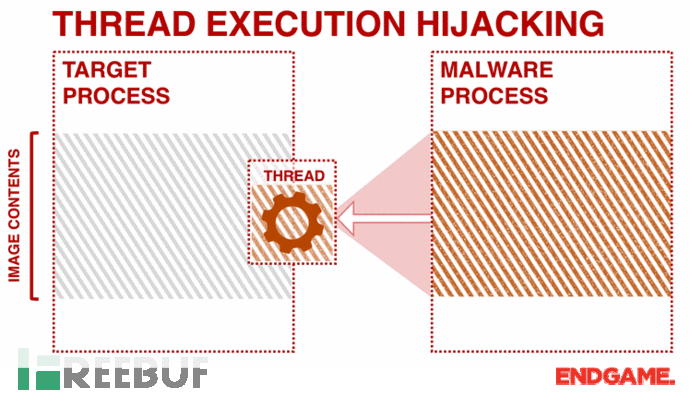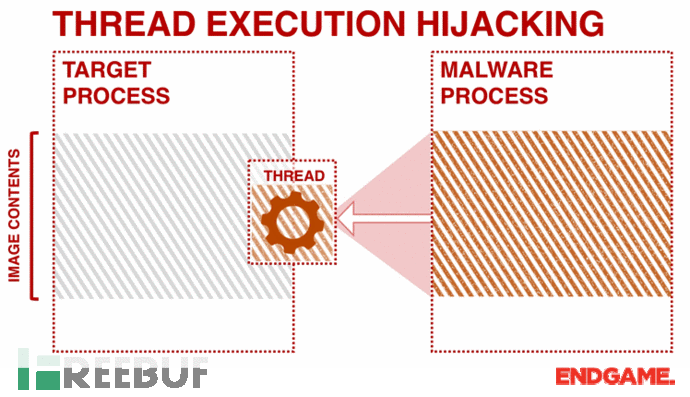 吐槽:技术总结贴
- 10.30 收到“来自自己”的敲诈邮件,请不要惊慌由于邮件信头的发信人地址可以任意伪造,诈骗者通过将发信人邮箱伪造成受害者的收信邮箱,让受害者收到一封“来自自己的邮件”,以此让受害者相信自己的邮箱“已经被控制”;之后,诈骗者则进一步欺骗受害者,称其设备也被安装了木马,且一直处于监控中,恐吓受害者向指定比特币钱包汇入指定金额消灾。吐槽:所以说黑产同学们的脑洞极其清奇
-
Fallout Exploit Kit向其受害者传播Kraken勒索软件。
 吐槽:黑产开始联合起来了。
-
用户在自己云主机通过 phpStudy 一键部署 PHP 环境,默认情况下包含 phpinfo 及 phpMyAdmin 并且任何人都可以访问,同时安装的 MySQL 默认口令为弱口令,于是黑客通过 phpMyAdmin 使用弱口令登录 MySQL,接着利用 MySQL 的一些手段获取到系统权限。入侵并添加“vusr_dx$”隐藏帐号。吐槽:一键入侵~
-
通过siri在锁屏时拨打电话,开启facetime,选择添加联系人,即可绕过密码验证,获取联系人列表。吐槽:很好奇这是怎么fazzing出来的。
-
serviceFu能够帮助你远程扫描出整个目标域中域服务凭证的明文文本信息。使用具有局限性:在有系统管理员权限,但无明文密码时才有用。吐槽:freebuf上靠翻译过活的人挺牛的啊。
- 11.1 自动化反弹Shell防御技术Seesaw基于Netlink Socket的进程监控,主动检测进程打开FD,发现并处理反弹Shell行为.吐槽:探索的过程值得学习。
- 11.1 低功耗蓝牙(BLE)攻击分析BLE存在三个漏洞:
- 窃听
- MITM攻击
- 拒绝服务攻击Bleah即可完成针对BLE的攻击。吐槽:才发现又是译文,实际BLE攻击可参考之前的几篇文章,更易懂,更上手。
-
偏向认为是一篇软文,之所以审计、修复时难以发现,是因为存储路径上做了一些手脚。
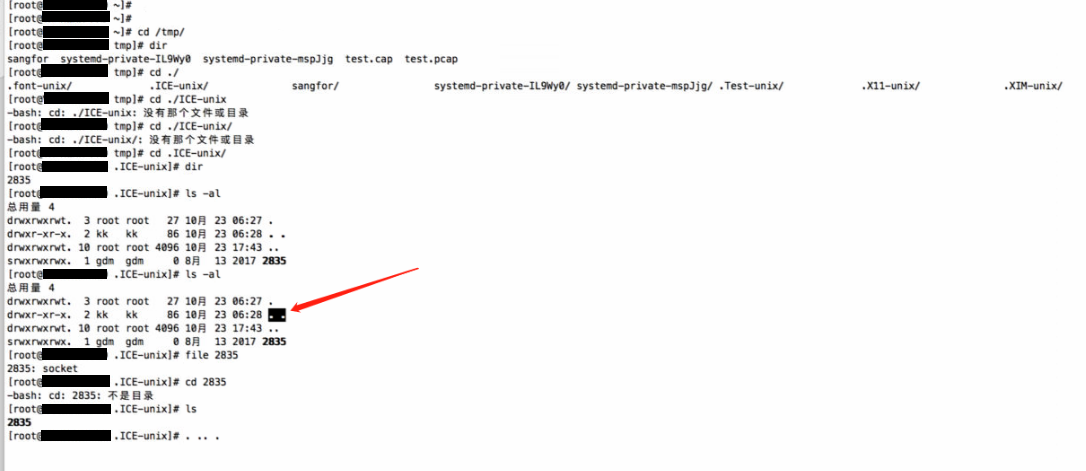 吐槽:所以我也想问,有两个..不是异常?
-
360Netlab在2018年9月注意到一个新的僵尸网络BCMUPnP_Hunter,主要是考虑基其感染目标特征。该僵尸网络有以下几个特点:
- 感染量特别巨大,每个波次中活跃的扫描IP均在10万左右;
- 感染目标单一,主要是以BroadCom UPnP为基础的路由器设备;
- 样本捕获难度大,在高交互蜜罐中需模拟多处设备环境后才能成功捕获;
- 自建代理网络(tcp-proxy),该代理网络由攻击者自行实现,可以利用 bot端 为跳板,代理访问互联网;
- 该代理网络目前主要访问Outlook,Hotmail,Yahoo! Mail 等知名邮件服务器,我们高度怀疑攻击者的意图主要是和发送垃圾邮件有关。吐槽:黑客对于0day漏洞、1day漏洞的热情比安全人员高多了。
-
十大基础安全项目:
- 已经有了较为先进的EPP(端点保护平台),具备诸如无文件恶意代码检测、内存注入保护和机器学习的功能;
- 已经做好了基本的Windows账户管理工作;
- 已经有了IAM;
- 有了常规化的补丁管理;
- 已经有了标准化的服务器/云工作负载保护平台代理;
- 具备较为强健的反垃圾邮件能力;
- 部署了某种形式的SIEM或者日志管理解决方案,具有基本的检测/响应能力;
- 建立了备份/恢复机制;
- 有基本的安全意识培训;
- 具备基本的互联网出口边界安全防护能力,包括URL过滤能力;Gartner十大安全项目:
- Privileged Account Management Project:特权账户管理项目
- CARTA-Inspired Vulnerability Management Project:符合CARTA方法论的弱点管理项目
- Active Anti-Phishing Project:积极的反钓鱼项目
- Application Control on Server Workloads Project:服务器工作负载的应用控制项目
- Microsegmentation and Flow Visibility Project:微隔离和流可见性项目
- Detection and Response Project:检测和响应项目,包括EPP+EDR、UEBA、欺骗三种技术方向和MDR服务
- Cloud Security Posture Management (CSPM) Project:云安全配置管理项目
- Automated Security Scanning Project:自动化安全扫描项目,尤其是开源软件成份分析
- CASB Project:CASB项目,包括云应用发现、自适应访问、敏感数据发现与保护三个子方向
- Software-Defined Perimeter Project:软件定义边界项目吐槽:Gartner作为风向标是真的值得看看学习。
- 11.2 隐藏套件:虚假的身份,特殊的后门如题吐槽:这个没啥好说的,真正黑客该有的基础,可以收藏。亦可适用于不想在网络上暴露自身的人。
- 11.3 交易所漏洞之薅羊毛分析市商策略为了产生连续的K线,在盘口附近自买自卖挂单,却隐藏了一个漏洞。虽然策略的买单卖单是同时发出的,但是由于网络问题和撮合速度并不是理想状态,也不可能是理想状态,这就造成市商策略的订单,有一定几率被其他人成交。设想一下,假如市场上存在另一个高频刷单策略,它总是以更低的价格成交市商策略的卖单,又以更高的价格成交市商策略的买单,只要这个高频刷单策略获得的差价,能覆盖手续费就会产生盈利。这就造成市商策略低卖高买,细思极恐!吐槽:这属于业务逻辑漏洞了。币圈不适合没钱人。
-
腾讯安全云鼎实验室致力于云上攻击的实时捕获和防御,基于部署于全网的威胁感知系统,揭开游戏行业的真实攻击状况。
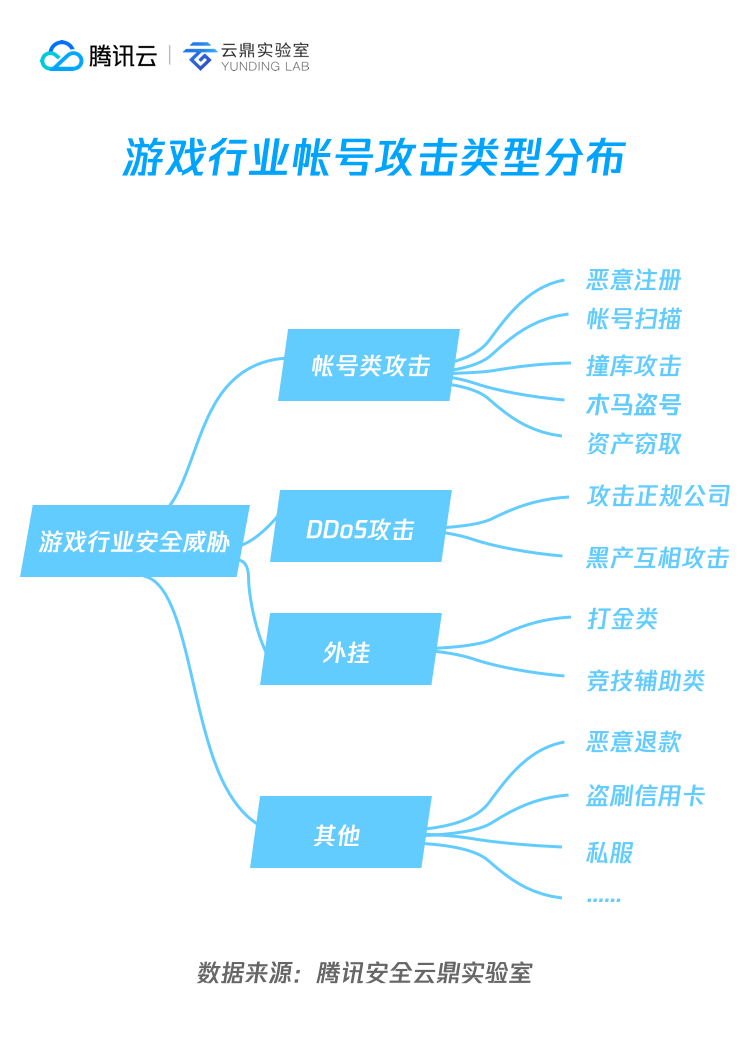 吐槽:游戏作为摇钱树,伴生的毒藤也算最多的了。
- 11.4 Blackout勒索病毒再度来袭Blackout勒索病毒家族是一款使用.NET语言编写的勒索病毒,它会将原文件名加密为BASE64格式的加密后的文件名,首次发现是在2017年7月份左右,样本使用了代码混淆的方式防止安全分析人员对样本进行静态分析,此次发现的Blackout勒索病毒样本经过分析确认是V3.0版本的Blackout家族最新变种样本,采用RSA+AES加密算法对文件进行加密,加密后的文件无法解密还原。吐槽:现在勒索软件都这么不诚实了么?
-
攻击者可以通过这些漏洞远程入侵Mac,也可以在通过物理的方式访问计算机时,仅需要以访客身份登录(无需密码),就可以通过这些漏洞从而获取权限并控制计算机。这些漏洞基本都存在于NFS协议中,就是用来将网络驱动安装至Mac的文件系统时使用的,类似于NAS。吐槽:苹果系 系统的漏洞随着参与者越来越多,也暴露的越来越多,无法想象此前都是什么样的黑暗状态。
- 11.5 开源Botnet框架Byob分析Byob是一个开源的僵尸网络框架,byob框架采用了远程加载模块的方式解决了python依赖库、版本兼容、隐蔽性差的问题。
  byob/

  ├── byob

  │ ├── byob_bmb.py 使用client.py生成的在被控节点运行的脚本

  │ ├── client.py

  │ ├── core 核心框架代码目录

  │ │ ├── database.py 数据库操作相关

  │ │ ├── generators.py

  │ │ ├── handler.py http协议处理

  │ │ ├── __init__.py

  │ │ ├── loader.py 远程加载器

  │ │ ├── payloads.py 接受控制模块

  │ │ ├── security.py 加解密处理

  │ │ ├── stagers.py

  │ │ ├── util.py 通用函数

  │ ├── data

  │ ├── database.db

  │ ├── __init__.py

  │ ├── modules 利用模块目录

  │ │ ├── escalate.py 权限提升,其实是runas

  │ │ ├── icloud.py 用于MAC OS检测登录icloud账号

  │ │ ├── __init__.py

  │ │ ├── keylogger.py 键盘记录

  │ │ ├── outlook.py 收集outlook客户端数据

  │ │ ├── packetsniffer.py 嗅探

  │ │ ├── payloads

  │ │ │ └── bmb.py

  │ │ ├── persistence.py 隐藏后门的一些东西,有定时任务、WMi等一些操作

  │ │ ├── phone.py 发送短信

  │ │ ├── portscanner.py 端口扫描,TCP+ping

  │ │ ├── process.py 获取系统上的进程

  │ │ ├── ransom.py 加密文件,RSA对称加密,丝毫不慌

  │ │ ├── screenshot.py 截屏

  │ │ ├── stagers

  │ │ │ └── bmb.py

  │ │ ├── util.py

  │ │ └── webcam.py 目标网络摄像头控制权

  │ ├── requirements.txt

  │ ├── server.py Server端

  │ └── setup.py

  ├── LICENSE

  └── README.md
吐槽:读读开源代码,有益身心健康。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2018年11月6日星期二
2018年10月6日星期六
-
犯罪团伙对安装在物流网点手持终端(俗称巴枪)中的“菜鸟驿站”APP进行破解后,植入控件程序。通过相关省份“菜鸟驿站”服务商进行推广安装后,直接通过数据回传获得数据。截至破案,遭非法窃取的“菜鸟驿站”快递数据超过1000万条;数据涉及到各大高校的大学生。吐槽:堡垒,往往从内部攻破。
-
根据Armis的估算,仍有超过20亿的设备仍然暴露在风险之中,它们没有进行更新,或者压根就接收不到更新补丁。
-
原文被删,搜狐转载。从行文来看,偏向认为是软文。先给出文章结论:
吐槽:偏向认为是软文且有一定diss他家的倾向,估计这也是freebuf删文的原因。 -
Virobot同时兼具僵尸网络和勒索软件的特征,在微软Outlook上以垃圾邮件的方式进行传播。吐槽:所以安全意识真的很重要
-
如题。吐槽:前有水滴后有青果。互联网浪潮扑向传统行业时,带来的流氓是非常’有文化’的。
-
Polymorph是一个用Python3编写的框架,其允许实时修改网络数据包,为用户提供对数据包内容的最大化控制。该框架旨在实现任何现有协议(包括没有公共规范的私有协议)的网络数据包的实时修改。除此之外,其主要目的之一是为用户提供对数据包内容的最大化控制,并能够对信息执行复杂处理。吐槽:有点过于硬核,不过可自行对通信包编程处理这点,对于很多猿很有帮助。
- 9.25 基于设备指纹的风控建模以及机器学习的尝试简单的学习和实践笔记。可以关注的是:机器学习中不丢弃数据,而是通过升维细化数据,再对数据进行学习处理以及降维,保障有效数据的丢失率趋零。
- 9.25 macOS文件扩展名隐藏方式友情帮顶。安全客翻译党:macOS小技巧:文件扩展名吐槽:对机翻党真的是很鄙视。不过有想过自动化机翻然后投稿 →_→
- 9.26 一个人的安全部之大话企业数据安全保护延续上一次的整体设计之后,针对数据安全做了详细介绍,较多干货。吐槽:个人觉得干货比上一文多,当然也可能是我自己水平太低的问题。
- 9.26 火眼:《2018上半年电子邮件威胁报告》火眼的分析基于其2018年1月到6月检测的5亿多封电子邮件样本, 其中仅32%的电子邮件流量可被视为“干净”,也就是说没有或仅有极少风险的“干净”邮件,被证实发送到了用户收件箱。不过,邮件“不干净”倒也未必意味着就存在恶意企图。火眼指出,电子邮件中包藏祸心的仅占1/101。吐槽:最烦这种要邮箱才给报告的了——“不干净”邮件就有你们的一份。
- 9.27 金融行业微蜜罐系统应用思考高交互蜜罐通常模拟一个真实的或者仿真度高的系统环境,其优势是提供了真实的环境,迷惑性高,因而能够将攻击者的更多的活动和行为记录下来。缺陷也是显而易见的,这类系统容易成为攻击者的跳板,通常部署的点也不会太多,因此能够发挥的价值也就相对有限。低交互蜜罐——即微蜜罐,则是模拟服务、陷阱文件等方式,获取攻击者有限的攻击行为(通常是针对模拟的服务)。吐槽:所以欢迎使用绿盟微蜜罐
-
如题。历时四个月,多次提醒,乌克兰军方系统多服务器使用弱密码——用户名“admin”、密码“123456”。吐槽:果然安全最大的敌人是zz用户。
-
360追日团队发现毒云藤组织对中国国防、政府、科技、教育以及海事机构等重点单位和部门进行了长达11年的网络间谍活动。该组织主要关注军工、中美关系、两岸关系和海洋相关领域。恩,数字强大。
- 9.27 BLE安全入门及实战(2)配合BLE安全入门及实战(1)食用。可对蓝牙嗅探、攻击有基础的了解和入门。吐槽:IOT安全方向真的很酷啊。
-
Njrat,又称Bladabindi,该木马家族使用.NET框架编写,是一个典型的RAT类程序,通过控制端可以操作受控端的文件、进程、服务、注册表内容,也可以盗取受控端的浏览器的保存的密码信息等内容。新版的Njrat新增了更加流行的一些功能点,如勒索、压力测试(DDOS),BTC钱包采集、对抗安全工具等使用新功能。吐槽:一种都是程序员,都要加班添加新feature的感觉。
- 9.28 “绿斑”行动——持续多年的攻击“绿斑”组织的攻击以互联网暴露目标和资产为攻击入口,采用社工邮件结合漏洞进行攻击,其活跃周期可能长达十年以上。“绿斑”攻击组织主要针对中国政府部门和航空、军事、科研等相关的机构和人员进行网络攻击,试图窃取机密文件或数据。这是一组时间跨度非常漫长的攻击行动,目前可以确定该攻击组织的活跃时间超过7年,甚至可能达到11年以上。该攻击组织主要采用的手法是鱼叉式网络钓鱼攻击,即以邮件作为攻击前导,邮件附件使用有社工技巧的格式溢出文档或伪装过EXE可执行文件,进行定向投放,该组织对开源后门程序进行了大量改造,使其符合作业需要,并绕过主机防护软件。在该组织的攻击中,罕有使用0day攻击的情况,而反复使用陈旧漏洞,但其对漏洞免杀技巧的应用是熟练的,甚至是抢先的。在侵入主机后,通过加密和动态加载等技术手段,试图达成进入目标并在目标机器内长期潜伏而不被发现的效果。吐槽:安天的报告主观性比较强,但安全思考高度足够,结论看起来很爽。
- 9.28 移动互联网十年八卦文。值得一看。
-
Yahoo! Mail iOS APP应用,也就是雅虎邮箱的iOS版本,在该APP应用程序的xml文件中存在一个存储型XSS漏洞。攻击者可以利用XML特性构造任意HTML/Javascript代码嵌入邮件,在该APP用户打开邮件时,都可以实现这种任意代码渲染呈现,极端点来说,利用XML的实体扩展攻击,可以形成DoS攻击,造成APP服务崩溃。证实存在xss漏洞后,可用”GET”方法对本地APP客户端资源进行获取,获取到雅虎邮箱iOS应用的整个缓存数据,其中包括用户cookie、通讯录列表、邮件内容等等。吐槽:所以一定要打脸打的生疼才能评高星。
-
汇总贴,可看正文,目前使用较为普遍的是 Burp Suite 、 Charles 和 fiddler。
- 9.29 揭秘网络犯罪分子如何利用区块链隐藏自己基于360此前的Fbot报告,本文提出黑产利用区块链技术构建地下论坛、在线市场等案例,指出黑产利用区块链隐藏自身将会越来越普遍。吐槽:永远是道高一尺魔高一丈(魔总走在前面啊)
-
360Netlab发现一伙攻击者利用GhostDNS系统攻击了巴西地区超过 70 种、100,000 个家用路由器,通过篡改这些路由器上的配置,攻击者劫持了这些路由器的DNS解析,并进一步窃取了路由器用户在 50+ 网站上的登录凭证、银行帐号等信息。被劫持通信的网站主要涉及银行,云主机服务商等网站,其中也包括avira安全公司。
- 9.30 代码自动化扫描系统的建设(下)本质上还是一个系统设计文档,重点在于自动化系统的搭建。(可套用在诸多非安全系统上)吐槽:当然对于初创公司或初创安全团队很有借鉴指导意义


订阅:
博文 (Atom)