- 12.24 我的信息搜集之道
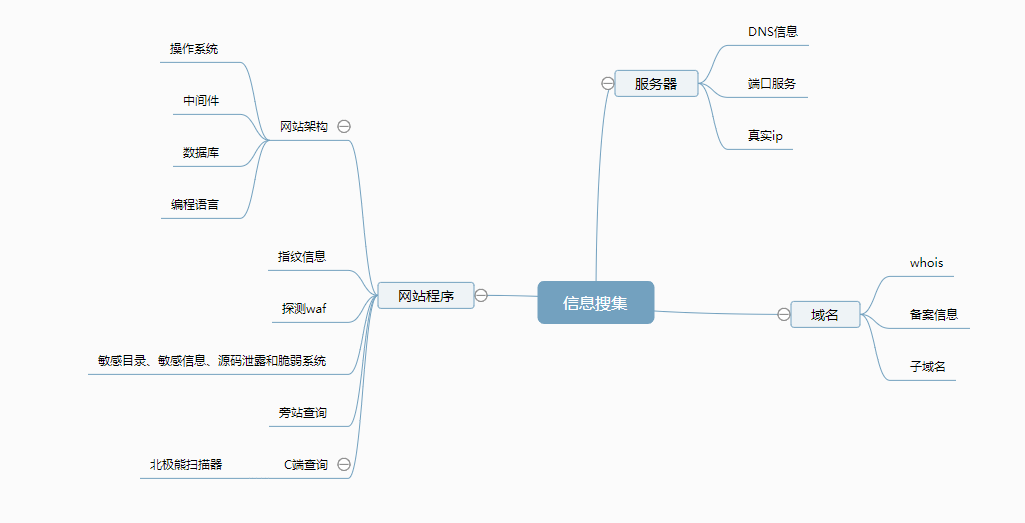 吐槽:’善用Google其实能够满足绝大部分场景’
-
- 至少伪造了98个假的媒体。
- 每个媒体都有自己的网站,社交媒体帐户和在全球发布虚假新闻的网页。
- 许多虚假媒体还创建了移动应用程序。吐槽:看看’国家队’,玩的就是比你好。
- 12.25 业务驱动安全:安全人员应当了解的7个业务指标安全人员如何用业务说话:
- 运营生产率
- 客户忠诚度和保留率
- 毛利率
- 每过程工作时间
- 客户流失率
- 净推荐值
- 客户转化率吐槽:各个业务指标中,安全成本占多少、产出占多少也是很难的一个计算过程。
- 12.25 借助虚假海啸警报传播的恶意软件针对日本民众发送虚假的海啸预警邮件,诱骗人们点击下载木马——之前是Smoke Loader,11月底更换为AZORult,均是在俄罗斯地下论坛销售的木马。幕后黑手可能正在谋划另一波攻击。吐槽:所以已经感知到了为什么不能处置?还是担心处置会带来更大的变化?那么威胁感知能做什么呢?
- 12.26 商业公司以制作病毒为主业,已有数十万台电脑被感染火绒安全团队发现某商业公司制作的流量劫持病毒”FakeExtent”(产品名为”天馨气象”),正通过”WIN7之家”等下载站中的多款激活工具大范围传播。该病毒入侵电脑后,会释放多个恶意插件,篡改系统配置、劫持流量。吐槽:黑产企业化 or 企业黑化 ?
- 12.27 如何远程利用PHP绕过Filter以及WAF规则在最近的3篇文章中,主要关注的是如何绕过WAF规则集,最终获得远程命令执行权限。在本文中,分享如何利用PHP绕过过滤器(filter)、输入限制以及WAF规则,最终实现远程代码执行。具体的突破、防御策略演进可通读全文,推荐阅读吐槽:总的来看就是利用了php的语言特性绕过WAF,惊艳度不如无字符payload。
-
一款专为安全专家设计的自动化渗透测试框架,可在渗透测试过程中帮助研究人员完成漏洞的枚举和扫描任务github地址:Sn1per吐槽:好不好用,用了才知道。我不用。
-
洗钱的目的是将黑钱转化为正常的钱,使得黑钱难以被追回。
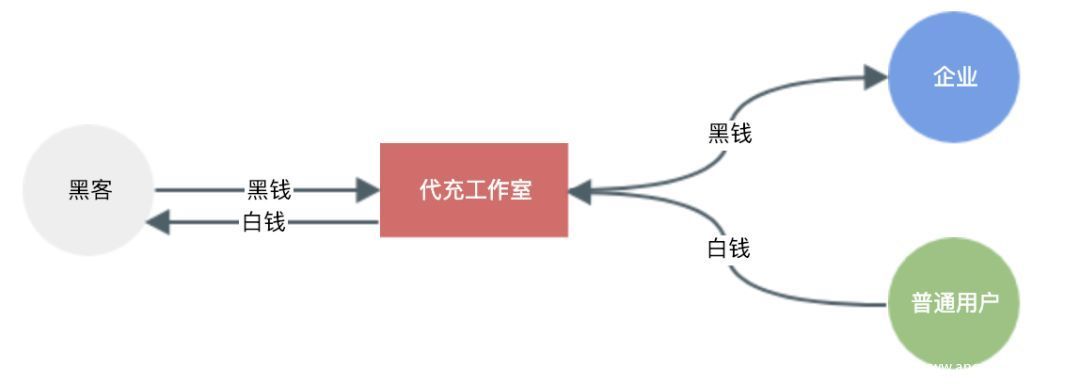 吐槽:所以直播平台、游戏平台、代充平台等,洗钱的嫌疑尤其之重;更早前好像是电影是洗钱平台?
-
主要还是软广,sentinelone团队可以从一个POC入手,检测到整个攻击流程(不是流量好么?),流程中所用到的工具、代码、资源均可以还原给客户做追踪和防御。吐槽:已经无法相信当前的翻译质量了。
-
近期绿盟伏影实验室威胁被动感知系统再次捕获到利用ADB接口进行传播的具有DDoS功能的僵尸网络。经过样本分析人员研究发现,该僵尸网络家族是Mirai的又一新变种(作者命名为Darks),并且与年初的挖矿样本扫描行为部分具有高度相似性。不同的是年初的样本功能为挖矿,而当前样本功能为DDOS,推测与最近一段时间虚拟货币行业不景气有关。吐槽:经济下行,连黑产都不好过了啊。
-
F-Secure(从钓鱼邮件层面)监测到了一波针对法国工控行业的网络钓鱼攻击活动,攻击目标涉及法国的化学制造、航空、汽车、银行、工业软件提供商和IT服务提供商等多个行业专门机构。吐槽:一看威胁情报图就是用了vt的graph
- 12.28 网络空间测绘系列——2018年摄像头安全报告详细介绍了当前摄像头安全方方面面的问题:覆盖情况、暴露情况、漏洞情况、产业分析等等。推荐下载阅读。吐槽:这种报告才是真正有意义的总结报告。
- 12.28 密码学幼稚园 | 密码朋克的社会实验(二)在密码学中也有类似的三板斧,对于科普读者来说,无论是希望理解HTTPS、暗网,还是比特币等密码学应用,其实只需要理解三个概念:
- 单向散列(Hash)
- 对称加密
- 非对称加密吐槽:说当然显得很容易,且市面上运用也很简便,但实质的密码安全却是所知安全届最学术前沿的;好像学术前沿基本都是跟数学挂钩?
- 12.28 个税APP有木马 上线1天发现62例360烽火实验室研究团队发现“个人所得税App”被恶意广告木马盯上,12月27号上线一天,就检测到62例伪装木马样本吐槽:啥火我’装’啥。
- 12.29 浅谈读取USB键盘流量的隐藏数据技巧文章介绍了在usb流量中隐藏信息的一种方式——额~~~ 脑洞有点大。吐槽:’不就是手工按了 5 0 4 b 0 3 0 4 的按键么?这和隐藏数据有啥关系,就一道脑洞打开的隐写题目而已。’
- 12.30 HTTPS劫匪木马卷土重来,盯上新闻娱乐购物网站近期360互联网安全中心监测到一款专门劫持HTTPS的木马再次开始活跃。在2017年,我们就曾曝光过该病毒团伙,在那之后该团伙确实有所收敛,谁知最近他们重出江湖,又开始大肆传播——HTTPS劫匪木马的主控域名之一erhaojie[.]com,在近期的域名请求次数单日峰值已超过190万次。吐槽:微博引流;京东推广。
- 12.31 使用radare2逆向iOS Swift应用程序项目地址:iGoat-Swift主要就是介绍了如何通过iGoat对Swift应用进行逆向,也可以用来发现一些漏洞啥的。吐槽:这个机翻看的真难受。
-
趨勢科技在Google Play商店上偵測到15個會進行點擊廣告詐騙的桌布應用程式——一些壁纸类应用。吐槽:出海发家致富啊
-
近期的一项安全研究表明,攻击者可以将智能灯泡的灯光作为通信信道,然后利用这条通信信道来窃取被入侵设备中的敏感数据。吐槽:实用性较差,想象力充足;另,证明了IOT安全的薄弱。
-
基于这些重大APT攻击事件的危害程度、攻击频度、攻击技术等,评选出2018年全球十大APT攻击事件:
- 韩国平昌冬奥会APT攻击事件
- VPNFilter:针对乌克兰IOT设备的恶意代码攻击事件
- APT28针对欧洲、北美地区的一系列定向攻击事件
- 蓝宝菇APT组织针对中国的一系列定向攻击事件
- 海莲花APT组织针对我国和东南亚地区的定向攻击事件
- 蔓灵花APT组织针对中国、巴基斯坦的一系列定向攻击事件
- APT38针对全球范围金融机构的攻击事件
- 疑似DarkHotel APT组织利用多个IE 0day“双杀”漏洞的定向攻击事件
- 疑似APT33使用Shamoon V3针对中东地区能源企业的定向攻击事件
- Slingshot:一个复杂的网络间谍活动吐槽:大数字的总结报告;居然不是从0开始?
-
总结报告,可以看看。
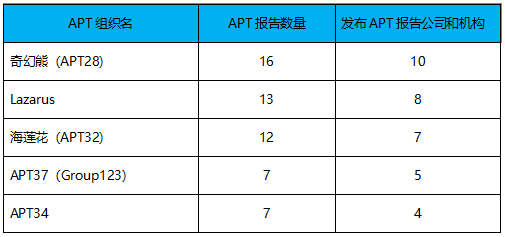 吐槽:从行文上就没有数字高端。
-
深信服安全团队捕获到一个新型垃圾邮件——Neutrino属于Kasidet家族,此次病毒通过伪装成“发票到期”的电子邮件并且带有密码保护的附件进行传播,带有密码保护的电子邮件可能会给人一种安全感。吐槽:主要还是别乱点邮件和文档。
-
本报告是360威胁情报中心基于收集的公开威胁情报和内部产生的威胁情报数据,对2018年全年高级持续性威胁相关研究的总结报告,主要观点有:
- 网络间谍活动变得更加普遍化,这对高级持续性威胁活动的持续跟踪带来一些挑战。我们需要更加明确的区分和识别高级持续性威胁攻击,以及能够明确来源归属的攻击组织。而对于不能明确归属的APT威胁,需要依赖于持续的威胁跟踪和更多的数据证据佐证。
- APT威胁的归属问题正在变得更加明显,其原因可能包括攻击者不断变化的攻击武器和使用更加匿名化的控制基础设施,以及引入的false flag或刻意模仿的攻击战术技术,一些成熟而完善的公开渗透工具给攻击者带来了更好的选择。
- 2018年,360公开披露了两个新的针对中国境内的APT组织,以及多个针对中国境内频繁的APT威胁活动,可以看到随着我国在国际形势中的日益发展,地缘政治、外交形势等立场下高级持续性威胁将变得更加严峻。
- 2018年多次曝光的在野0 day攻击的发现,展现了APT攻击者的技术能力储备和提升,威胁的攻击和防御变得更加白热化,APT威胁的防御和响应的时效性变得尤为重要。
- 威胁攻击者也在发掘一些新的攻击方式,也包括使用了部分“陈旧而古老”的技术特性,绕过或逃避威胁检测机制从而实施攻击,结合目标人员的安全意识弱点往往也能够取得不错的攻击效果。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2019年1月3日星期四
2018年9月12日星期三
当前主要工作是做一些流量黑产方面的研究,所以就近整理一下相关的基础技术知识。
一般来说,从业者会通过各种各样的方式制造黑色或低廉流量,流量往往是最容易变现的,
360在流量黑产方面有两篇较为出名的报告:
威胁猎人也有关于流量黑产的总结报告:
360通过监控色情软件产生的异常流量对其背后巨大的流量黑产进行了深入探究:整个产业链从开发到分发再到变现,参与者呈规模化、体系化、集团化,黑产对抗之激烈,此处体现尤为明显。
流量黑产的一些恶意代码相关技术以后再谈,这篇主要讲一些基础的东西。
移动互联网阶段,移动端流量价值越来越高,也促使了流量黑产大量涌入移动互联网;早期黑产大多通过模拟器产生流量进行变现——诸如下载推广、注册、抢红包等,导致开发者们在开发之初就要头疼识别模拟器的问题。
最早的识别方案简单粗暴:
- 通过判断IMEI是否全部为0000000000格式
- 判断手机号是否为155552*
- 判断电池电量是否永远是50%
- 判断Build中的一些模拟器特征值
这些往往也是恶意代码早期最常用来对抗模拟器逆向分析的方法;实践证明黑产在对抗上往往会走在前列,譬如到了后期,黑产对于手机是否连接usb线、是否有sim卡等都有严格的限制,就是为了对抗逆向分析。所以多向黑产的同胞们学习往往是有很大好处的。
那么到了对抗后期,黑产也知道了这些简单粗暴的识别方法了,在其模拟器上往往通过修改ROM,构造各种符合真实设备特性的数据返回给采集APP,以假乱真。
比如,有的会直接通过IMEI的生成算法(IMEI最后一位为校验位,需要计算生成),构造相关IMEI:


这种IMEI一般开发者无法辨别真假,因为黑产往往会配合提供足以乱真的设备品牌、型号、sim卡序列号等信息;总之,目的就是你要啥我给啥,但你想要真实设备信息——抱歉,这个真没有。


当然,app开发者们也有对抗方法:
- 匹配Qemu的一些特征文件:/system/lib/ttVM-prop、/system/lib/nox-prop等
- 通过获取cpu信息,将x86的给过滤掉(真机一般都是基于ARM)
其中,值得一提的就是通过识别CPU架构是否为ARM来鉴别模拟器,其原理参考CacheEmulatorChecker:
ARM和X86架构的不同 —— ARM将指令和数据分开存储,而x86则只有一块缓存;所以在X86上可以做到的指令覆盖在ARM上无法实现,利用这种差异,即可完成对ARM架构和X86架构的区分,进而识别模拟器。
具体代码如下:
void (*asmcheck)(void);
int detect() {
    char code[] =
        "\xF0\x41\x2D\xE9"
        "\x00\x70\xA0\xE3"
        "\x0F\x80\xA0\xE1"
        "\x00\x40\xA0\xE3"
        "\x01\x70\x87\xE2"
        "\x00\x50\x98\xE5"
        "\x01\x40\x84\xE2"
        "\x0F\x80\xA0\xE1"
        ...
        "\xF0\x81\xBD\xE8";

    void *exec = mmap(NULL, (size_t) getpagesize(), PROT, MAP_ANONYMOUS | MAP_SHARED, -1, (off_t) 0);
    memcpy(exec, code, sizeof(code) + 1);
    asmcheck = (void *) exec;
    asmcheck();
    __asm __volatile (
    "mov %0,r0 \n"
    :"=r"(a)
    );
    munmap(exec, getpagesize());
    return a;
}
具体详解可以阅读源项目进行学习。该方法目前在64位机上存在兼容性问题,望谨慎使用。
以上。
订阅:
博文 (Atom)