-
google play ‘惊现’伪装为正常应用的间谍软件。吐槽:正如业内大佬所说,当前Android生态已无恶意代码技术可言。
-
本文从商业银行数据保护困境入手,阐述了商业银行数据保护的建设思路和步骤——商业银行数据保护是一个系统工程,需要多方面的协调与配合,既涉及到组织架构的调整,也有技术手段的增加,管理策略补充,更需要长期的进行人员教育与培训。吐槽:甲方安全建设更注重体系;乙方安全则主打某一点
-
FortiAppMonitor是Fortinet开发和发布的一款免费软件,旨在监控macOS上程序的行为:
- 使用命令行参数和进程退出监视进程执行;
- 监视所有常见的文件系统事件,包括文件打开,读取,写入,删除和重命名操作;
- 监视IPv4和IPv6协议的网络活动,包括UDP,TCP,DNS查询和响应以及ICMP;
- 监视.dylib加载事件;
- 监控KEXT装载和卸载事件。吐槽:监控但无法阻断?感觉还是得虚拟机?
- 1.5 2018年IoT那些事儿年报性质的报告,从IoT的发展现状、IoT攻击的常见设备、IoT攻击的主要地区和IoT恶意软件的传播方式等方面进行介绍,可以看看了解一下数据情况。
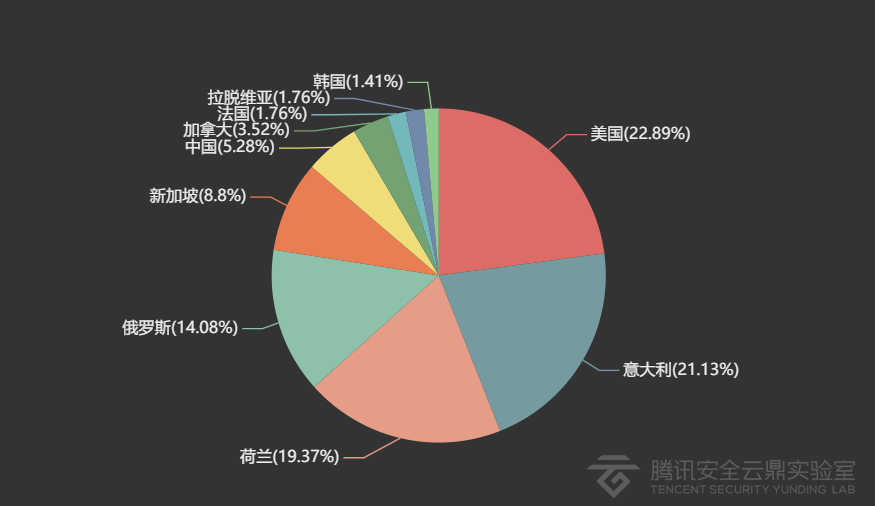 吐槽:软广~ 听风威胁感知平台,做全球蜜罐部署,有钱真好~~
- 1.5 2018年12月勒索病毒疫情分析针对服务器的勒索病毒攻击依然是当下勒索病毒的一个主要方向,企业需要加强自身的信息安全管理能力——尤其是弱口令、漏洞、文件共享和远程桌面的管理,以应对勒索病毒的威胁,在此我们给各位管理员一些建议:
- 多台机器,不要使用相同的账号和口令
- 登录口令要有足够的长度和复杂性,并定期更换登录口令
- 重要资料的共享文件夹应设置访问权限控制,并进行定期备份
- 定期检测系统和软件中的安全漏洞,及时打上补丁。
- 定期到服务器检查是否存在异常。查看范围包括:
- 是否有新增账户
- Guest是否被启用
- windows系统日志是否存在异常
- 杀毒软件是否存在异常拦截情况
吐槽:勒索病毒很高效的关键在于:破坏的是关键生产环境,相对于生产环境被破坏带来的损失,勒索钱财仅仅九牛一毛。以此反思,安全业务评估标准应该以此为参考,防护效果与生产环境挂钩才好。
-
探测了一下AMSI(AV软件)的规则,然后开脑洞寻求绕过规则的方法。吐槽:分分钟又被杀软给搞死。
-
本文是基于CVE-2016-1758、CVE-2016-1828来讨论一下macOS下的内核提权技术。吐槽:大佬大佬,16年的洞都可以用起来。
-
从2018年11月中旬开始,NRSMiner挖矿恶意软件的最新版本正在亚洲积极传播,它利用EternalBlue漏洞在本地网络中进行传播。文章分析了最新版的更新点和应对方案。吐槽:有利益就有投入,更新换代还是很厉害的。
- 1.8 乙方视角的安全防御15年文章有点高屋建瓴的味道,可以看看,引发一下自己的思考。纵观十多年,信息安全从默默无闻上升到国家战略,这是整个信息化技术的普及和推动社会进步的必然选择,面对我们所生存的社会越来越多的依赖信息技术,越需要信息安全保护和更多的人参与和贡献。安全防护的工作也要紧跟时代,与时俱进,才能主动适应信息安全防御新常态下的新要求。吐槽:从个人到国家,安全均十分重要,而安全的缺失所带来的危害则完全不同。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2019年1月8日星期二

2019年1月3日星期四
- 12.24 我的信息搜集之道
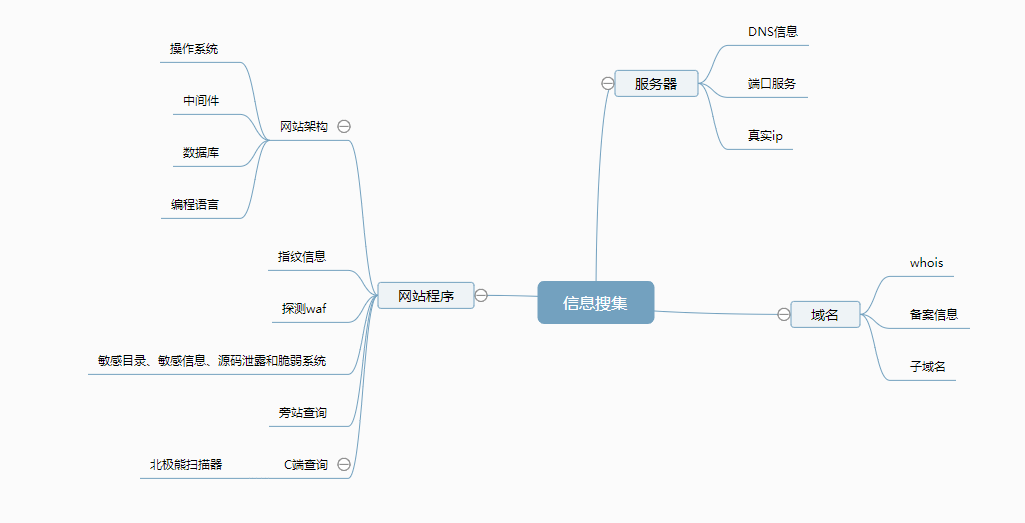 吐槽:’善用Google其实能够满足绝大部分场景’
-
- 至少伪造了98个假的媒体。
- 每个媒体都有自己的网站,社交媒体帐户和在全球发布虚假新闻的网页。
- 许多虚假媒体还创建了移动应用程序。吐槽:看看’国家队’,玩的就是比你好。
- 12.25 业务驱动安全:安全人员应当了解的7个业务指标安全人员如何用业务说话:
- 运营生产率
- 客户忠诚度和保留率
- 毛利率
- 每过程工作时间
- 客户流失率
- 净推荐值
- 客户转化率吐槽:各个业务指标中,安全成本占多少、产出占多少也是很难的一个计算过程。
- 12.25 借助虚假海啸警报传播的恶意软件针对日本民众发送虚假的海啸预警邮件,诱骗人们点击下载木马——之前是Smoke Loader,11月底更换为AZORult,均是在俄罗斯地下论坛销售的木马。幕后黑手可能正在谋划另一波攻击。吐槽:所以已经感知到了为什么不能处置?还是担心处置会带来更大的变化?那么威胁感知能做什么呢?
- 12.26 商业公司以制作病毒为主业,已有数十万台电脑被感染火绒安全团队发现某商业公司制作的流量劫持病毒”FakeExtent”(产品名为”天馨气象”),正通过”WIN7之家”等下载站中的多款激活工具大范围传播。该病毒入侵电脑后,会释放多个恶意插件,篡改系统配置、劫持流量。吐槽:黑产企业化 or 企业黑化 ?
- 12.27 如何远程利用PHP绕过Filter以及WAF规则在最近的3篇文章中,主要关注的是如何绕过WAF规则集,最终获得远程命令执行权限。在本文中,分享如何利用PHP绕过过滤器(filter)、输入限制以及WAF规则,最终实现远程代码执行。具体的突破、防御策略演进可通读全文,推荐阅读吐槽:总的来看就是利用了php的语言特性绕过WAF,惊艳度不如无字符payload。
-
一款专为安全专家设计的自动化渗透测试框架,可在渗透测试过程中帮助研究人员完成漏洞的枚举和扫描任务github地址:Sn1per吐槽:好不好用,用了才知道。我不用。
-
洗钱的目的是将黑钱转化为正常的钱,使得黑钱难以被追回。
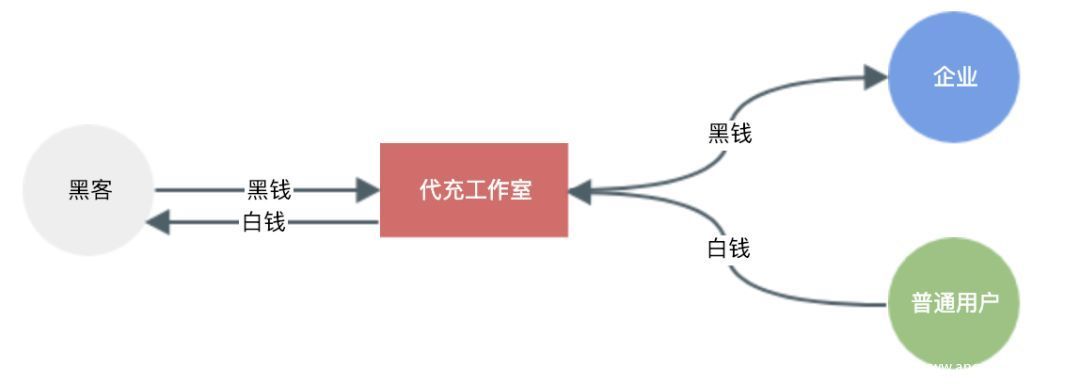 吐槽:所以直播平台、游戏平台、代充平台等,洗钱的嫌疑尤其之重;更早前好像是电影是洗钱平台?
-
主要还是软广,sentinelone团队可以从一个POC入手,检测到整个攻击流程(不是流量好么?),流程中所用到的工具、代码、资源均可以还原给客户做追踪和防御。吐槽:已经无法相信当前的翻译质量了。
-
近期绿盟伏影实验室威胁被动感知系统再次捕获到利用ADB接口进行传播的具有DDoS功能的僵尸网络。经过样本分析人员研究发现,该僵尸网络家族是Mirai的又一新变种(作者命名为Darks),并且与年初的挖矿样本扫描行为部分具有高度相似性。不同的是年初的样本功能为挖矿,而当前样本功能为DDOS,推测与最近一段时间虚拟货币行业不景气有关。吐槽:经济下行,连黑产都不好过了啊。
-
F-Secure(从钓鱼邮件层面)监测到了一波针对法国工控行业的网络钓鱼攻击活动,攻击目标涉及法国的化学制造、航空、汽车、银行、工业软件提供商和IT服务提供商等多个行业专门机构。吐槽:一看威胁情报图就是用了vt的graph
- 12.28 网络空间测绘系列——2018年摄像头安全报告详细介绍了当前摄像头安全方方面面的问题:覆盖情况、暴露情况、漏洞情况、产业分析等等。推荐下载阅读。吐槽:这种报告才是真正有意义的总结报告。
- 12.28 密码学幼稚园 | 密码朋克的社会实验(二)在密码学中也有类似的三板斧,对于科普读者来说,无论是希望理解HTTPS、暗网,还是比特币等密码学应用,其实只需要理解三个概念:
- 单向散列(Hash)
- 对称加密
- 非对称加密吐槽:说当然显得很容易,且市面上运用也很简便,但实质的密码安全却是所知安全届最学术前沿的;好像学术前沿基本都是跟数学挂钩?
- 12.28 个税APP有木马 上线1天发现62例360烽火实验室研究团队发现“个人所得税App”被恶意广告木马盯上,12月27号上线一天,就检测到62例伪装木马样本吐槽:啥火我’装’啥。
- 12.29 浅谈读取USB键盘流量的隐藏数据技巧文章介绍了在usb流量中隐藏信息的一种方式——额~~~ 脑洞有点大。吐槽:’不就是手工按了 5 0 4 b 0 3 0 4 的按键么?这和隐藏数据有啥关系,就一道脑洞打开的隐写题目而已。’
- 12.30 HTTPS劫匪木马卷土重来,盯上新闻娱乐购物网站近期360互联网安全中心监测到一款专门劫持HTTPS的木马再次开始活跃。在2017年,我们就曾曝光过该病毒团伙,在那之后该团伙确实有所收敛,谁知最近他们重出江湖,又开始大肆传播——HTTPS劫匪木马的主控域名之一erhaojie[.]com,在近期的域名请求次数单日峰值已超过190万次。吐槽:微博引流;京东推广。
- 12.31 使用radare2逆向iOS Swift应用程序项目地址:iGoat-Swift主要就是介绍了如何通过iGoat对Swift应用进行逆向,也可以用来发现一些漏洞啥的。吐槽:这个机翻看的真难受。
-
趨勢科技在Google Play商店上偵測到15個會進行點擊廣告詐騙的桌布應用程式——一些壁纸类应用。吐槽:出海发家致富啊
-
近期的一项安全研究表明,攻击者可以将智能灯泡的灯光作为通信信道,然后利用这条通信信道来窃取被入侵设备中的敏感数据。吐槽:实用性较差,想象力充足;另,证明了IOT安全的薄弱。
-
基于这些重大APT攻击事件的危害程度、攻击频度、攻击技术等,评选出2018年全球十大APT攻击事件:
- 韩国平昌冬奥会APT攻击事件
- VPNFilter:针对乌克兰IOT设备的恶意代码攻击事件
- APT28针对欧洲、北美地区的一系列定向攻击事件
- 蓝宝菇APT组织针对中国的一系列定向攻击事件
- 海莲花APT组织针对我国和东南亚地区的定向攻击事件
- 蔓灵花APT组织针对中国、巴基斯坦的一系列定向攻击事件
- APT38针对全球范围金融机构的攻击事件
- 疑似DarkHotel APT组织利用多个IE 0day“双杀”漏洞的定向攻击事件
- 疑似APT33使用Shamoon V3针对中东地区能源企业的定向攻击事件
- Slingshot:一个复杂的网络间谍活动吐槽:大数字的总结报告;居然不是从0开始?
-
总结报告,可以看看。
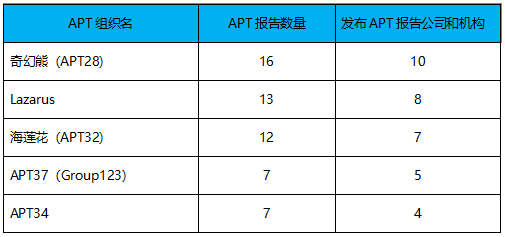 吐槽:从行文上就没有数字高端。
-
深信服安全团队捕获到一个新型垃圾邮件——Neutrino属于Kasidet家族,此次病毒通过伪装成“发票到期”的电子邮件并且带有密码保护的附件进行传播,带有密码保护的电子邮件可能会给人一种安全感。吐槽:主要还是别乱点邮件和文档。
-
本报告是360威胁情报中心基于收集的公开威胁情报和内部产生的威胁情报数据,对2018年全年高级持续性威胁相关研究的总结报告,主要观点有:
- 网络间谍活动变得更加普遍化,这对高级持续性威胁活动的持续跟踪带来一些挑战。我们需要更加明确的区分和识别高级持续性威胁攻击,以及能够明确来源归属的攻击组织。而对于不能明确归属的APT威胁,需要依赖于持续的威胁跟踪和更多的数据证据佐证。
- APT威胁的归属问题正在变得更加明显,其原因可能包括攻击者不断变化的攻击武器和使用更加匿名化的控制基础设施,以及引入的false flag或刻意模仿的攻击战术技术,一些成熟而完善的公开渗透工具给攻击者带来了更好的选择。
- 2018年,360公开披露了两个新的针对中国境内的APT组织,以及多个针对中国境内频繁的APT威胁活动,可以看到随着我国在国际形势中的日益发展,地缘政治、外交形势等立场下高级持续性威胁将变得更加严峻。
- 2018年多次曝光的在野0 day攻击的发现,展现了APT攻击者的技术能力储备和提升,威胁的攻击和防御变得更加白热化,APT威胁的防御和响应的时效性变得尤为重要。
- 威胁攻击者也在发掘一些新的攻击方式,也包括使用了部分“陈旧而古老”的技术特性,绕过或逃避威胁检测机制从而实施攻击,结合目标人员的安全意识弱点往往也能够取得不错的攻击效果。
2018年12月27日星期四
-
金融科技时代下的商业银行智能安全体系建设在杭州顺利举办。来自江苏银行、宁波银行、泰隆银行、杭州银行、浙商银行、中国银行、浙江省农信等多家商业银行界的安全专家参会并就自身实践进行了探讨。攻击欺诈以解决攻防不对成问题(看不懂的安全)吐槽:甲方安全,尤其是金融安全有很强的业务属性且全面。
-
安全设计视角解读 BeyondCorp 项目——BeyondCorp实际上是抛弃了对本地内网的信任,进而提出了一个新的方案,取代基于网络边界构筑安全体系的传统做法。用户需:
- 使用由公司提供的“受管理设备”;
- 通过用户身份认证;
- 且符合“访问控制引擎”中的策略要求;
- 通过专门的“访问代理”,不可绕过。服务端需:
- 准确识别设备,每台设备颁发唯一数字证书,通过“设备库存数据库”维护设备清单;
- 准确识别用户,每个用户分配唯一身份ID,通过“用户/组数据库”维护用户身份清单;
- 通过面向互联网的访问代理提供内部应用(每个应用都分配域名)和工作流;
- 实现基于已知设备和用户的访问控制,并动态更新设备和用户信息。
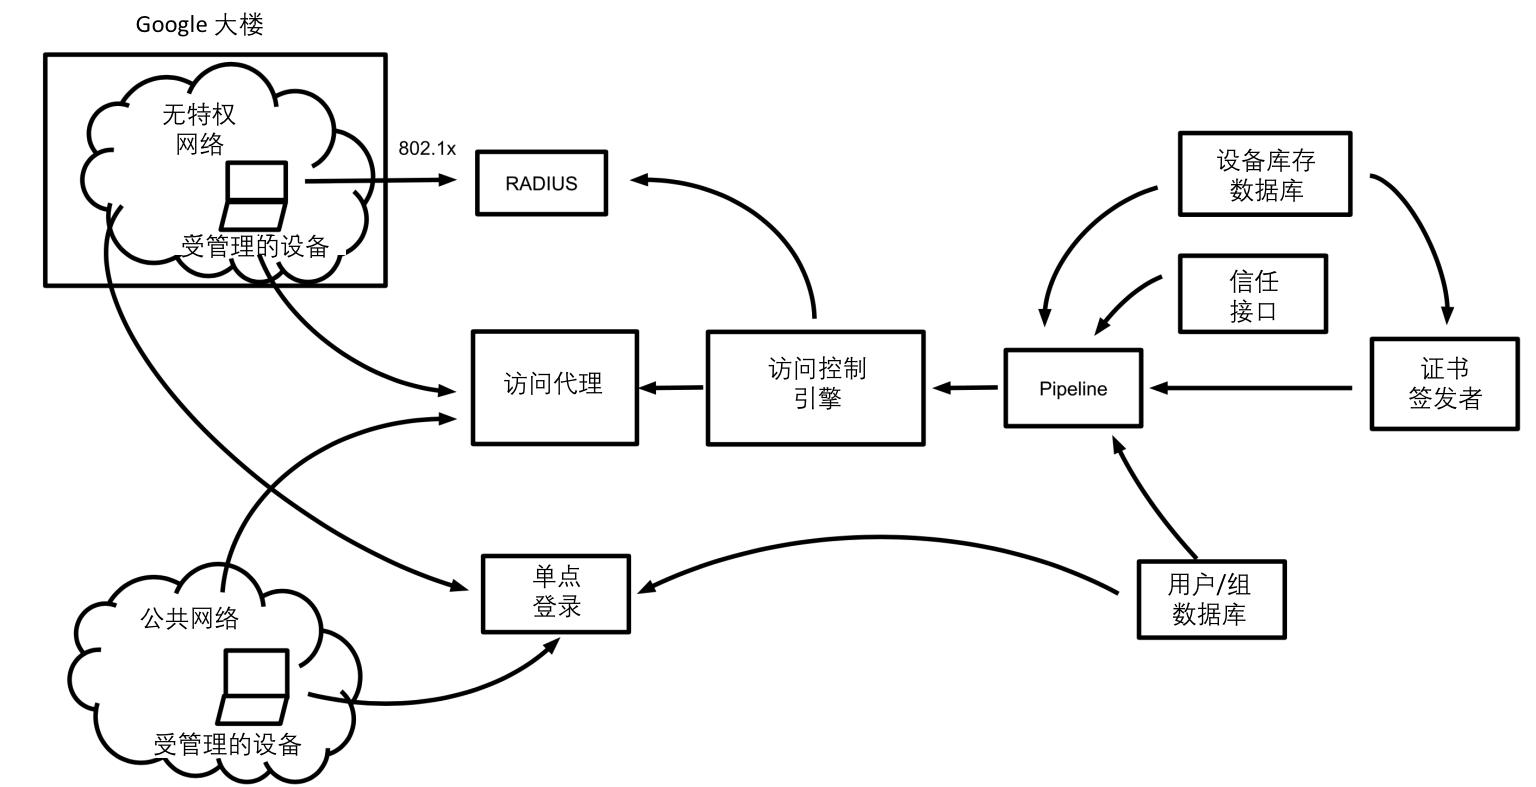 吐槽:Google虽然安全做的不那么好(效果),但是安全架构设计做的贼好,值得学习
- 12.18 白话物联网安全(三):IoT设备的安全防御白话物联网安全系列文章
- (一)什么是物联网的信息安全?
-
从三个方向去谈了IoT设备的安全,物理,近场和远程,现在市面上的安全设备,针对IoT的防御很多都只是把IoT上的承载的功能系统作为纯互联网设备进行防御(而且缺乏大量规则库),面对近场和物理的防御,现阶段没有一个好的解决办法.吐槽:物理安全永远是难点
- 12.18 一场精心策划的针对驱动人生公司的定向攻击活动分析该次攻击是一次精心准备的针对驱动人生公司的定向攻击活动,攻击者掌握了众多该公司的相关内部信息,如驱动人生公司内部人员的姓名、职位信息;跳板机的帐号密码(未知渠道泄漏);升级服务器配置策略;甚至包括公司的团建计划。攻击者在内网潜伏长达1个月后,在驱动人生公司相关技术人员出国团建时,发起攻击行动:修改配置文件,下发木马程序。吐槽:本质上还是相信驱动不会做这么蠢的事,但是内网被渗透这么久还没发现,也是想想就恐怖。
- 12.19 如何应用风险管理框架(RMF)RMF描述了保护、授权和管理IT系统所必须遵循的过程:
- 信息系统分类
- 安全控制选择
- 安全控制措施实现
- 安全控制措施评估
- 信息系统授权
- 安全控制监视吐槽:安全标准适用于企业、政府。
- 12.19 初探Powershell与AMSI检测对抗技术AMSI(Antimalware Scan Interface)反恶意软件扫描接口,可以用来检测并禁用powershell攻击命令。文中做了很多攻防测试,最终给了安全建议,可以看看。
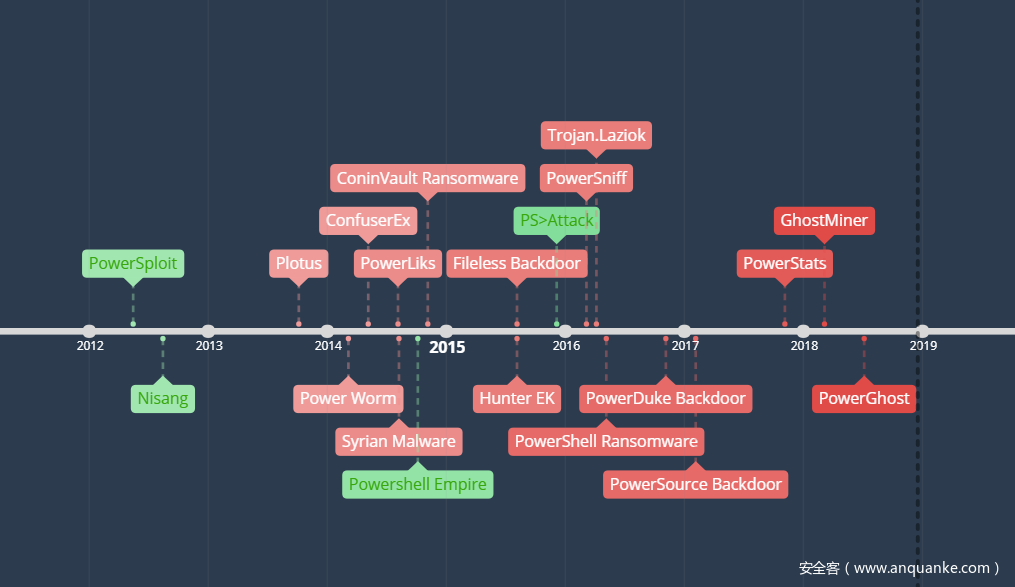 吐槽:攻防对抗真心无法枚举完。
-
McAfee发现了一个疑似Lazarus组织的APT攻击——此次黑客攻击活动被称为“神枪手(Sharpshooter)”行动,在短短两个月(2018年10月和11月)的时间内影响了全球至少87个实体组织,主要目标位于美国。该行动其他目标行业包括金融、政府、医疗保健、电信部门等。吐槽:国家与国家之间的对抗……
- 12.20 SamSam作者又出来浪了SamSam勒索病毒作为最活跃的勒索病毒之一,在2015-2018年期间,造成了至少3000万美元的社会损失,据调查这款勒索软件至少勒索了价值一千万美元以上的比特币,此前SamSam勒索病毒的两位作者已经被FBI指控,分别为现居住在伊朗的27岁的Mohammad Mehdi Shah Mansour和34岁的Faramarz Shahi Savandi。吐槽:根据钱包地址定位犯罪团伙
- 12.20 密码朋克的社会实验(一):开灯看暗网文章描述了暗网的诞生和访问模式,可作为科普文看看。
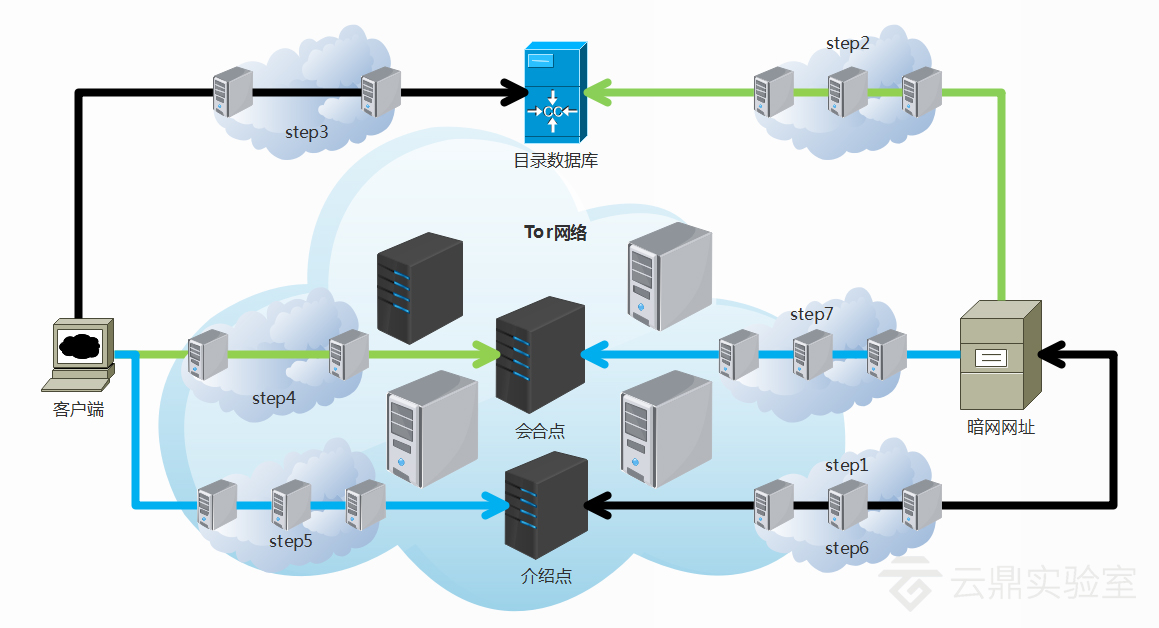 吐槽:VPN的解释图我真的服了。
- 12.20 揭秘勒索界“海王”是如何横扫中国的深信服EDR安全团队,综合了2018年一整年的数据(感染案例,实际数据会更多),得出这位最终的勒索届年度海王为:GandCrab勒索病毒,中文外号咸水国巨蟹。
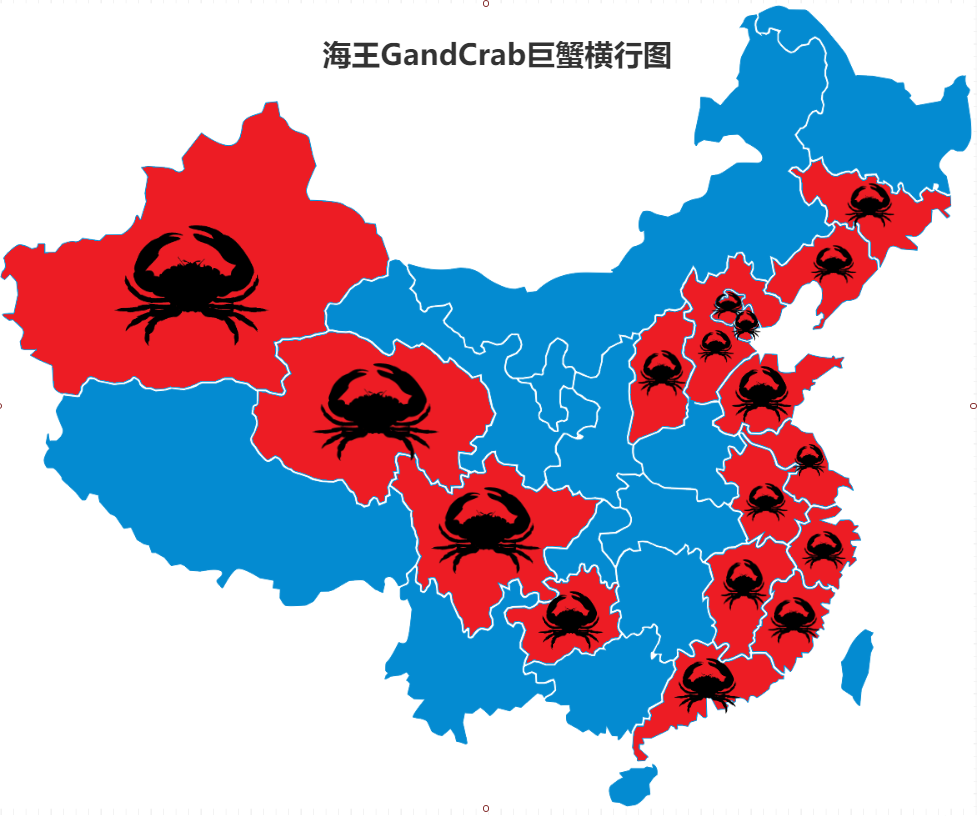 吐槽:只谈覆盖面,不谈感染量,这个图……
-
疑似欧盟网络通信被中国监控,多年。吐槽:恩,没啥证据。期待爆料。
- 12.21 还在用工具激活系统?小心被当做矿机!深信服EDR安全团队捕获到一个伪装成激活软件WindowsLoader的病毒样本。经分析,该样本并没有激活功能,其主要功能是安装广告软件以及挖矿程序。吐槽:激活软件、网赚工具,只要是可传播的,第三方论坛,应该基本都沦陷了。
- 12.21 商业公司以制作病毒为主业 已有数十万台电脑被感染火绒安全团队发现某商业公司制作的流量劫持病毒”FakeExtent”(产品名为”天馨气象”),正通过”WIN7之家”等下载站中的多款激活工具大范围传播。该病毒入侵电脑后,会释放多个恶意插件,篡改系统配置、劫持流量。 通过”火绒威胁情报系统”监测和评估,已有数十万台电脑被该病毒感染。吐槽:早前浏览器也是网址劫持,PC端的流量战真的厉害啦。
- 12.21 iOS URL Schemes与漏洞的碰撞组合iOS上不限制对schemes名称的命名,但同一个设备上仅支持一个URL Schemes,iOS系统判定URL Schemes优先级顺序与 Bundle ID 有关(一个 Bundle ID 对应一个应用),如果有人精心伪造 Bundle ID,iOS 就会调用恶意 App 的 URL Schemes 去接收相应的 URL Schemes 请求,这就导致了可以被劫持。吐槽:劫持虽然简单,利用却很难。
-
BabySploit是一款由Python编写的渗透测试框架。该框架旨在帮助初学者轻松的学习并掌握其它更为复杂强大的渗透测试框架,如Metasploit。项目地址:BabySploit吐槽:集成平台越来越多,但实用工具却没见多少增长
- 12.24 揭秘“驱魔”家族:全国最大的暗刷僵尸网络上线了“驱魔”病毒家族传播渠道多样,传播周期较长,从我们的监控数据分析看,其高峰时期全网感染用户预估累计超过500万,一直属于境内近年活跃僵尸网络中的佼佼者。早期变种利用系统服务、系统驱动劫持等方式实现常驻隐蔽,后续大多借助”流氓软件”外壳寄生实现注入系统进程,通过多层解密和内存加载释放和傀儡进程注入来躲避安全软件查杀,并且暗刷配置和暗刷插件都是云端配置,控制灵活、扩展性和兼容性好。从其最新变种分析中,已发现主页劫持插件和针对天猫、斗鱼、搜狗、虎扑APP、zaker、百度糯米、秒针广告、凹凸租车、hao123导航等站点的暗刷插件超过70+,支持劫持国内主流浏览器,并且可模拟PC、iOS和Android等多系统平台流量。吐槽:构建僵尸网络只是第一步,如何变现才是核心。目前来看,PC端变现手段依然集中在广告劫持方面,向挖矿转化的不太多。(可持续问题?算力问题?)
-
360安全大脑提供的网络监控数据和360网络安全研究院提供的数据显示,此前曾大范围影响国内网络的HTTPS劫匪木马再次活跃传播,单日攻击高达190万次,多家新闻、娱乐甚至购物网站遭殃。木马通过导入虚假证书进行中间人攻击的方式突破HTTPS加密连接,用“移花接木”的方式篡改各大网站的广告内容和指向链接,利用用户对大型网站的信任心理获利。吐槽:又是色情传播,大众还没吃够亏? 另外劫持还会引流到微博、头条?背后的利益链居然不做一下分析。
订阅:
博文 (Atom)