- 10.24 针对医疗行业的5大攻击手段医疗行业对电子病历和联网医疗设备的依赖越来越深,未来几年医疗行业数据泄露问题可能变得更加严重。
- 数据泄露
- 勒索软件
- 社会工程
- DDoS
- 内部人威胁吐槽:很好奇有没有一种通用的解决方案,可以保证传统产业在接入互联网时做到基础安全?
-
2017年9月以来利用Zombieboy发起的多轮攻击来源为同一团伙,该团伙通过不断更新C2地址作为NSA攻击后Payload下发地址,同时使用注册的二级C2域名进行自建矿池挖矿门罗币,同时在中招机器植入RAT木马,搜集用户敏感信息上传至木马服务器,基于以上特点腾讯御见威胁情报中心将该团伙命名为ZombieboyMiner挖矿团伙。
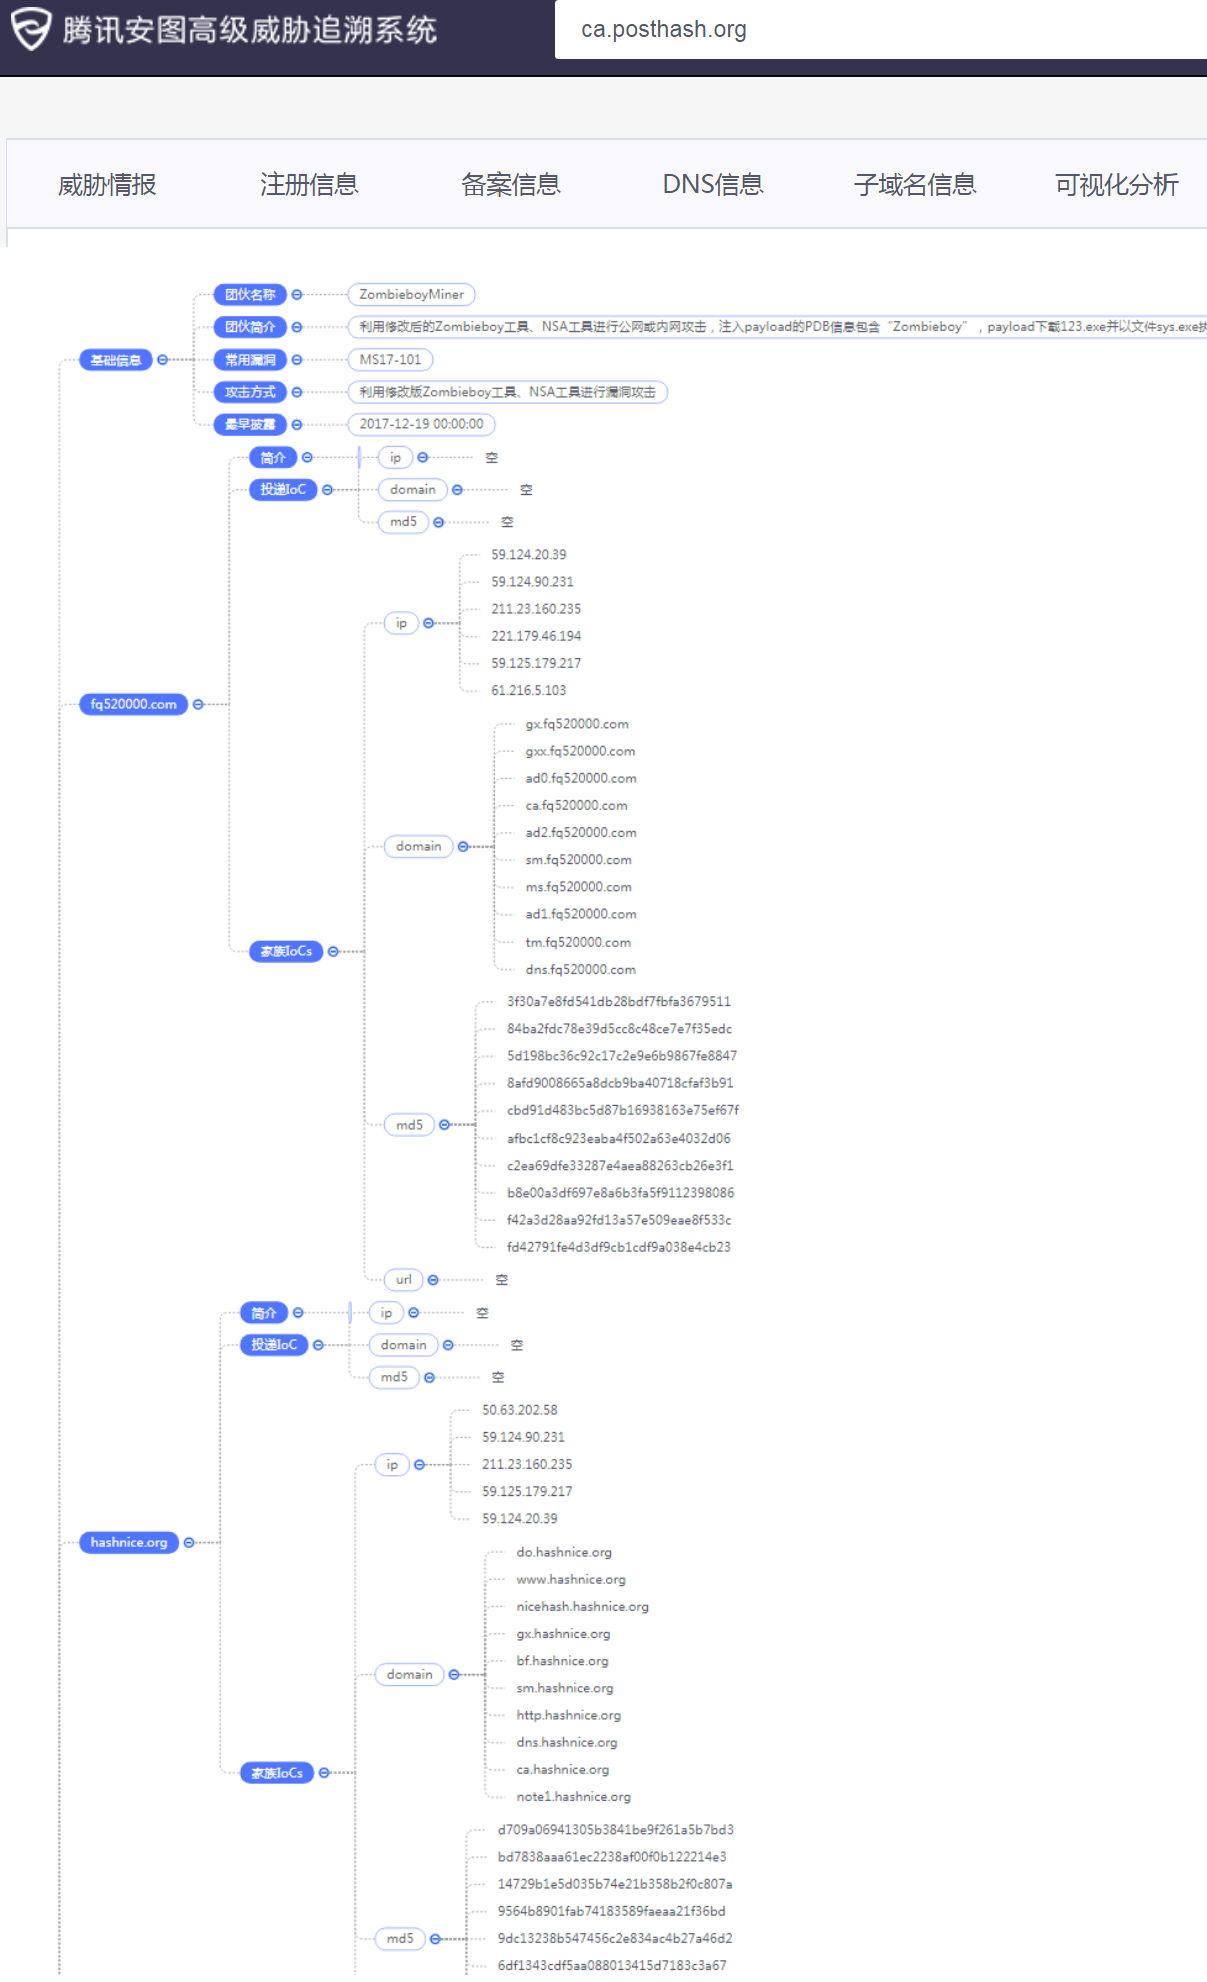 吐槽:对于黑产团伙的溯源和画像越来越成为安全必须了。吐槽2:安全届,给病毒等取名字越来越厉害了。
- 10.30 十种进程注入技术介绍:常见注入技术及趋势调查
- 通过CREATEREMOTETHREAD和LOADLIBRARY进行经典DLL注入
- PORTABLE EXECUTABLE注入(PE注入)
- PROCESS HOLLOWING技术(又名 PROCESS REPLACEMENT AND RUNPE)
- 线程执行劫持技术(或者说SUSPEND, INJECT, AND RESUME (SIR))
- 通过SETWINDOWSHOOKEX进行HOOK注入
- 通过修改注册表实现注入和持久性
- APC注入和ATOMBOMBING
- 通过SETWINDOWLONG进行附加窗口内存注入(EWMI)
- SHIMS注入
- IAT HOOKING和INLINE HOOKING (或者叫应用层ROOTKITS)
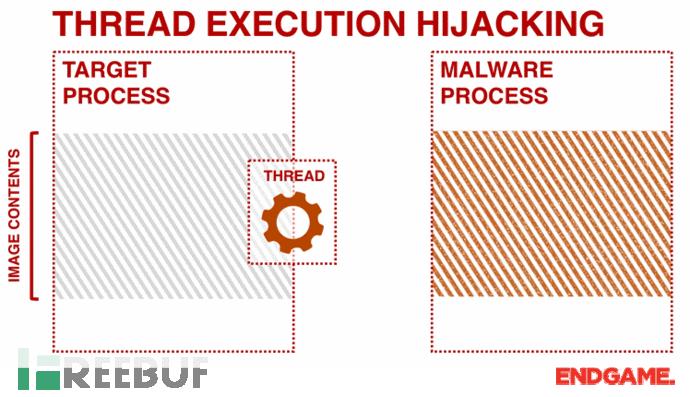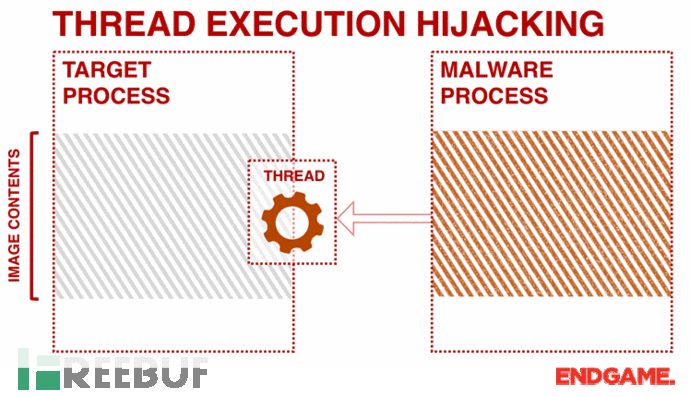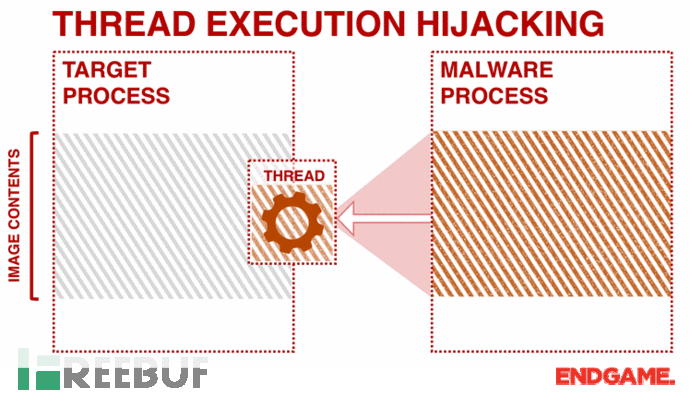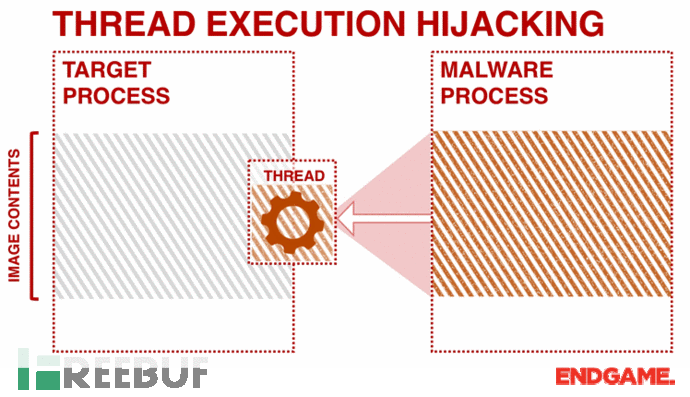 吐槽:技术总结贴
- 10.30 收到“来自自己”的敲诈邮件,请不要惊慌由于邮件信头的发信人地址可以任意伪造,诈骗者通过将发信人邮箱伪造成受害者的收信邮箱,让受害者收到一封“来自自己的邮件”,以此让受害者相信自己的邮箱“已经被控制”;之后,诈骗者则进一步欺骗受害者,称其设备也被安装了木马,且一直处于监控中,恐吓受害者向指定比特币钱包汇入指定金额消灾。吐槽:所以说黑产同学们的脑洞极其清奇
-
Fallout Exploit Kit向其受害者传播Kraken勒索软件。
 吐槽:黑产开始联合起来了。
-
用户在自己云主机通过 phpStudy 一键部署 PHP 环境,默认情况下包含 phpinfo 及 phpMyAdmin 并且任何人都可以访问,同时安装的 MySQL 默认口令为弱口令,于是黑客通过 phpMyAdmin 使用弱口令登录 MySQL,接着利用 MySQL 的一些手段获取到系统权限。入侵并添加“vusr_dx$”隐藏帐号。吐槽:一键入侵~
-
通过siri在锁屏时拨打电话,开启facetime,选择添加联系人,即可绕过密码验证,获取联系人列表。吐槽:很好奇这是怎么fazzing出来的。
-
serviceFu能够帮助你远程扫描出整个目标域中域服务凭证的明文文本信息。使用具有局限性:在有系统管理员权限,但无明文密码时才有用。吐槽:freebuf上靠翻译过活的人挺牛的啊。
- 11.1 自动化反弹Shell防御技术Seesaw基于Netlink Socket的进程监控,主动检测进程打开FD,发现并处理反弹Shell行为.吐槽:探索的过程值得学习。
- 11.1 低功耗蓝牙(BLE)攻击分析BLE存在三个漏洞:
- 窃听
- MITM攻击
- 拒绝服务攻击Bleah即可完成针对BLE的攻击。吐槽:才发现又是译文,实际BLE攻击可参考之前的几篇文章,更易懂,更上手。
-
偏向认为是一篇软文,之所以审计、修复时难以发现,是因为存储路径上做了一些手脚。
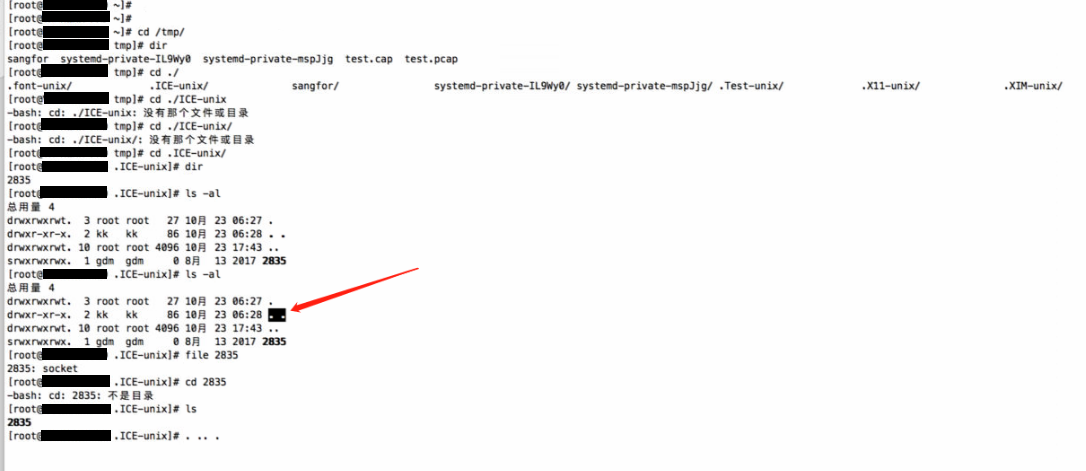 吐槽:所以我也想问,有两个..不是异常?
-
360Netlab在2018年9月注意到一个新的僵尸网络BCMUPnP_Hunter,主要是考虑基其感染目标特征。该僵尸网络有以下几个特点:
- 感染量特别巨大,每个波次中活跃的扫描IP均在10万左右;
- 感染目标单一,主要是以BroadCom UPnP为基础的路由器设备;
- 样本捕获难度大,在高交互蜜罐中需模拟多处设备环境后才能成功捕获;
- 自建代理网络(tcp-proxy),该代理网络由攻击者自行实现,可以利用 bot端 为跳板,代理访问互联网;
- 该代理网络目前主要访问Outlook,Hotmail,Yahoo! Mail 等知名邮件服务器,我们高度怀疑攻击者的意图主要是和发送垃圾邮件有关。吐槽:黑客对于0day漏洞、1day漏洞的热情比安全人员高多了。
-
十大基础安全项目:
- 已经有了较为先进的EPP(端点保护平台),具备诸如无文件恶意代码检测、内存注入保护和机器学习的功能;
- 已经做好了基本的Windows账户管理工作;
- 已经有了IAM;
- 有了常规化的补丁管理;
- 已经有了标准化的服务器/云工作负载保护平台代理;
- 具备较为强健的反垃圾邮件能力;
- 部署了某种形式的SIEM或者日志管理解决方案,具有基本的检测/响应能力;
- 建立了备份/恢复机制;
- 有基本的安全意识培训;
- 具备基本的互联网出口边界安全防护能力,包括URL过滤能力;Gartner十大安全项目:
- Privileged Account Management Project:特权账户管理项目
- CARTA-Inspired Vulnerability Management Project:符合CARTA方法论的弱点管理项目
- Active Anti-Phishing Project:积极的反钓鱼项目
- Application Control on Server Workloads Project:服务器工作负载的应用控制项目
- Microsegmentation and Flow Visibility Project:微隔离和流可见性项目
- Detection and Response Project:检测和响应项目,包括EPP+EDR、UEBA、欺骗三种技术方向和MDR服务
- Cloud Security Posture Management (CSPM) Project:云安全配置管理项目
- Automated Security Scanning Project:自动化安全扫描项目,尤其是开源软件成份分析
- CASB Project:CASB项目,包括云应用发现、自适应访问、敏感数据发现与保护三个子方向
- Software-Defined Perimeter Project:软件定义边界项目吐槽:Gartner作为风向标是真的值得看看学习。
- 11.2 隐藏套件:虚假的身份,特殊的后门如题吐槽:这个没啥好说的,真正黑客该有的基础,可以收藏。亦可适用于不想在网络上暴露自身的人。
- 11.3 交易所漏洞之薅羊毛分析市商策略为了产生连续的K线,在盘口附近自买自卖挂单,却隐藏了一个漏洞。虽然策略的买单卖单是同时发出的,但是由于网络问题和撮合速度并不是理想状态,也不可能是理想状态,这就造成市商策略的订单,有一定几率被其他人成交。设想一下,假如市场上存在另一个高频刷单策略,它总是以更低的价格成交市商策略的卖单,又以更高的价格成交市商策略的买单,只要这个高频刷单策略获得的差价,能覆盖手续费就会产生盈利。这就造成市商策略低卖高买,细思极恐!吐槽:这属于业务逻辑漏洞了。币圈不适合没钱人。
-
腾讯安全云鼎实验室致力于云上攻击的实时捕获和防御,基于部署于全网的威胁感知系统,揭开游戏行业的真实攻击状况。
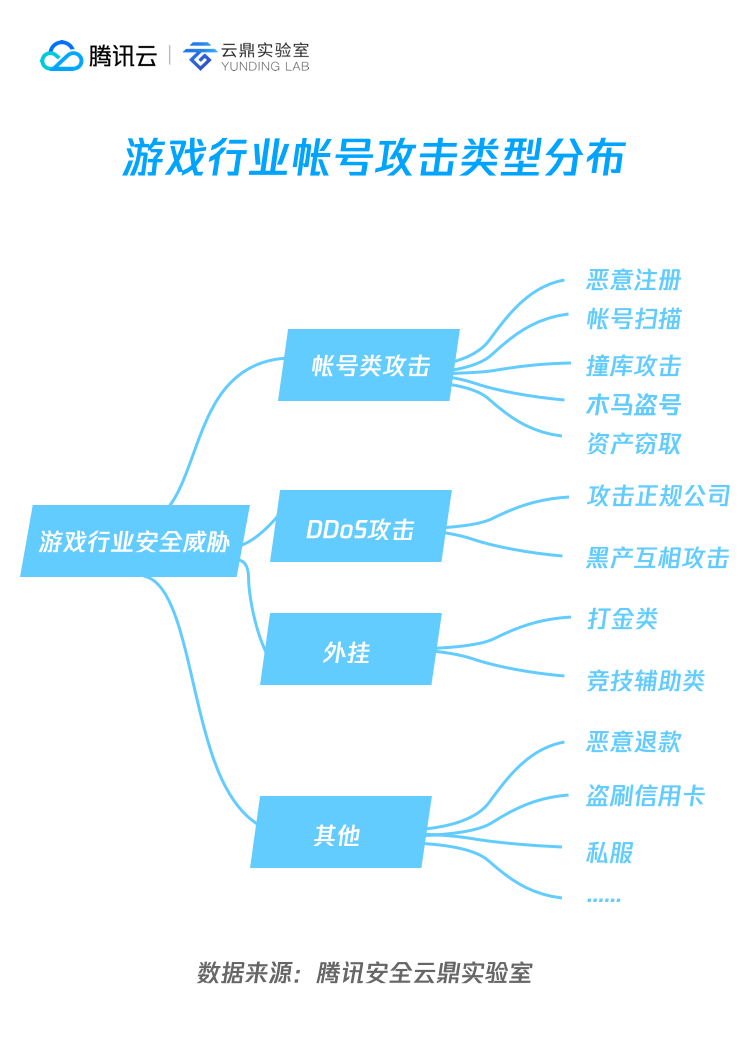 吐槽:游戏作为摇钱树,伴生的毒藤也算最多的了。
- 11.4 Blackout勒索病毒再度来袭Blackout勒索病毒家族是一款使用.NET语言编写的勒索病毒,它会将原文件名加密为BASE64格式的加密后的文件名,首次发现是在2017年7月份左右,样本使用了代码混淆的方式防止安全分析人员对样本进行静态分析,此次发现的Blackout勒索病毒样本经过分析确认是V3.0版本的Blackout家族最新变种样本,采用RSA+AES加密算法对文件进行加密,加密后的文件无法解密还原。吐槽:现在勒索软件都这么不诚实了么?
-
攻击者可以通过这些漏洞远程入侵Mac,也可以在通过物理的方式访问计算机时,仅需要以访客身份登录(无需密码),就可以通过这些漏洞从而获取权限并控制计算机。这些漏洞基本都存在于NFS协议中,就是用来将网络驱动安装至Mac的文件系统时使用的,类似于NAS。吐槽:苹果系 系统的漏洞随着参与者越来越多,也暴露的越来越多,无法想象此前都是什么样的黑暗状态。
- 11.5 开源Botnet框架Byob分析Byob是一个开源的僵尸网络框架,byob框架采用了远程加载模块的方式解决了python依赖库、版本兼容、隐蔽性差的问题。
  byob/

  ├── byob

  │ ├── byob_bmb.py 使用client.py生成的在被控节点运行的脚本

  │ ├── client.py

  │ ├── core 核心框架代码目录

  │ │ ├── database.py 数据库操作相关

  │ │ ├── generators.py

  │ │ ├── handler.py http协议处理

  │ │ ├── __init__.py

  │ │ ├── loader.py 远程加载器

  │ │ ├── payloads.py 接受控制模块

  │ │ ├── security.py 加解密处理

  │ │ ├── stagers.py

  │ │ ├── util.py 通用函数

  │ ├── data

  │ ├── database.db

  │ ├── __init__.py

  │ ├── modules 利用模块目录

  │ │ ├── escalate.py 权限提升,其实是runas

  │ │ ├── icloud.py 用于MAC OS检测登录icloud账号

  │ │ ├── __init__.py

  │ │ ├── keylogger.py 键盘记录

  │ │ ├── outlook.py 收集outlook客户端数据

  │ │ ├── packetsniffer.py 嗅探

  │ │ ├── payloads

  │ │ │ └── bmb.py

  │ │ ├── persistence.py 隐藏后门的一些东西,有定时任务、WMi等一些操作

  │ │ ├── phone.py 发送短信

  │ │ ├── portscanner.py 端口扫描,TCP+ping

  │ │ ├── process.py 获取系统上的进程

  │ │ ├── ransom.py 加密文件,RSA对称加密,丝毫不慌

  │ │ ├── screenshot.py 截屏

  │ │ ├── stagers

  │ │ │ └── bmb.py

  │ │ ├── util.py

  │ │ └── webcam.py 目标网络摄像头控制权

  │ ├── requirements.txt

  │ ├── server.py Server端

  │ └── setup.py

  ├── LICENSE

  └── README.md
吐槽:读读开源代码,有益身心健康。
dr0v
blog.drov.com.cn一个人碎碎念。

A lazy security employee.
2018年11月6日星期二
2018年10月14日星期日
-
G DATA发现了一个会窃取用户上网记录、Whatsapp消息等隐私信息的恶意代码,命名为Android.Trojan-Spy.Buhsam.A,原始分析报告:GDATA_WhitePaper-_Analysis_of_Android.Trojan-Spy.Buhsam.A.pdf吐槽:报告水平属于实习生水平,不推荐下载看
-
从2018年9月20号开始,360Netlab Anglerfish蜜罐系统监测到互联网上有大量IP正在针对性地扫描路由器系统。360Netlab共发现3套成熟的DNSChanger程序,根据其编程语言特性将它们分别命名为Shell DNSChanger,Js DNSChanger,PyPhp DNSChanger;配合该团伙的另外三个系统:Phishing Web System,Web Admin System,Rogue DNS System,组成了360Netlab命名的GhostDNS系统。该团伙利用GhostDNS系统攻击了巴西地区超过70 种、100,000 个家用路由器,通过篡改这些路由器上的配置,攻击者劫持了这些路由器的DNS解析,并进一步窃取了路由器用户在 50+ 网站上的登录凭证、银行帐号等信息。被劫持通信的网站主要涉及银行,云主机服务商等网站,其中也包括avira安全公司。吐槽:作为一个安全入门级人员,对Anglerfish蜜罐系统十分向往啊。
-
Fleetsmith公司的CSO演示了通过MDM(苹果移动设备管理协议)的漏洞来获取目标主机的manifest文件信息,并在目标设备上安装各种恶意软件。(原理上没具体说明,更倾向于认为是MDM服务器与下属管理设备间的通信存在被劫持,受MitM攻击) 攻击实现难度较大。吐槽:企业安全的春天快要来了?
-
XSS 攻击Payload
adb shell am start -a "android.intent.action.VIEW" -d "fb://ig_lwicreate_instagram_account_full_screen_ad_preview/?adPreviewUrl=javascript:confirm('https://facebook.com/Ashley.King.UK')"LFI 攻击Payloadadb shell am start -a "android.intent.action.VIEW" -d "fb://ig_lwicreate_instagram_account_full_screen_ad_preview/?adPreviewUrl=file:///sdcard/CDAInfo.txt"吐槽:总感觉文章作者是基于结果还原漏洞,水分有点大啊。吐槽:翻译和验证都是赚稿费的好方法~ - 10.5 日益增加的移动诈骗攻击分析简报目前,最大的威胁来自于设备欺骗,欺诈攻击者会尝试欺骗银行让他们认为此次“登录尝试”来自于新的用户设备,而目前有超过5%的交易尝试来被认定为此类攻击。身份欺骗则是第二大威胁,约占3.6%,但对于针对金融服务的特定攻击来说,网络犯罪分子通常会使用的是凭证窃取,而非身份欺骗。其他常见的攻击类型包括IP欺骗、基于浏览器的中间人攻击或BOT攻击。ThreatMetrix还警告称,随着全球金融体的连接紧密度在不断加深,企业需要确保他们能够动态地去识别和分析各种欺诈活动,而此时基于行为的欺诈检测系统就可以“大放异彩”了吐槽:业务安全即将大放异彩啊。
-
一颗蓝牙2.4G天线滤波器打掉了Apple、Amazon等巨头大量市值。 freebuf转载自公众号硅星人吐槽:恩,造谣这种事媒体常干。
-
Palo Alto被Gartner评为终端网络安全领导者地位。
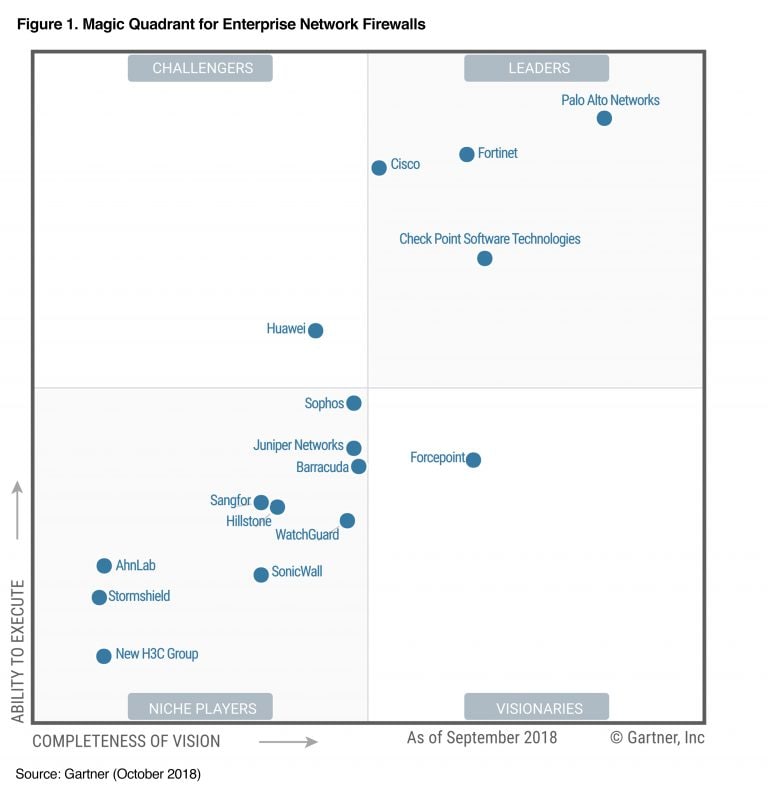 吐槽:被世界级评估机构排到领头羊地位,还是很值得宣传一下的。吐槽2:相对某公司长达5年的炒冷饭来说,平底锅真低调,真牛13。
-
APT28 在 2017 年和 2018 年所攻击的目标机构包括:
- 一家知名的国际机构
- 欧洲的军事目标
- 欧洲政府
- 一个南美国家政府
- 一家属于东欧国家的大使馆
吐槽:但是你把APT防御简单归结于对Trojan.Sofacy就不太友好了啊,Symantec。 -
该vulnhub靶机环境由xMagass开发,并托管于Vulnhub,这台靶机上包含了很多很酷的技巧。吐槽:恩,教程很详细,就看大家动手能力了。另外vnlnhub挺不错的。
- 10.8 廉价安卓手机的秘密:暗藏后门来获利安全公司 Sophos 的安全研究员通过对“uleFone S8 Pro”这款手机的分析,发现了很多藏在廉价安卓手机背后的秘密——在出厂时,就被预装了远程访问木马(RAT)——预装的录音机应用。翻译稿件:低价手机的隐私泄露问题的相关研究
 吐槽:这分明是国产手机必要的’热更新功能’嘛~
-
首个物联网僵尸网络Hide and Seek(HNS,捉迷藏)的新变种会利用Android开发者调试之用的Android Debug Bridge (ADB)功能中所存在的漏洞,该变种通过WiFi网络连接来感染Android设备,使之成为僵尸网络的一员。吐槽:很早以前应该就有曝出过Android的ADB远程调试,但依然没有解决的样子?看shodan搜索结果,中国的设备风险情况比较重啊。
- 10.9 前端安全系列(一):如何防止XSS攻击?完整的阐述了攻防的进化过程,可以多看看学习一下。吐槽:美团技术团队牛批啊,据我所知很多优秀开源代码和技术文章分享。向美团学习~
- 10.10 家用路由器的安全性几何?美国消费者保护组织ConsumerGram对家用Wi-Fi路由器产品进行了研究,结果显示6个路由器中就有5个包含已知的安全漏洞且未进行更新,接入该网络的设备好比直接向黑客敞开了大门,可危及用户的隐私安全并导致经济损失。吐槽:家庭网络有可能成为下一个企业安全切入点~
- 10.10 昨天,我的手机收到了一条霸占全屏的匿名“信息”“闪信”又称为免提短信,是一项特殊的短信类业务,发送闪信,对方收到闪信后无需打开,信息内容即直接显示于接收方手机屏幕上,阅读后信息不自动保存,仅有部分支持手动保存。吐槽:我记得这是政府部门用来发通知的一个通道吧,居然可以被黑灰产用上,厉害了~
- 10.10 BLE安全入门及实战(3)承1、2,本文主要讲解了攻击手法和技术原理——覆盖密钥数据,篡改密钥。吐槽:所以以后撬锁得学编程了?
- 10.10 工业互联网安全:风起于青萍之末安博通的软文,可以看一看,了解一下。工业企业关心的不是数据,而是生产。吐槽:水分还是太多,不过如果想要了解一个行业,了解行业内的解决方案和产品是一个很不错的切入点就是了。
-
论文提出了针对恶意操作系统内核实施的页表侧信道攻击与LLC(Last-Level Cache)侧信道攻击的防护方案,并通过在优化过的Virtual Ghost系统上部署以上防护方案,提出了防护系统Apparition。吐槽:我没细看,不过觉得是篇水文。
-
平底锅的研究员发现了一个假的Flash更新插件会推送挖矿勒索软件。
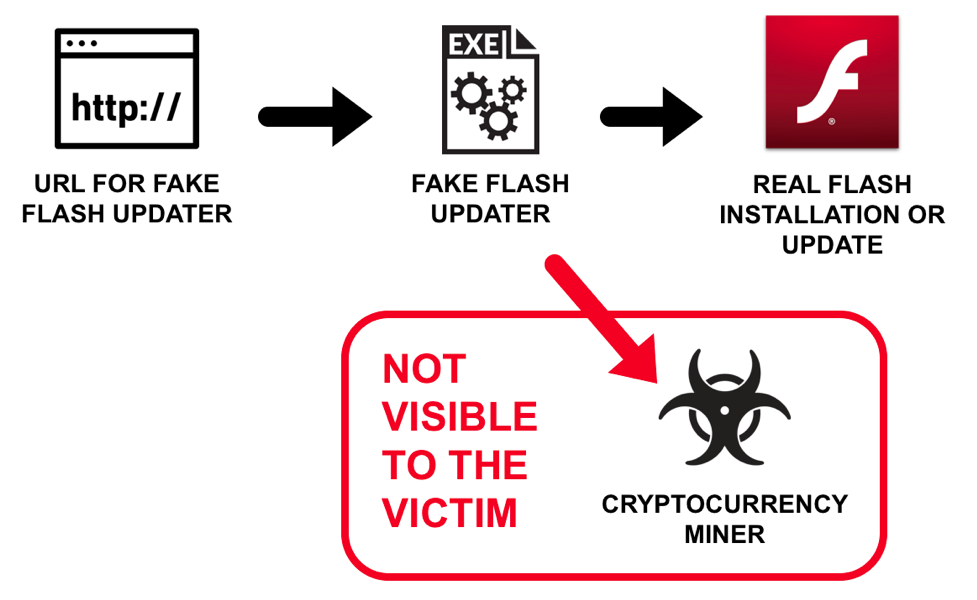 吐槽:所以Flash本身已经千穿百孔了,还有人会被Fake Flash骗。
- 10.11 DNS后门及其检测DNS中的PTR记录可以存放几乎任何我们想要的东西(仅\会被过滤)。我们可以将payload放在PTR记录中,做好IP和域名的映射。只要在被攻击者主机上用DNS协议反向解析这个IP ,payload就会被接收。最重要的一点在于,大部分的防火墙、入侵检测系统和态势感知系统并不会审计DNS协议,所以这段流量几乎是不会被拦截的;并且这段paylaod并不会被保存在文件中,而是存在内存里,也可以绕过本地杀软的查杀。吐槽:DNS快被玩坏了。
-
美国政府问责局(GovernmentAccountabilityOffice,GAO)日前发布报告称,美国国防部开发的武器系统都存在安全漏洞,攻击者可以控制这些武器系统,甚至破坏其功能。吐槽:异常报警太多,导致管理员忽视了真实的异常告警~~ 优秀!
-
伪装成Office Updater整体的功能分部大致如下,主要功能包括勒索的加密与解密、僵尸网络、获取主机信息、键盘记录、进程创建、恶意文件下载等功能。吐槽:所以钓鱼邮件、挂马网站碰到反病毒工程师多可怕~
-
10 月 10 日消息,华夏银行技术处长利用职务便利,在华夏银行总行核心系统内植入计算机病毒程序,使跨行 ATM 机取款交易不能计入账户,之后成功取款 717.9 万元非法占为己有。今天上午,覃某因涉嫌职务侵占罪在朝阳法院受审。“编写这个程序是为了验证银行核心系统的漏洞是否存在,这个缺陷大概是在跨行ATM机取款后,取款成功但不会计入账户。”吐槽:还是那句,堡垒都是从内部攻破的。
-
GPlayed可能是恶意软件发展新趋势 —— 灵活且适应性强,具有瑞士军刀式工具箱,可用于发起任何攻击。“它具有以插件形式实现的模块化体系结构,也可以接收新的.NET代码,并在运行时在设备上编译。插件可以在运行时天剑,也可以在打包时作为包资源添加。“吐槽:不受管控的云下发加载机制是Android的BUG啊
-
ESET对TeleBots使用的Exaramel新后门进行分析发现,其与Industroyer主后门有大量代码重叠,这将Industroyer和TeleBots关联在一起,而TeleBots是NotPetya勒索软件背后的运营者,因此最终也将NotPetya和BlackEnergy关联在一起。
 吐槽:所以APT是真的是高级、持续。
-
2018上半年用户账户信息被盗数量达到惊人的4,553,172,708,同比增长133%。虽然被盗用户数量比去年由明显增长,但是被盗事件仅有945起,而去年为1162起。按照行业来划分,账号被盗的重灾区就是社交媒体,在所有被盗记录中的占比达到了56.11%,其次是政府,占比达到26.62%。吐槽:随着互联网寡头的崛起,一个大互联网公司的一次泄露,影响的用户信息将以亿计,所以,黑产要感谢大公司们为其采集数据?
- 10.11 医疗互联网服务敏感数据泄露风险调查报告评估发现国内线上医疗服务平台存在的业务
安全
风险比较突出,可能会导致大量敏感的医疗数据泄露,主要问题如下:- 线上医疗服务平台普遍存在多种逻辑漏洞,可能导致患者身份、就诊信息等敏感数据泄露。
- 医疗互联网资产敏感端口开放较多,核心业务资产直接对外暴露,存在被入侵、攻击的风险。
吐槽:医院数据联网,一旦信息泄露,黑产又该欢呼雀跃了。 - 10.12 APT组织ZooPark V3版移动样本分析ZooPark是一个针对中东的APT组织,截至2017年,已经发展到了4.0版本,本次分析是第三个版本.吐槽:文章比较臭长,不建议细看。


订阅:
博文 (Atom)